סקירה כללית #
התקפות KRACK הן סדרת פגיעויות מסוג WPA2 המאפשרות לתוקף לנצל חיבור אלחוטי כדי לפענח ולחטוף את התקשורת האלחוטית, שבה הנתונים הבסיסיים עלולים להיחשף. כל המכשירים המשתמשים ב-WPA1 וב-WPA2 מושפעים, ומכשירים ניידים עם אנדרואיד 6.0 מנצלים ביתר קלות את הפגיעות הזו.
WPA2 הוא פרוטוקול רשת המספק אימות והצפנה בשכבת הרשת, אך היעדר סודיות קדימה מאפשר לכל מי שמגלה את סיסמת המאסטר לקרוא את כל הנתונים דרך רשתות Wi-Fi נתונות , PPP , VPN או כל כיסוח רשת אחר המשתמש ב-WPA, כפי שמוצג להלן.
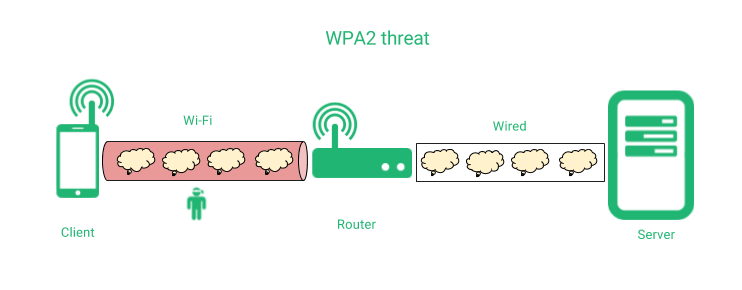
אדם באמצע יכול לחטוף את החיבור על ידי refjecting מנות במהלך לחיצת היד כי נעשה במהלך האתחול של החיבור, ולהחיל וירוס HTTP, הזרקת randsomware או כל תוכן זדוני אחר באמצעות התקשורת.
על מנת למנוע מידע שנחשף עקב פגיעות כזו, אנו ממליצים לכלול הגנת שכבת אבטחת יישומים שמבטיחה נקודת ערוץ אבטחה שתצביע בין הלקוח לשרת היישומים, ללא קשר אם שכבת הרשת מוצפנת או לא, כפי שהיא מוצגת. לְהַלָן.
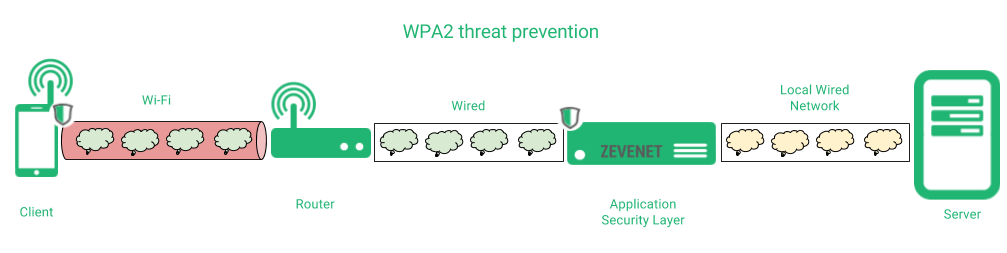
במקרה זה, אנו מציעים שימוש של שכבת אבטחת יישומים שמבטיח שכל הנתונים בין הלקוח לבין RELIANOID מוגן לחלוטין, כך שהתוקף לא יכול לחשוף נתונים אף שהחיבור האלחוטי נחטף. לבסוף, הקשר בין RELIANOID ושרת היישומים האמיתי יכול להיות רגיל או מוצפן, בהתאם לארכיטקטורת הרשת.
ההמלצות להגנה על נתוני התקשורת שלך הן:
1. בנו כברירת מחדל אבטחת שכבת תחבורה עבור היישומים והשרתים שלכם, למשל עם התקן אבטחת יישומים אשר, בנוסף, מספק יכולות איזון עומסים וזמינות גבוהה כמו RELIANOID. אפשרות זו מיישמת את התקשורת באמצעות פרוטוקולים כמו HTTPS, SSH, SFTP, SMTPS, IMAPS וכו' במקום האחים שלהם בפרוטוקול פשוט. RELIANOID מאפשר גם ניהול קל של תעודות עבור שירותים כאלה.
2. שמרו על שכבת אבטחת האפליקציה מעודכנת עם תיקוני אבטחה וייעוץ המסופקים דרך כל אחד משירותי התמיכה הזמינים. בנוסף, מסופקים כלים לזיהוי ותיקון צפנים ותצורות חלשים כדי לשמור על רמות אבטחה גבוהות של השירותים.
3. יישום שכבת אבטחת יישומים מאפשר להסתיר ולהסוות את כל הפורטים, הרשתות או השירותים הפתוחים שלא אמורים להתפרסם דרך האינטרנט, ואת האפשרות להפעיל את מודול מערכת מניעת וזיהוי חדירות המגן על כל השירותים שלך מפני התקפות DoS, הצפות TCP, מארחים זדוניים וההתקפות הנפוצות ביותר.
לנסות RELIANOID or צור קשר לקבלת מידע נוסף.


