הגדרות גלובליות עבור פרופיל L4xNAT Farm #
פרופיל החווה L4xNAT יוצר חוות LSLB הפועלות בשכבה 4 עם ביצועים יוצאי דופן, ומציעות יותר חיבורים בו זמנית בהשוואה לליבות מאזני עומסים בשכבה 7. הביצועים המשופרים בשכבה 4 מקזזים את יכולות הטיפול בתוכן המתקדמות של פרופיל חוות שכבה 7.
בניגוד לפרופילי חוות שכבה 7 שתומכים רק ביציאות 80 ו-443, פרופיל חוות L4xNAT משתמש במספר יציאות, כולל טווחי יציאות.
סעיף זה מספק הסבר מפורט על הפקודות הנדרשות להגדרת פרופיל חוות L4xNAT. אנו ממליצים בחום להשתמש ב-Farmguardian בשילוב עם פרופיל זה כדי לפקח על המצב של כל קצה אחורי המוגדר בחווה מכיוון שפרופיל זה אינו כולל פונקציונליות מובנית של בדיקת תקינות.
שימו לב למחוון הסטטוס ולקטע הפעולות בפינה הימנית העליונה. הפעולות הזמינות בקטע זה מאפשרות לכם לבצע פעולות כגון הפעלה מחדש , הפעלה מחדש או עצירה של החווה.

אלו הם מחווני צבעי הסטטוס ומשמעויותיהם:
- ירוק: אומר UP. החווה פועלת וכל הגיבויים הם UP או ההפניה מוגדרת.
- Red: אומר מטה. החווה נעצרה.
- שחור: אומר קריטי. החווה נמצאת ב-UP אבל אין קצה אחורי זמין, או שכל הקצה האחורי נמצא במצב תחזוקה.
- כָּחוֹל: אומר בְּעָיָה. החווה פועלת, אבל לפחות יש backend אחד למטה.
- כָּתוֹם: אומר תחזוקה. החווה פועלת אך לפחות תומך אחד נמצא במצב תחזוקה.
קודי הצבעים הללו זהים בכל רחבי ממשק המשתמש הגרפי. מצא הסבר מעמיק על קודי הצבעים הללו בסעיף חוות LSLB.
תצורה בסיסית #
אלו הם הפרמטרים של פרופיל L4xNAT.
שם . תווית המזהה בקלות שירות חווה. כדי לשנות ערך זה, עליך לעצור תחילה את החווה. ודא ששם החווה החדש אינו נמצא כבר בשימוש, אחרת תופיע הודעת שגיאה.
IP ופורט וירטואליים . אלה מציינים את הכתובת והפורט שאליהם החווה תאזין באופן פנימי בתוך המכשיר. אם ברצונך לשנות שדות אלה, ודא שה-IP הווירטואלי החדש והפורטים הווירטואליים אינם בשימוש כעת על ידי חווה אחרת. לאחר שביצעת את השינויים, שמור אותם ושירות החווה יופעל מחדש באופן אוטומטי.
כדי לבחור יציאה בודדת או טווח של יציאות וירטואליות בפרופיל חוות L4xNAT, א סוג פרוטוקול זה חובה. במקרה שהפרוטוקול מוגדר ל הכל, החווה תאזין בכל היציאות מה-IP הווירטואלי. היציאה הוירטואלית לא תהיה ניתנת לעריכה והיא תוגדר עם כוכבית (*).
לאחר בחירת TCP, UDP או כל פרוטוקול אחר, השתמש בו כדי לציין יציאה, מספר יציאות או טווחי יציאות.
תצורה מתקדמת #
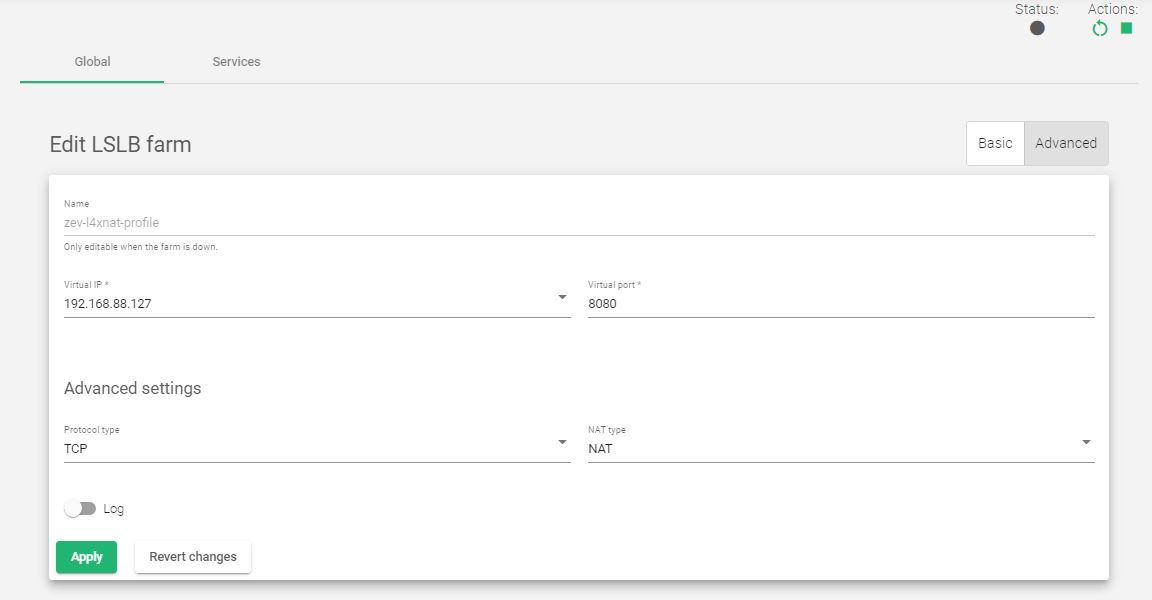
סוג פרוטוקול. שדה זה מפרט את כל הפרוטוקולים הנתמכים במאזן העומס. כברירת מחדל, החווה משתמשת ב- TCP פרוטוקול.
- הכל. החווה תאזין לחיבורים נכנסים ל-IP הווירטואלי הנוכחי וליציאות בכל הפרוטוקולים. אם בחרת באפשרות זו, היציאה הוירטואלית תשתנה לברירת המחדל "*", ולא תערוך אותה. אז, החווה תקשיב דרך כל הנמלים.
- TCP. הפעלת אפשרות זו מאפשרת לחווה להאזין לחיבורי TCP נכנסים ל-IP הווירטואלי וליציאות הנוכחיות.
- UDP. הפעלת אפשרות זו מאפשרת לחווה להאזין לחיבורי UDP נכנסים ל-IP הווירטואלי וליציאות הנוכחיות.
- SCTP. הפעלת אפשרות זו מאפשרת לחווה להאזין לחיבורי SCTP נכנסים ל-IP הווירטואלי הנוכחי.
- SIP. הפעלת אפשרות זו מאפשרת לחווה להאזין למנות UDP נכנסות ל-IP הווירטואלי וליציאת ברירת המחדל, 5060. לאחר מכן, החווה תנתח את כותרות ה-SIP של כל מנות כדי להיות מופצות כהלכה ל-backends.
- fTP. הפעלת אפשרות זו מאפשרת לחווה להאזין לחיבורי TCP נכנסים ל-IP הווירטואלי הנוכחי וליציאת ברירת המחדל, 21. לאחר מכן, החווה תנתח את כותרות ה-FTP של כל חבילה כדי להיות מופצים כהלכה ל-backends. שני מצבים נתמכים: המצב הפעיל והפסיבי.
- TFTP. הפעלת אפשרות זו מאפשרת לחווה להאזין למנות UDP נכנסות ל-IP הווירטואלי הנוכחי וליציאת ברירת המחדל, 69. לאחר מכן, החווה תנתח את כותרות ה-TFTP של כל מנות כדי להיות מופצות כהלכה לחלקים האחוריים.
- PPTP. הפעלת אפשרות זו מאפשרת לחווה להאזין לחיבורי TCP נכנסים ל-IP הווירטואלי וליציאה הנוכחיים. לאחר מכן, החווה תנתח את כותרות ה-PPTP של כל חבילה כדי להיות מופצות כהלכה לחלקים האחוריים.
- SNMP. הפעלת אפשרות זו מאפשרת לחווה להאזין למנות UDP נכנסות ל-IP הווירטואלי וליציאה הנוכחיים. לאחר מכן, החווה תנתח את כותרות ה-SNMP של כל חבילה כדי להיות מופצות כהלכה לחלקים האחוריים.
סוג NAT . פונקציונליות סוג ה-NAT בתוך ההתקן שולטת בכל פעולות שכבה 4. בחירת האפשרות המתאימה לתשתית שלך תהיה תלויה בארכיטקטורת הרשת הספציפית המוגדרת בסביבה שלך.
- NAT. מצב NAT או SNAT (מקור NAT) משתמש ב-Virtual IP של החווה ככתובת ה-IP המקור כדי להתחבר לשרתי הקצה האחורי. לכן, שרתי הקצה האחוריים לא צריכים לדעת את כתובת ה-IP המקורית של לקוח אינטרנט ב-TCP, UDP או כל פרוטוקול אחר שכבה 4. בדרך זו, הקצה האחורי מגיב למאזן העומס, ואז מאזן העומס יגיב ללקוח. טופולוגיה זו מאפשרת פריסה של מאזן עומסים בעל זרוע אחת (איזון עומסים עם ממשק רשת אחד).

- DTA. במצב DNAT (Destination NAT), נשתמש בכתובת ה-IP של הלקוח כדי להתחבר לשרת אחורי. כתוצאה מכך, הקצה האחורי יגיב ישירות ל-IP של הלקוח. במקרה זה, יש להגדיר את ה-IP של מאזן העומס כשער ברירת המחדל של הקצה העורפי, המפריד למעשה את הרשת האחורית מרשת שירות הלקוח. טופולוגיה זו מייצרת שקיפות בין לקוחות ו-backends.

- DSR. במצב DSR, הלקוח מתחבר ל-Virtual IP (VIP) של מאזן העומס. מאזן העומס משנה את כתובת ה-MAC של היעד על ידי שינויה לזו של שרת אחורי מבלי לשנות כתובת IP כלשהי. עם זאת, כל שרתי הקצה האחורי חייבים להיות באותה רשת כמו מאזן העומס. כאשר שרת אחורי מקבל ומעבד את הבקשה, הוא מגיב ישירות ללקוח, עוקף את מאזן העומס.
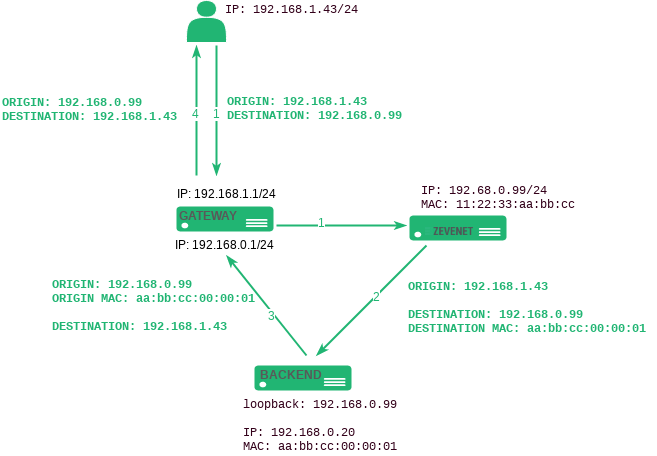
דרישות ל DSR:
- השמיים החברים ו backends חייב להיות באותה רשת
- השמיים יציאה וירטואלית וה-Backend נמלים חייב להיות זהה
- יש להגדיר את ממשקי הלולאה האחוריים עם אותו הדבר כתובת ה-IP כמו החברים הוגדר במאזן העומס והשבת ARP בממשק הזה
קצה אחורי של לינוקס
# ifconfig lo:0 192.168.0.99 מסיכת רשת 255.255.255.255 -arp up
השבתת תגובות ARP לא חוקיות ב-backend.
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
קצה אחורי של Windows
- הַתחָלָה->הגדרות->לוח בקרה->חיבורי רשת וחיוג.
- לחץ לחיצה ימנית על מתאם הרשת שלך ולחץ פרויקטים
- רק פרוטוקול אינטרנט צריך לבחור (הסר את הבחירה של "Client for MS Networks" ו"שיתוף קבצים ומדפסות")
- מאפייני TCP/IP->הזן כתובת IP של ה-VIP בחוות Relianoid ADC. שער ברירת המחדל אינו נדרש והמסיכה היא 255.255.255.255
- הגדר את מדד ממשק ל-254. תצורה זו נדרשת כדי להפסיק להשיב כל תגובת ARP ל-VIP
- חדשות ועדכונים OK ושמור את השינויים.
ראשית, הגדר את מודל האבטחה המארח החזק כדי לאפשר קליטת תעבורה מ-Relianoid ADC בממשק ה-NIC. בנוסף, אפשר ל-Relianoid ADC לשלוח ולקבל תעבורה דרך ממשק ה-NIC המוגדר כברירת מחדל. פתח את שורת הפקודה כמנהל מערכת ובצע את שלוש הפקודות שסופקו.
netsh interface ipv4 set interface NIC weakhostreceive=enabled netsh interface ipv4 set interface loopback weakhostreceive=enabled netsh interface ipv4 set interface loopback weakhostsend=enabled
הערה: שנה את כרטיס ה-NIC ואת הלולאה החוזרת לשמות הממשק המוגדרים כברירת מחדל של מחשב Windows שלך.
DNAT ללא מצב . עם DNAT ללא מצב, מאזן העומסים משנה את כתובת היעד לכתובת הקצה האחורי ומעביר אותה הלאה מבלי לעקוב אחר פרטי חיבור. גישה זו מפחיתה את העומס על המערכת מכיוון שהיא מיושמת בשלב מוקדם של זרימת הנתונים. היא מתאימה ביותר לפרוטוקולי שכבה 4 עם תעבורה כבדה ולפרוטוקולים שאינם מתמקדים בתחזוקת חיבורים או זרמים, כמו מצב RTP או SYSLOG UDP.
יומני רישום . כדי לשמור את הפרטים אודות החיבורים שהתקבלו בחווה, הפעל את הפקודה Log . פעולה זו מומלצת רק למטרות ניפוי שגיאות או ניטור מכיוון שהיא תאט את התעבורה המטופלת על ידי מאזן העומסים.
הגדרות שירות #
השירות שנוצר בשכבת L4 מספק את אפשרויות התצורה הבאות לניהול נתיבי הנתונים והתנהגויות החיבור.
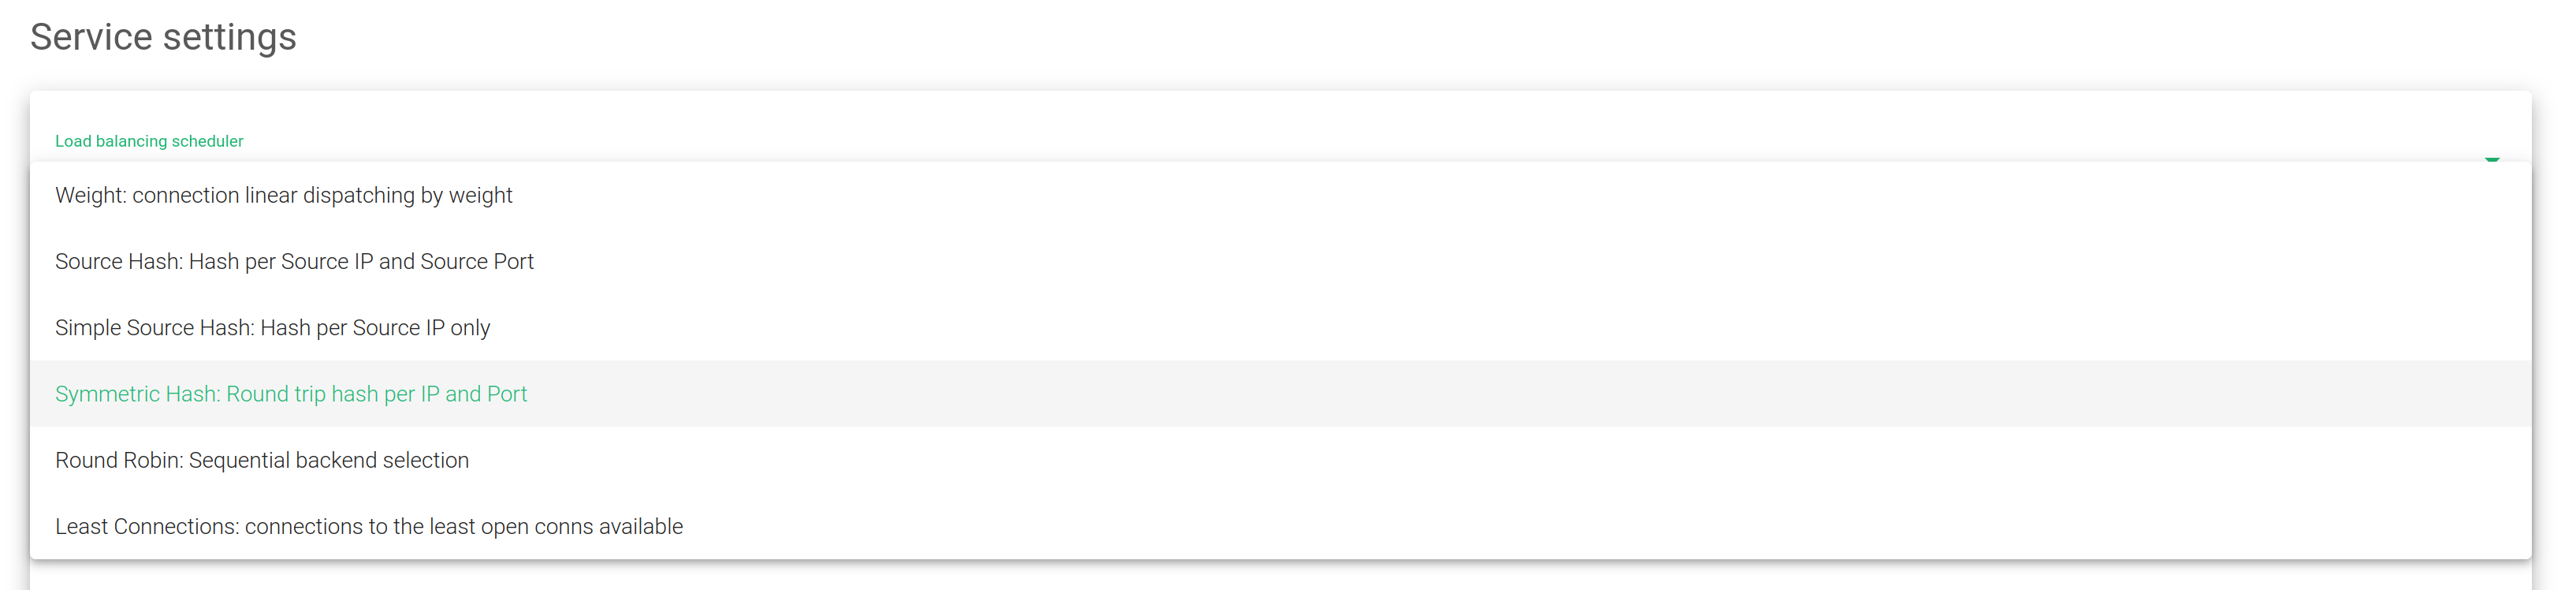
מתזמן איזון עומסים . שדה זה מציין את אלגוריתם איזון העומסים שישמש לקביעת שרת הקצה האחורי. כברירת מחדל, אלגוריתם איזון העומסים ישקול : שיגור ליניארי של חיבור לפי משקל.
- משקל: חיבור לינארי המשגר לפי משקל. מאזן את החיבורים בהתאם לערך המשקל שהוקצה לכל אחורי. הבקשות מועברות באמצעות אלגוריתם הסתברותי תוך שימוש במשקל המוגדר.
- מקור Hash: Hash לכל מקור IP ו יציאת מקור. מאזן את החבילות שמתאימות לאותו IP מקור ויציאה לאותו קצה אחורי באמצעות מתזמן גיבוב.
- פשוט מקור Hash: Hash לכל מקור IP בלבד. מאזן את החבילות שמתאימות לאותו IP מקור לאותו קצה אחורי באמצעות מתזמן גיבוב.
- סימטרי Hash: חשיש נסיעה הלוך ושוב לכל IP ופורט. מאזן את החבילות שתואמות לאותו IP מקור ויציאה, לבין IP ויציאת היעד. אז, זה יכול לגיבוב חיבור בשני הדרכים (במהלך נכנס ויוצא).
- סיבוב רובין: בחירת backend עוקבת. זה מאזן כל חיבור נכנס ל-backend, עובר ברצף בין backends.
- לפחות חיבורים: חיבור תמיד לשרת החיבור לפחות. בוחר את הקצה העורפי עם המספר הנמוך ביותר של חיבורים פעילים כדי להבטיח שעומס התעבורה של הבקשות הפעילות מאוזנת עם עומס התעבורה של השרת האמיתי הזמין הכי מחובר.
התמדה #
בחר "התמדה" . שדה זה קובע את האפשרות בהתמדה שתשמש בחווה שתצורתה נקבעה. כברירת מחדל, לא נעשה שימוש בהתמדה.
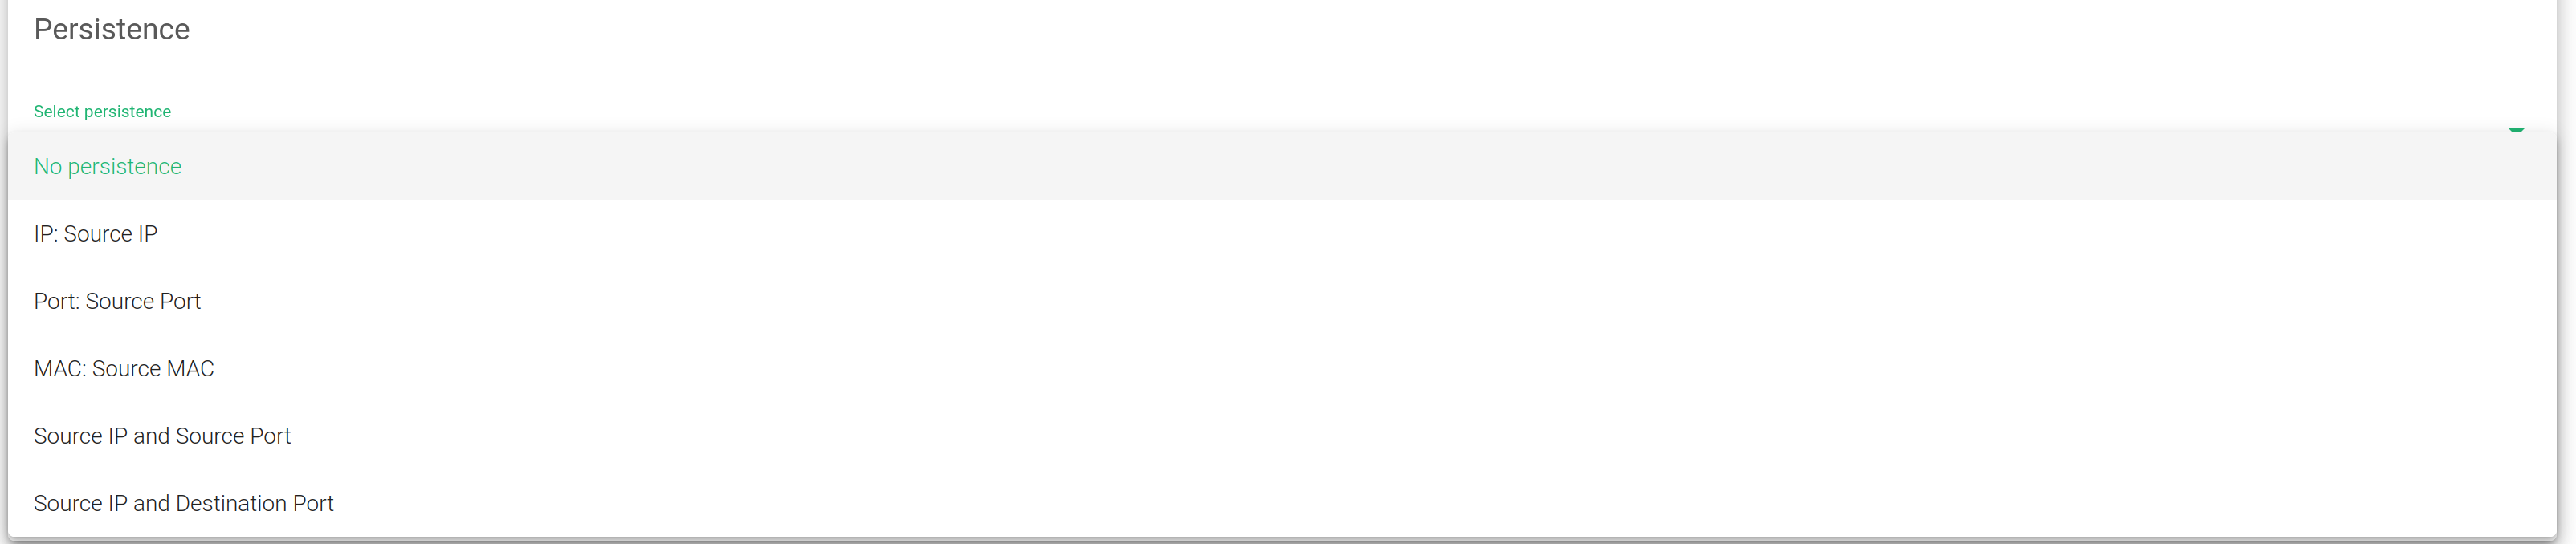
- אין התמדה. החווה לא תשתמש בכל התמדה בין הלקוח לבין ה-backend.
- IP: מקור IP. עם אפשרות זו, החווה תקצה את אותו backend עבור כל חיבור נכנס בהתאם למקור כתובת ה-IP בלבד.
- יציאה: יציאת מקור. עם אפשרות זו, החווה תקצה את אותו backend עבור כל חיבור נכנס בהתאם ל יציאת המקור בלבד.
- MAC: מקור MAC. עם אפשרות זו, החווה תקצה את אותו backend עבור כל חיבור נכנס בהתאם לשכבת הקישור כתובת MAC של המנה.
- מקור IP ו יציאת מקור. עם אפשרות זו, החווה תקצה את אותו backend עבור כל חיבור נכנס בהתאם לשניהם, IP ו יציאת המקור.
- מקור IP ופורט יעד. עם אפשרות זו, החווה תקצה את אותו backend עבור כל חיבור נכנס בהתאם לשניהם, IP ו נמל היעד.
חקלאי #
לחוות L4xNAT חסרות בדיקות בריאות מובנות עבור backends, מה שהופך את התצורה של Farmguardian עבור שירות וירטואלי זה הכרחי.
באפשרותך להקצות לשירות זה את בדיקות הבריאות המתקדמות המוגדרות כברירת מחדל או את בדיקות הבריאות המתקדמות המותאמות אישית, מכל בדיקת farmguardian קיימת.
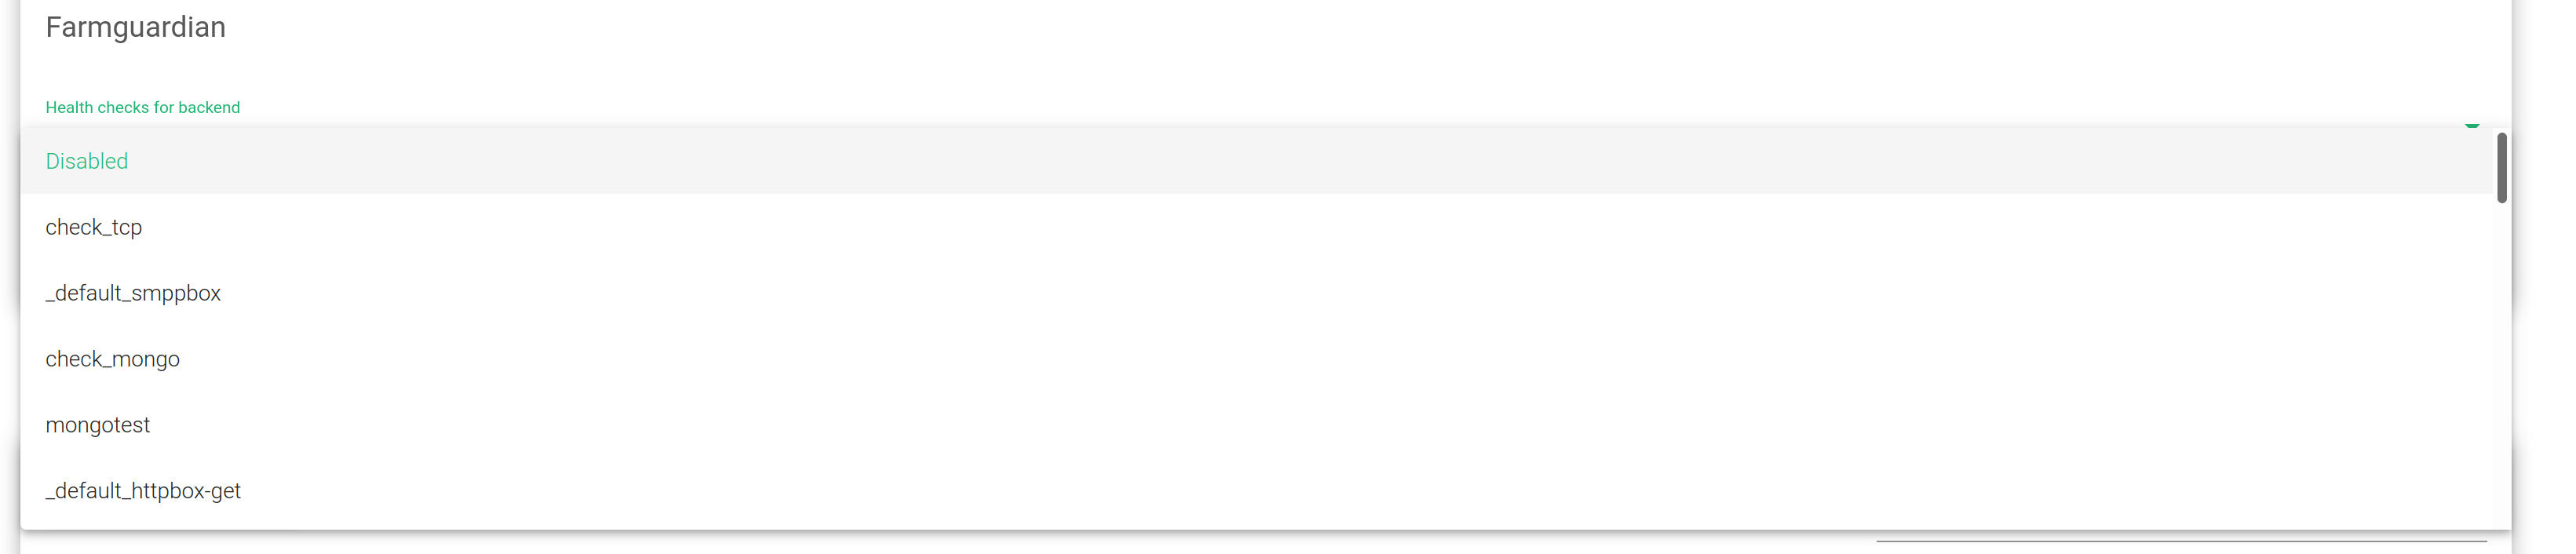
למידע נוסף על Farmguardian, עבור אל מדור ניטור >> Farmguardian.
שימו לב שלאחר בחירת ה- farmguardian , הוא יוחל אוטומטית על החווה.
Backends #
בחלק זה, תוכל לשנות את התצורות של backends או להוסיף חדשים לחווה נתונה.
צור backend . כפתור זה יציג את הטופס " הוסף backend" לאחר לחיצה עליו. התצורות נועדו להוסיף backend חדש לחווה נתונה.

- כינוי. שדה זה מציג את הרשימה הנפתחת עם כל כינויים זמינים ב- backend.
- IP. כתובת ה-IP של שכבת הרשת שתשמש בעת העברת תעבורה ל-backend.
- נָמָל. היציאה שבה יש להשתמש בעת העברת תנועה לקצה האחורי.
- עדיפות. ערך העדיפות עבור השרת האמיתי הנוכחי. לערכים נמוכים יש עדיפות גבוהה יותר. ערך העדיפות של השירות המוגדר כברירת מחדל הוא 1. כאשר קצה אחורי נכשל, עדיפות השירות תוגדל ב-1. כאשר הקצה האחורי יחזור לאוויר, ערך עדיפות השירות יקטן ב-1. רכיבי קצה פעילים מכילים ערכי עדיפות הנמוכים או שווים ל- עדיפות שירות.
- מקסימלי קונדס. מספר החיבורים שיורשו להתחבר ל-backend. אם תגיע למגבלה, החיבורים החדשים יימחקו.
- מִשׁקָל. משקל הקצה האחורי לאיזון התעבורה כאשר אלגוריתם המשקל מוגדר. משקל זה קובע עד כמה הקצה האחורי עדיף על פני הקצה האחורי האחר. שדה זה מאפשר ערכים שלמים גבוהים מ-1 או שווה ל-XNUMX (הערך הנמוך ביותר).
פעולות בכמות גדולה . מימין ל- Add BACKEND , תראו את הפעולות הבאות שניתן לבצע עבור backend אחד או יותר בו זמנית.

פעולות: אלו הן הפעולות להגדרת הקצה האחורי.
- הפעל תחזוקה. פעולה זו זמינה אם הקצה האחורי פתוח. זה מכניס שרת אחורי אמיתי למצב תחזוקה. לכן, שום קשרים חדשים לא יופנו אליו. ישנן שתי שיטות להפעלת מצב התחזוקה:
- מצב ניקוז. שומר על החיבורים וההתמדה אם הם מופעלים, אך לא יקבל חיבורים חדשים.
- גזור מצב. ישירות טיפות כל החיבורים הפעילים נגד backend, לסגור כל קשר בין backend ללקוחות
- ערוך. פותח את טופס העריכה, זהה לטופס ההוספה, כדי לשנות כל ערך אחורי.
- השבת את התחזוקה. פעולה זו זמינה רק אם הקצה העורפי נמצא במצב תחזוקה. זה יאפשר להעביר שוב חיבורים חדשים לשרת הקצה האחורי.
- מחק. הסר את שרת הקצה האחורי של השירות הוירטואלי. אם לקצה העורפי יש כינוי, הכינוי לא יימחק.
מערכות אחוריות . טבלה זו מציגה את כל מערכות ה-backend שכבר הוגדרו בחווה.

- כינוי. כינוי עורפי אם כינוי אחד הוגדר בעבר עבור הקצה העורפי.
- IP. כתובת ה-IP של הקצה האחורי שאליו יועברו החיבורים.
- נָמָל. היציאה אליה יופנו החיבורים בקצה האחורי. אם ריק רווח או כוכבית'*' מוגדר, חיבורים יופנו לאותה יציאה שהתקבלה.
- עדיפות. ערך העדיפות עבור שרת הקצה האחורי. הערך המקובל הוא מספר שלם גבוה או שווה ל-1. ערך נמוך יותר מציין עדיפות גבוהה יותר לשרת האמיתי הנוכחי. כברירת מחדל, ערך עדיפות של 1 יוגדר.
- מִשׁקָל. ערך המשקל עבור השרת האמיתי הנוכחי. ערך גבוה יותר מציין יותר חיבורים שנמסרו ל-backend הנוכחי. כברירת מחדל, ערך משקל של 1 יוגדר.
- מקסימלי קונדס. ערך זה יהיה המספר המרבי של זרימות או חיבורים שנוצרו לקצה אחורי מסוים. אם תגיע למגבלה של לקוחות המחוברים ל-backend נתון, ה-backend לא יקבל יותר תעבורה. הלקוח יתחבר מחדש ל-backend מתאים אחר. ערך ברירת המחדל הוא 0, כלומר ללא הגבלה.
כללי IPDS עבור חוות L4xNAT #
סעיף זה מאפשר לך להפעיל כללי IPDS. הרשימה מציגה סוגי הגנה שונים ותיבת בחירה להפעלתם. למידע נוסף אנא עבור אל IPDS >> כללי רשימות שחורות , IPDS >> כללי DoS , IPDS >> כללי RBL או IPDS >> תיעוד ספציפי לכללי WAF.
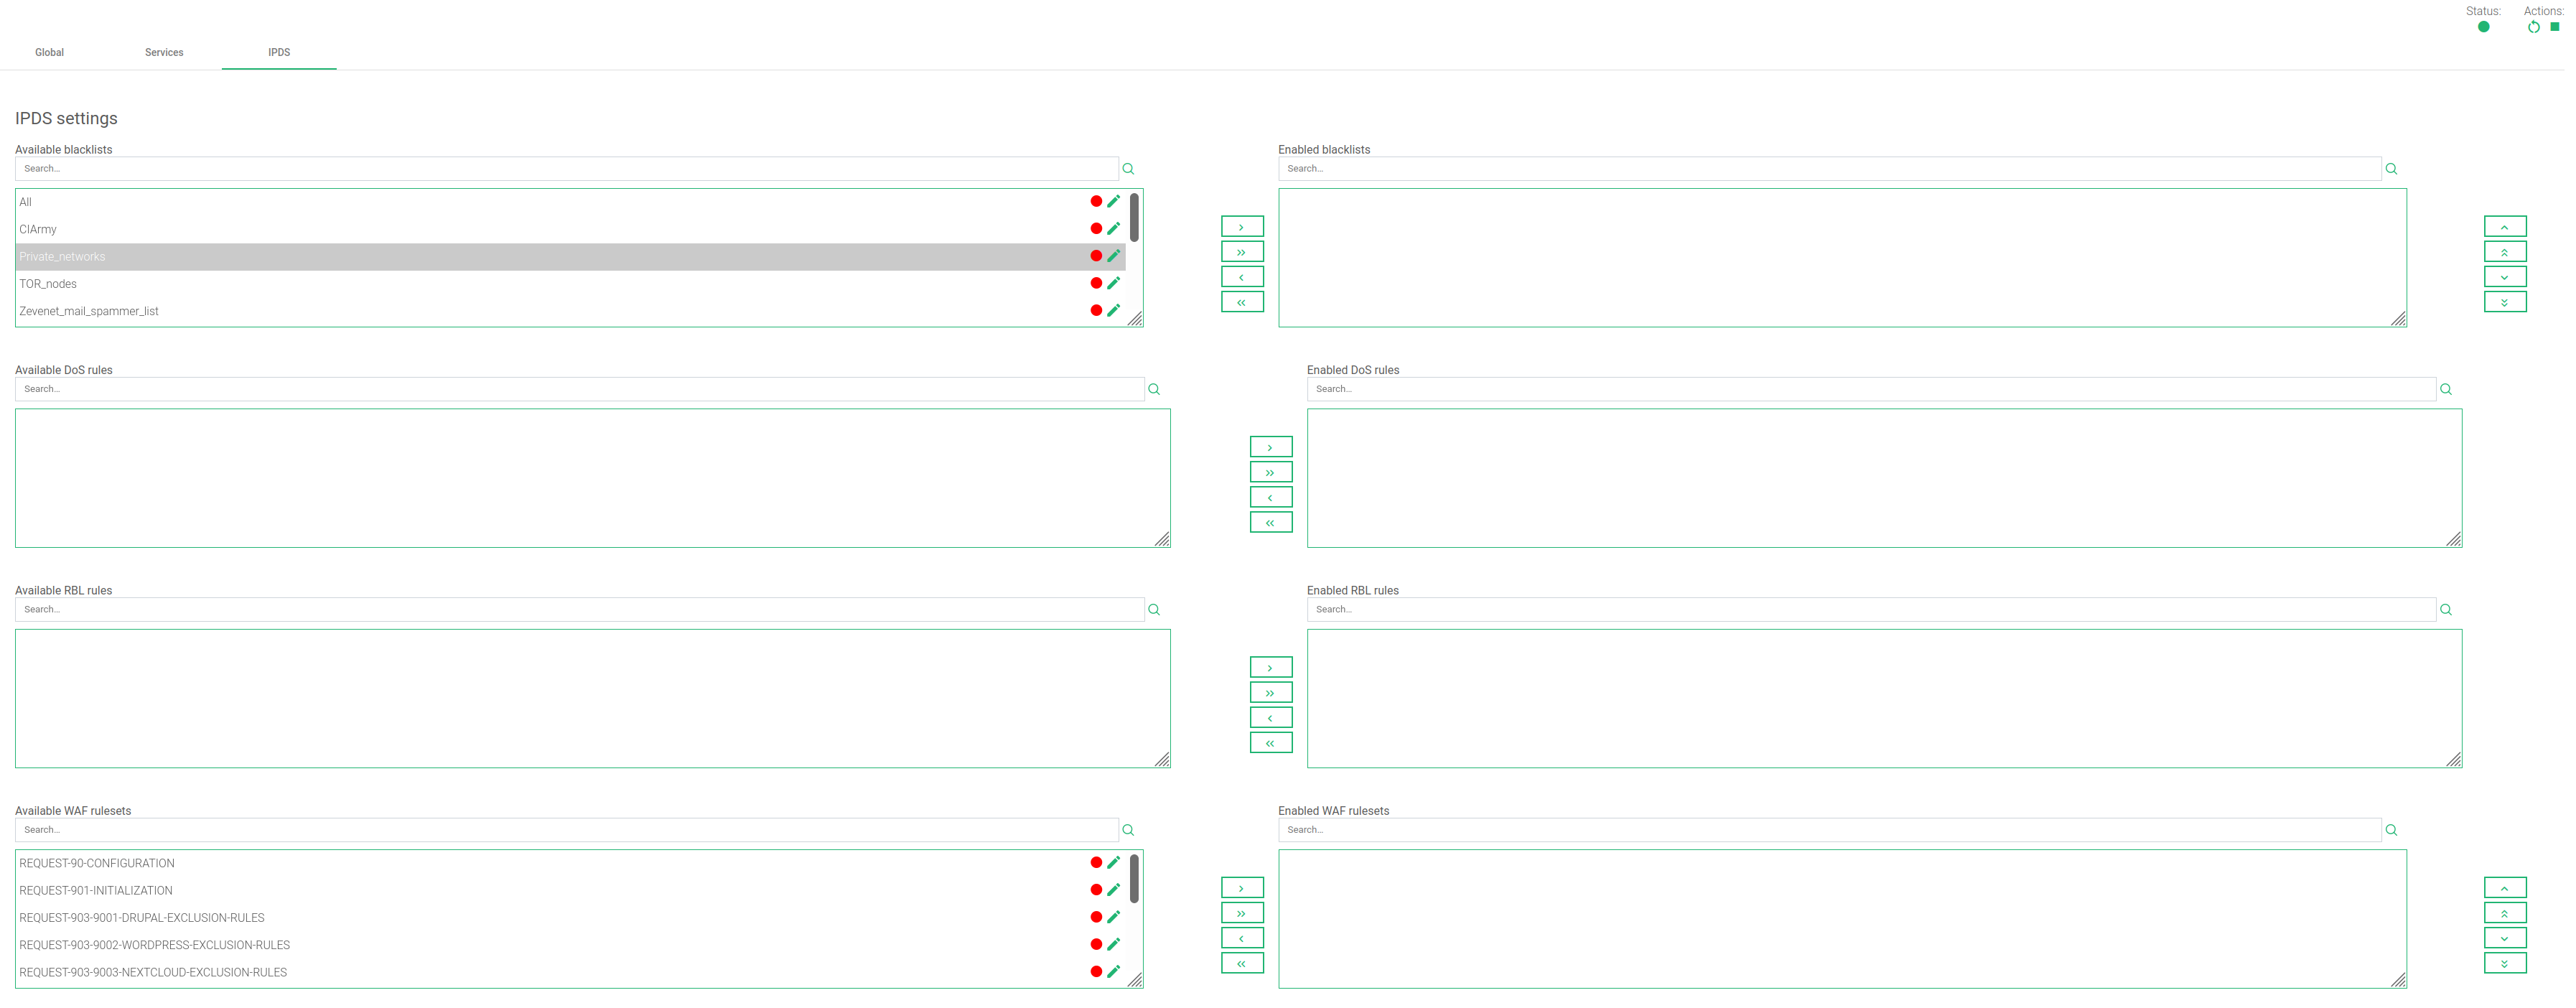
עבור כל אחד מארבעת סוגי כללי ה-IPDS, רשימה שחורה, DoS, WAF ו-RBL, ישנן שתי טבלאות, זמינות ומופעלות. יש גם סמל שרשרת. מתחת לטבלה זמינות, תראו שכל הכללים הזמינים הם מאותו סוג, וניתן להחיל אותם על חווה נתונה. לגבי הטבלה המופעלת, תראו שהכללים המוחלים על החווה שנבחרה הם מאותו סוג. יש גם סמל סטטוס עבור כל כלל המציין אם הכלל נעצר (צבע אדום) או אם הוא פועל (צבע ירוק).
ניתן לגשת לכל כלל על ידי לחיצה על סמל העריכה, שיאפשר לכם לשנות פרמטרי כלל או אפילו להפעיל/להפסיק את הכלל. לא תוכלו ליצור כלל חדש בתוך תצוגת חווה זו. ניתן לשנות אותו דרך מקטע IPDS.
הוסף כלל על ידי לחיצה על הכלל הרצוי ולאחר מכן לחיצה על החץ היחיד הימני. לחלופין, אתה יכול לבחור יותר מאחד על-ידי לחיצה בו-זמנית על מקש Shift ובחירת הכללים שברצונך להוסיף. לאחר מכן תלחץ על החץ היחיד ימינה. אתה יכול גם להוסיף את כל הרשימות השחורות הזמינות על ידי לחיצה על החץ הכפול הימני.
כדי למחוק כלל אחד או יותר, בחר אותם ולחץ על החץ השמאלי או לחץ על החץ הכפול כדי להסיר את כולם.


