Relianoid היא חברה חכמה המתמקדת בשוק ה- Application Delivery Controller וממש אובססיבית לגבי האבטחה במשלוח, מסיבה זו אנחנו באמת יודעים שהיום האבטחה היא דאגה אמיתית לעסק ומהי דרך טובה יותר לפתור את זה על ידי הוספת משימה זו לניהול היישום השולט. בכך נוכל להבטיח שרק תעבורה בטוחה תגיע למערכת האחורית שלנו.
נדרשת אסטרטגיית הגנה מאובטחת ומקוונת, לכן מהנדסי Relianoid תכננו מערכת הגנה וזיהוי חדשנית בשכבות שונות רק כדי להגן מפני סוגי התקפות שונים; מודול חדשני זה נקרא IPDS או Intrusion Prevention and Detection System, שתוכנן עם ההנחות הבאות:
הקצה הוא המפתח: מחשוב קצה הוא מושג מודרני, פשוט מפעיל מחשוב קרוב למיקום השירות הסופי , כאשר הרעיון המרכזי הוא להפחית את זמן ההשהיה בתקשורת, ובמטרה לבצע משימה ייעודית כדי לפרוק עומס משאבים ומשימות בסופו של דבר. לאחר מכן, בואו נאפשר לקצה לבצע משימות נוספות להגנה ולסילוק תעבורה זדונית, באופן שרק תעבורה נקייה תעבור לשירות הלקוחות.
הגנה בשלבים מוקדמים תחסוך משאבים : לאחר שמוצדק השימוש בקצה להגנה על שירותי הלקוחות, כיצד ניתן להיות יעילים יותר מבחינה חישובית? התוקף יעבור דרך התקן ה-Edge המשמש להגנה, זהו מודול Relianoid IPDS. ברגע שהחבילה תזוהה כזדונית בנתיב הנתונים, נוכל לחסוך כמה שיותר משאבים. עם הנחות יסוד אלו, Relianoid IPDS פותח כדי להיות מסוגל להגן על המערכת בשלב הכניסה בתוך מערכת ההפעלה Relianoid, ויכול לשחרר יותר מ-45 מיליון חבילות לשנייה לכל ליבת מעבד עם מדרגיות ליניארית הוספת ליבות מעבד.
סוגים שונים של התקפות דורשים סוגים שונים של הגנה : בואו נהיה ברורים לגבי הגנת סייבר, אין פתרון אבטחה אלוהי שיגן עליכם מכל התקפה, אבל המערכת שלכם יכולה להיות מוכנה להיות מוגנת מפני רוב הפרצות הידועות או התקפות יום אפס, למשל, מה שנותן לכם את האפשרות לאבטח את התעבורה ולבדוק אותה כדי למצוא דפוסים של תוקפים או מקור חשוד, וזוהי המטרה של פתרון אבטחה שפותח מרובת שכבות.
בואו נדע טוב יותר כיצד עובד פתרון אבטחה רב שכבתי יעיל ויעיל ב- Edge.
מוניטין של לקוח.
תן לבדוק ב-Edge את ה-IP של הלקוח ולעצור תעבורה ממקורות זדוניים לפני שהם תוקפים על סמך כתובות ה-IP המקוריות. המוניטין של כתובות IP ידוע מאוד בתור דוחות של צד שלישי מכיוון שהם כבר זוהו כתוקפים, Relianoid משתמש במידע זה כדי להגן עליך מפניהם.
מגן על השרתים שלך על ידי דחיית תעבורה באמצעות ערכות מוניטין שנבנו מראש של Relianoid המבוססות במדינות, או כתובות IP שזוהו כתוקפים לשירותים כמו SMTP, IMAP, מסדי נתונים, PBX או שרתי SIP, שירותי אינטרנט או API, Proxies ציבוריים, רשת TOR, רשת בוטים, בין אחרים. Relianoid IPDS מסוגל להגן עליך מפני יותר מ-250 מסדי נתונים שונים של מוניטין של לקוחות IP המתעדכנים מדי יום או ליצור משלך עבור סטים משלך.
הגנת DoS
תנו ל- Edge לבדוק את התנהגות החבילה מול התקפות מסוג מניעת שירותים (DoS) מסוגים שונים, עם מודול זה, ניסיון להציף את שירות הלקוחות יופסק בהחלת כללי בדיקת מנות שונים, ויגן על המערכת שלכם מפני התקפות שיטפון המבוססות על מקביליות גבוהה לכל שנייה למקור IP / לכל יעד יעד, איפוס הצפות מנות או התקפה מזויפת בין היתר.
הגנת RBL
תן ל-Relianoid להגן ב-Edge עם רשימות חסימה בזמן אמת, הבטח את נתיב הנתונים שלך מול מקורות שונים המבוססים על רזולוציית DNS של מקור IP. חבר כל סוג של זרימה למערכת אחת של רשימת חסימות בזמן אמת, לא רק תעבורת ה-SMTP שלך והשתמש באותו מסד נתונים עבור שירותי יישומים שונים, השתמש במערכת RBL הפרטית שלנו או השתמש בשירותי מוניטין גבוהים של צד שלישי כמו SpamHaus, Spamcop או שירותים ציבוריים אחרים.
הפוך פרוקסי
ברגע שזרימת HTTP נלכדת על ידי Relianoid IPDS מעבירה את התעבורה דרך פרוקסי הפוך שנמצא ב-Edge, מול שרת הקצה האחורי של האינטרנט שלך, יתרונות האבטחה שמציעה Relianoid IPDS לשירות שלך מתוארים להלן:
שכבת תחבורה
Relianoid IPDS כמכשיר Edge מציע אבטחה בשכבת TCP בהגנה מפני התקפות SYN הצפה ומציע הגנה עם SYN proxy, תכונה זו מגינה על יצירת 2 חיבורים עצמאיים, חיבור TCP בין הלקוח ל- Relianoid IPDS ב-Edge ועוד בין Relianoid לבין שרתי הקצה המגנים נגד התקפות TCP.
שכבת היישום
Relianoid IPDS כמכשיר Edge פותח רק יציאות משומשות (בדרך כלל 80 ו-443 עבור שימוש בפרוקסי הפוך) ומאפשר תעבורה דרכם בהגנה מפני סריקת יציאות או שיפור ניקוד לגבי ביקורת סייבר. מודול IPDS בשכבת פרוקסי הפוך מאפשר רק פרוטוקול HTTP(S) המגן מפני בקשה שגויה והמתנה לקבלת כל כותרות ה-HTTP מלקוחות לפני ניתוח והעברה לשרת כדי להגן על המקור מפני התקפות Slowloris או ניתוח תוכן האינטרנט באמצעות תכונת חומת האש של יישומי אינטרנט.
WAF או חומת אש של יישומי אינטרנט
תעבורת ה- HTTP (S) גדלה מדי יום ויום אחרי יום הגידול מוערך באמת, השירותים מתפתחים ומשתנים ל- HTTPS כמו במקרה של Exchange Server שבגרסה המאוחרת היא מנהלת לחלוטין את השירותים שלה באמצעות פרוטוקולי HTTP(S), מסיבה זו, שכבת אבטחה עבור בדיקות פרוטוקול HTTP(S) זה ב-Edge, וניתוח הוא חובה, Relianoid IPDS כולל שכבת אבטחה אשר מסוגל לעבוד עם כללים מובנים מראש (OWASP) המתעדכנים באופן שוטף כדי לטפל באיומים מתעוררים, או ליצור משלך, כללים מובנים מראש מגנים על המערכת שלך ב-Edge מפני אכיפת שיטות HTTP(S), DoS, זיהוי סורק, אכיפת פרוטוקול, פרוטוקול התקפה, התקפות LFI/RFI/RCE, סקריפטים ב-XSS או חוצה אתרים, SQLi או SQL Injection, התקפה של קיבוע הפעלה של יישומים, פרויקטים של יישומי אינטרנט עבור WordPress, Drupal, NextCloud, Dokuwiki, Cpanel, Xenforo, או דליפות נתונים בתכנות.
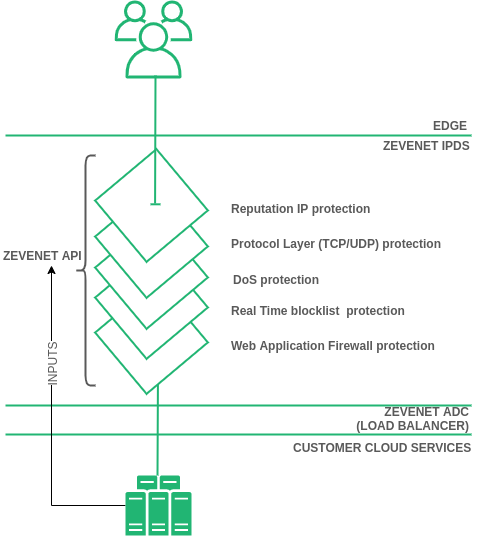
מודול אבטחה רב שכבתי IPDS
מודול Relianoid IPDS מציע שלב מוקדם למניעה והגנה מפני תוקפים שידחו תעבורה זדונית והבטחה שרק תעבורה שימושית תעקוף את המערכת או השרתים מבוססי הענן שלך המאפשרים חיבורים למערכת שלך רק משירותי Relianoid IP. בנוסף, Relianoid IPDS מציע REST API על מנת לשמש מחוץ ל-ADC עצמו, המאפשר למכשירים חיצוניים כמו שרתי הקצה האחורי לעדכן את הכללים מרחוק למקרה שההקלה לא תתבצע כראוי ויעבור לשירות הלקוחות בענן.
סקירה סופית
אבטחת שירותים מתחילה בקצה הרשת עם מערכת מודולי Relianoid IPDS. הסברנו כיצד Relianoid IPDS יכול לסייע עם פתרון רב-שכבתי יעיל עם יותר מ-5000 ערכות כללים להגנה המתעדכנות מדי יום, רק כדי להבטיח שהמערכת שלכם מוכנה לחלוטין להגנה מפני תוקפים חדשים ושיטות חדשות שפוגעות בשירותי הענן שלכם. אם אתם רוצים שנרחיב מידע זה ונדע טוב יותר כיצד Relianoid IPDS יכול לעזור לכם, אנא צרו איתנו קשר ונעזור לכם ליצור פלטפורמת אבטחה שתתקן את מקרי השימוש הנדרשים.


