סקירה כללית #
בעת תכנון ובנייה של יישומים זמינים מאוד וניתנים להרחבה, מערכת אמינה כמו RELIANOID ADC הוא הכרח מוחלט. עם הביקוש הגובר לאספקה בזמן אמת, Fast כותב וקורא למאגרי מידע, מותגים חייבים להתאים את המפרטים והפרוטוקולים העדכניים ביותר כדי להישאר רלוונטיים בשוק. אבטחה היא מרכיב מכריע לבטיחות נתוני הלקוחות, ואלמנט זה נותן RELIANOID יתרון עצום על פני HAproxy.
כמשתמש בהפרוקסי נוכחי, נדון במושגים שאתה כבר מכיר ונשתמש בהם כדי לבצע תצורות דומות באמצעות RELIANOID ADC.
תנאים מוקדמים #
יש לעמוד בדרישות הבסיסיות הללו כדי להעביר תצורות מ-HAproxy אל RELIANOID ADC.
- מופע של RELIANOID ADC חייב להיות מותקן במחשב האישי שלך, בסביבה וירטואלית, או בסביבה פעילה ZVNCloud חֶשְׁבּוֹן. בקש הערכה לפריסה מקומית.
- חייבת להיות גישה לממשק הגרפי של האינטרנט. אם לא, עקוב אחר זה מהר מדריך התקנה.
- אנו מניחים שאתה משתמש פעיל ב-Haproxy ואתה מכיר את המושגים עליהם נדון בסעיף שלהלן.
- אדם חייב להיות מסוגל ליצור שרת וירטואלי ב- RELIANOID מאזן עומסים. הנה מדריך מהיר: תצורת שרת וירטואלי של שכבה 4 ושכבה 7
מושגים בסיסיים #
בסעיף זה, הבה נדון בכמה מושגים המבוססים על תצורת HAproxy. נתאר רעיונות דומים ב RELIANOID ADC ומאוחר יותר להשתמש בהם כדי לתאר פריקת SSL ו HTTP ל HTTPS ניתוב מחדש באמצעות RELIANOID איזון עומס.
מצב: הפקודה מצב מגדירה אם פרופיל איזון העומס הוא שכבה 4 או שכבה 7. RELIANOID משתמש בפרופילים כדי להגדיר אם התצורה היא שכבה 4 או 7. פרופילים אלה כוללים HTTP ו L4xNAT
חיבור פסק זמן: חיבור פסק זמן מגדיר כמה זמן HAproxy צריך לחכות לפני חיבור לשרת אחורי. RELIANOID שימושים פסק זמן של חיבור אחורי. ערך ברירת המחדל הוא 20 שניות.
לקוח פסק זמן: הגדרה זו מגדירה כמה זמן HAproxy צריך לחכות לתגובה מהלקוח. אם הזמן הזה יפוג ללא קבלת אות מהלקוח, החיבור יסתיים. RELIANOID שימושים פסק זמן לבקשת הלקוח. ערך ברירת המחדל הוא 30 שניות.
שרת פסק זמן: שרת הזמן הקצוב מגדיר כמה זמן HAproxy צריך לחכות לתגובה משרת אחורי. אם הזמן הזה חולף ללא תגובה משרת אחורי, החיבור יסתיים. RELIANOID שימושים זמן קצוב לתגובה עורפית. ערך ברירת המחדל הוא 45 שניות.
bind: Bind מגדיר כתובת IP אחת או יותר המקשיבה יחד עם הפורטים שלהן. פורט/ים זה/היא מקשיב/ים לתעבורה נכנסת ולאחר מכן מגיש אותן לשרתי ה-backend. הנה ביטוי לדוגמה:
האזן http_https_proxy_www. bind ipv6@:80 bind ipv4@public_ssl:443 ssl crt /etc/haproxy/site.pem
החלק החזיתי של RELIANOID ADC הוא א משק ויש לו מאזינים שמפיצים תעבורה לשירותים שונים.
maxconn: מגביל את מספר החיבורים ש-HAproxy ישרת. פקודה זו מגנה על מאזן העומס מפני חוסר הזיכרון. RELIANOID ADC מותאם מאוד לשרת מעל 140,000 חיבורים במקביל בשכבה 7 ומעלה 10 מיליון חיבורים בשכבה 4. עם זאת, אתה יכול לקבוע את המספר המרבי של חיבורים בתוך L4xNAT פרופיל באמצעות מקסימלי קונדס שדה בעת הגדרת התצורה Backends.
ssl-default-bind-ciphers: צפני כריכה מגדירים את ברירת המחדל של TLS/SSL Ciphers על HAproxy. RELIANOID מאזן עומסים מגיע עם טעון מראש אבטחה גבוהה צפנים, פריקת SSL, ומשתמש הקצה יכול להתאים אישית את הצפנים שלו דרך ה אבטחה מותאמת אישית דגל.
ssl-default-bind-options: תכונה זו משביתה או מפעילה גרסאות ישנות יותר של TLS/SSL. גישה לתצורות דומות דרך פרמטרי HTTPS בתוך ההגדרות הגלובליות של פרופיל HTTP מופעל RELIANOID ADC.
דוגמה לתצורה: הורדת SSL ושימוש בצפנים #
SSL Offloading מתייחס לפענוח תעבורת SSL/TLS נכנסת והעברתה לשרת אחד או יותר בצורה לא מוצפנת. מאזן העומסים/פרוקסי ההפוך משתמש בחבילה של אלגוריתמים ( צפנים ) כדי להצפין ולפענח נתונים.
השימוש בצפנים בסיום SSL/TLS חשוב משום שהוא קובע את רמת האבטחה המסופקת לנתונים המועברים. באופן כללי, צפנים חזקים יותר מספקים תקשורת מאובטחת יותר, אך הם עשויים גם לדרוש כוח עיבוד רב יותר כדי להצפין ולפענח את הנתונים. כתוצאה מכך, חשוב לשקול היטב אילו צפנים משמשים בסיום SSL/TLS, תוך התחשבות הן באבטחה והן בביצועים.
תצורות פרוקסי #
כדי להגדיר הורדת ssl עם HAproxy, אנו משתמשים בהגדרות שלהלן.
frontend myDomain mode http bind :80 bind :443 ssl crt /etc/ssl/certs/relianoid.com.ssl.pem default_backend domainBackends
מהקטע למעלה, Haproxys מאזין לתעבורה נכנסת בשני הפורטים, 80 ו -443 . עם זאת, פורט 443 כולל הוראה לתיקייה שבה נשמר אישור ה-SSL.
בינתיים, ניתן לציין את הצפנים המוגדרים כברירת מחדל לשימוש במאזן העומסים באמצעות ההגדרות: ssl-default-bind-ciphers ואת גרסת ה-ssl באמצעות ssl-default-bind-option.
ssl-default-bind-ciphers ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-SAECDHE1305ECG:AESCM128 -SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-SHA-binde-l128-SHA256-SHA1.2-SHAXNUMX אפשרויות ssl-min-ver TLSvXNUMX no-tls-tickets
RELIANOID תצורות #
כדי להשיג תוצאה דומה עם RELIANOID, ודא שיצרת פרופיל חוות HTTP. אם שכחת, עיין במאמר זה: תצורת שרת וירטואלי של שכבה 4 ושכבה 7
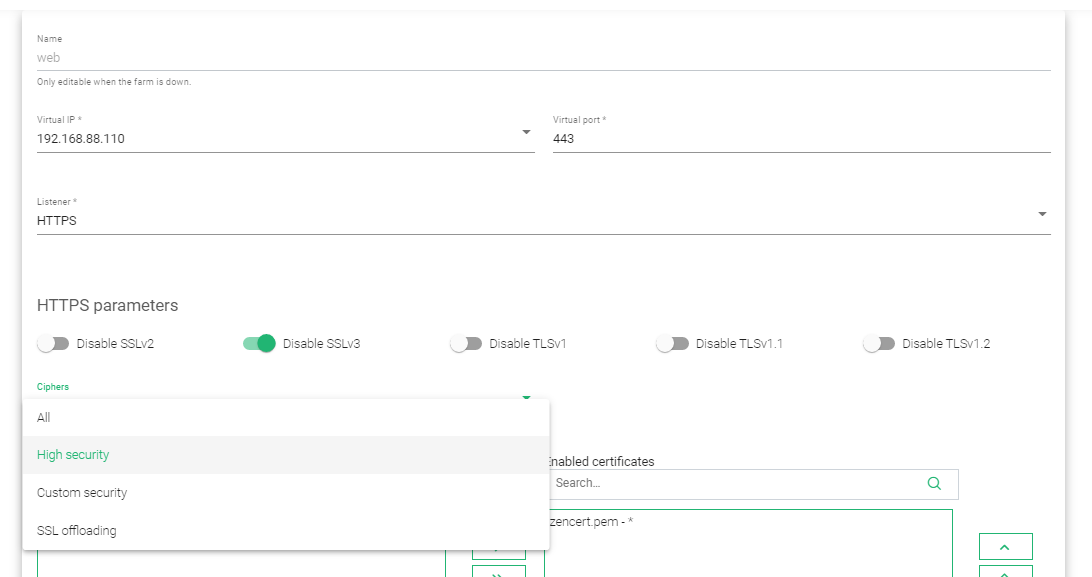
- בתפריט, עבור אל LSLB> חוות ולחץ על שכבה 7 (HTTPS) פרופיל החווה.
- תחת הגדרות כלליות, שנה את מספר היציאה ל 443.
- לשנות את ה מקשיב מ-HTTP ל-HTTPS.
- תַחַת פרמטרי HTTPS, הפעל או השבת גרסאות TLS/SSL ישנות.
- בחר SSL פריקה בתור הצופן שלך.
- מאזן העומס מוטען מראש עם א zencert.pem אישור SSL, אבל אתה יכול לכלול אישור מותאם אישית אם יצרת כזה.
- עדכן את התצורות על ידי לחיצה על החל לַחְצָן.
כדי ללמוד עוד על פרופיל HTTP, אישורי SSL והגדרת תעודת SSL מותאמת אישית באמצעות ה בואו להצפין on RELIANOID ADC, עיין במדריכים אלה.
- שכבה 7 (פרופיל HTTP) ב RELIANOID ADC.
- אישורי SSL פועלים RELIANOID ADC.
- בואו נפעיל את התוכנית RELIANOID ADC.
תצורות לדוגמה: הפניית HTTP ל-HTTPS #
כאשר לקוחות מבקרים בשירותים דרך פורט לא מאובטח, לעיתים עליך להפנות אותם לשרת מאובטח. אנו משיגים זאת על ידי תגובה עם קוד סטטוס ניתוב קבוע 301. דפדפן הלקוח יתחבר אוטומטית לכתובת ה-IP והפורט המאובטחים שנשלחו בכותרת המיקום.
תצורות פרוקסי #
עם haproxy, קוד ה-http-request redirect מפנה משתמשים אם הם מבקרים דרך פורט 80 לפורט 443.
frontend myDomain mode http bind :80 bind :443 ssl crt /etc/ssl/certs/ssl.pem http-request redirect scheme https אלא אם כן { ssl_fc } default_backend domainBackends
הפניית HTTP ל-HTTPS ב RELIANOID ADC #
באמצעות השלבים המפורטים במאמר זה: תצורת שרת וירטואלי בשכבה 4 ושכבה 7 , צור חוות HTTP וחוות HTTPS.
וידוא שיש לך גם חוות HTTP וגם חוות HTTPS ;
- תיכנס לאתר LSLB> חוות ולחץ על סמל העריכה של חוות ה-HTTP.
- לחץ על השירותים שלנו לשונית ופתח את השירות שברצונך לערוך.
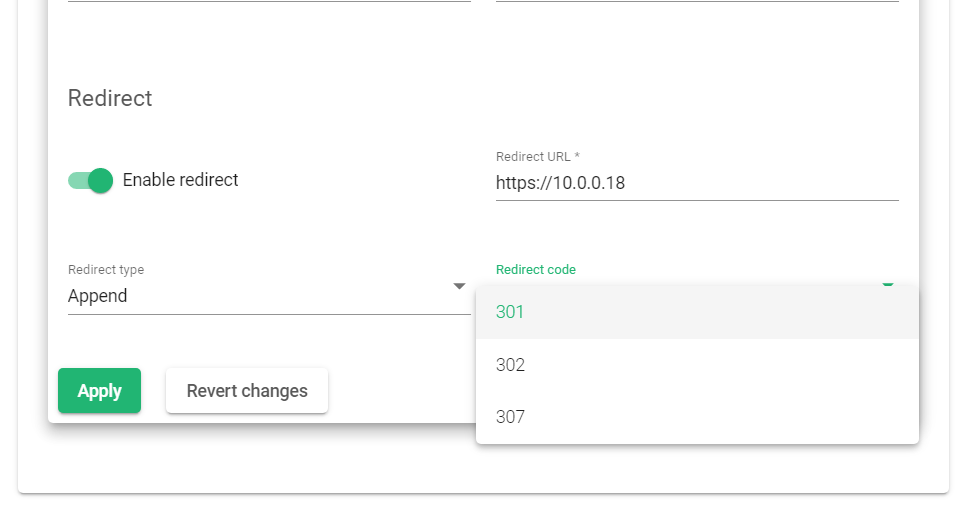
- החלף על אפשר הפניה מחדש לַחְצָן.
- בחר סוג הפניה מחדש צרף.
- בחר קוד להפניה מחדש: 301.
- הזן כתובת אתר להפניה מחדש על ידי הכנסת https:// לכתובת ה-IP. אם כתובת ה-IP של החווה המאובטחת היא 10.0.0.18, אז כתובת האתר להפניה מחדש תהיה https://10.0.0.18
- עדכן את השינויים על ידי לחיצה על החל לַחְצָן.
- הפעל מחדש החווה כדי שהשינויים ייכנסו לתוקף.
משאבים נוספים #
שימוש בתוכנית Let's encrypt ליצירה אוטומטית של אישור SSL.
איזון עומסים ב-Datalink/Uplink עם RELIANOID ADC.
איזון עומסים עם DNS RELIANOID ADC.
הגנה מפני התקפות DDoS.
ניטור אפליקציות, בריאות ורשת ב RELIANOID ADC.
תצורת חומת האש של יישומי אינטרנט.
הגדרת תעודות SSL עבור מאזן העומס.


