סקירה כללית #
איזון עומסים על פני מופעים מרובים של אפליקציה היא דרך מצוינת לשפר ביצועים על ידי הפחתת עומס יתר והשהייה, והגדלת האספקה על ידי שמירה במטמון של משאבים סטטיים.
למרות ש-Nginx משרתת מטרה נהדרת בהגשת אינטרנט, לפלטפורמה יש הרבה מורכבויות. ככל שהתנועה גדלה, זה נהיה קשה יותר להעמיס תעבורת איזון בשכבה 4 ושכבה 7 מבלי להקריב את האבטחה. מסיבה זו, אתה צריך מאזן עומסים עם תכונות מתקדמות יותר המציע שליטה על אפליקציה עסקית באמצעות ממשק משתמש קל לגישה.
במאמר זה, נדון כיצד להעביר תצורות איזון עומסים של Nginx אל RELIANOID ADC.
תנאים מוקדמים #
כדי לעקוב אחר מדריך זה, ודא שאתה עומד במדדים הבאים.
- מופע של RELIANOID התקן חייב להיות מותקן בתחנת העבודה שלך או בפלטפורמת ענן. בקש הערכה אם עדיין לא התקנת מופע.
- חייבת להיות לך גישה ללוח האינטרנט. אם לא, עקוב אחר זה מהר מדריך התקנה.
- Nginx הוא חתיכת עוגה עבורך, אבל אתה לא מרוצה מיכולות איזון העומס שלה. אז, אתה צריך RELIANOID להיכנס פנימה.
- שרת וירטואלי חיוני להפצת תעבורה לשרתים עורפיים. אם לא יצרת אחד, עקוב אחר המדריך הזה לגבי יצירת שרת וירטואלי של שכבה 4 ושכבה 7 (חווה)
מושגים בסיסיים #
בְּמַעֲלֶה הַזֶרֶם: ההנחיה במעלה הזרם מגדירה אשכול שרתים המארחים יישום אינטרנט. בדרך כלל, במעלה הזרם מוגדר בתוך ההקשר http. ב RELIANOID ADC, ה השירותים שלנו הסעיף מכיל קטע משנה אחורי לניהול שרתי מארחים.
להקשיב: אפשרות ההאזנה מגדירה לאיזה יציאה Nginx יקשיב עבור תעבורה נכנסת מהאינטרנט. RELIANOID משתמש יציאה וירטואלית להאזין לתנועה נכנסת דרך א משק.
מיקום: הקשר המיקום מאפשר לך לתת הוראות לגבי הספריות לאחזור נתונים מקבצי HTML.
proxy_pass: הוראה זו משמשת בעת ציון המיקום של שרתי פרוקסי. בדרך כלל, המיקום הוא ערך מוקצה להנחיה במעלה הזרם. מושג דומה ב RELIANOID הוא משק. זה המקום שבו אתה מגדיר כתובת IP ויציאה המחוברים לשירות המכיל שרתי אחורי.
שרת: הנחיה זו מציינת שרת המארח אפליקציה באמצעות כתובת ה-IP שלו בפורמטים ipv4 או ipv6. בלוק השרת הוא המקום שבו אתה מגדיר את מיקום הנחיה, ה מאזין, וה לכלול הוֹרָאָה. אתה יכול להגדיר שרת ב RELIANOID דרך ה קצה אחורי סָעִיף.
ssl_ciphers ו-ssl_protocols: הנחיות ssl_ciphers ו-ssl_protocol משמשות בעת הגבלת חיבור לגירסאות ה-SSL/TLS החזקות ביותר או העדכניות ביותר. חלק מהפרוטוקולים הללו כוללים TLSV1 ו-TLSV2. צופן ברירת המחדל עם nginx הוא HIGH:!aNULL:!MD5. כדי להשתמש בצפנים ולהתאים אישית פרוטוקולי SSL ב RELIANOID, עליך להשתמש במאזין HTTPS. גישה אל פרמטרי HTTPS בתוך ההגדרות העולמיות של אותה חווה.
תצורות לדוגמה: הפעלת הפעלות דביקות #
התמדת הפעלה, המכונה גם הפעלות דביקות, היא טכניקה המשמשת באיזון עומסים כדי להבטיח שבקשות מלקוח נשלחות לאותו שרת באשכול למשך ההפעלה. זה משמש לעתים קרובות כדי לשמור על מצב או כדי להבטיח כי משאבים, כגון קבצים או נתונים, זמינים ללקוח במהלך הפגישה. ישנן מספר דרכים ליישם התמדה בהפעלה, כולל שימוש בקובצי Cookie או זיקה לכתובת IP. השיטה בה נעשה שימוש תלויה בדרישות הספציפיות של האפליקציה ובארכיטקטורת איזון העומס.
תצורות Nginx #
ל-Nginx יש בעיקר שתי שיטות להפעלת הפעלה עקבית (session persistentness), כלומר שימוש בשיטת איזון העומסים hash_ip ושימוש בעוגיות דביקות (sticky cookies ).
Hash_ip: שיטת איזון העומסים hash_ip רוכשת את כתובות ה-IP של היעד והמקור ומשתמשת בהן כדי ליצור זהות ייחודית עבור חיבור מבוסס.
Upstream BackendServers { hash_ip; שרת 192.168.0.112; שרת 192.168.0.115; }
קובץ cookie דביק: ניתן גם להשתמש בקובצי cookie דביקים על ידי הגדרת אפשרות של קובץ cookie דביק בתוך ההקשר של הקובץ במעלה הזרם.
Upstream BackendServers { שרת 192.168.0.112; שרת 192.168.0.116; קובץ cookie דביק zensessionid expires=2h domain=.example.com path="/"; }
zensessionid מזהה באופן ייחודי קובץ cookie ואת השרת המשויך אליו. מהתצורה לעיל, קובץ ה-cookie יפוג תוקפו תוך שעתיים.
RELIANOID תצורות #
כדי לאפשר התמדה של עוגיות בעת השימוש RELIANOID מאזן עומסים:
- תיכנס לאתר LSLB> חוות ולחץ על ערוך סמל בחוות http.
- נווט אל השירותים שלנו Tab.
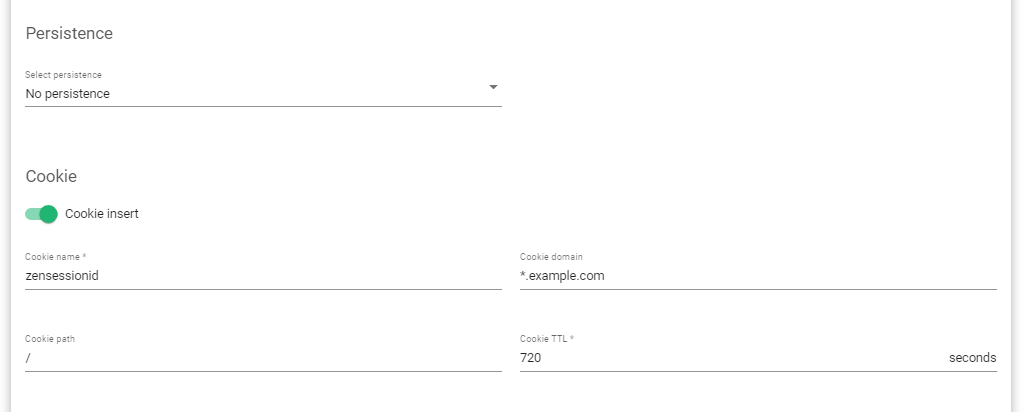
- גלול עד שתגיע ל- התמדה סָעִיף.
- כדי לאפשר התמדה באמצעות כתובת ה-IP של הלקוח, בחר התמדה IP: לקוח כתובת.
- כדי לאפשר התמדה בהפעלה באמצעות קובץ cookie, התעלם משלב 4 ועזוב את התמדה שדה ב אין התמדה.
- החלף על להכניס עוגיות כפתור ומלא את שם, תחום, נתיב, וזמן לחיות(TTL) בשניות.
- עדכן את ההגדרות על ידי לחיצה על החל לַחְצָן.
תצורות לדוגמה: יצירת כללי הפניה מחדש #
כללי הפניה משמשים להפניה אוטומטית של דף אינטרנט לדף אינטרנט אחר. זה משמש לעתים קרובות כאשר אתר אינטרנט שינה את המבנה או התוכן שלו, או כאשר דף הועבר למיקום חדש. ניתן להשתמש בכללי הפניה כדי להבטיח שמשתמשים ומנועי חיפוש מופנים לדף הנכון, ולמנוע קישורים שבורים. ישנם מספר סוגים של הפניות מחדש שניתן להשתמש בהן, כולל הפניות 301, הפניות 302 והפניות מטה רענון. סוג ההפניה בה נעשה שימוש תלוי בצרכים הספציפיים של האתר ובסיבה להפניה מחדש.
תצורות Nginx #
כדי ליצור כלל הפניה מחדש, אנו מכריזים על הוראת החזרה בתוך הקשרי השרת או המיקום. ההנחיה להחזרה משמשת כאשר אתה רוצה להפנות משתמשים מכתובת אתר אחת לאחרת, או מערוץ לא מאובטח לשרת מאובטח.
כללי ההפניה של Nginx פועלים לפי התחביר הבא.
return ( 301 | 302 | 303 | 307 ) redirect-url;
להלן תצורה לדוגמה בעת הפניית משתמשים מ-http לא מאובטח למיקום https מאובטח.
שרת { # הפנה משתמשים ל-HTTPS listen 80; server_name test.relianoid.com www.test.relianoid.com; return 301 https://www.test.relianoid.com$request_uri; }
האפשרות $request_uri מבטיחה שכל תעבורת ה-http באותו דומיין תפנה ל-https מאובטח גם אם הנתיב משתנה.
RELIANOID תצורות #
כדי להשיג תוצאה דומה עם RELIANOID ADC.
- ודא שיש לך שתי חוות פועלות, שתיהן HTTP ו https. עיין במאמר זה בנושא כיצד ליצור שכבה 4 וחוות עומס שכבות
- תיכנס לאתר LSLB >> חוות ולאחר מכן לחץ על ערוך סמל בחוות https.
- אתר את השירותים שלנו לשונית ופתח כל אחד מהשירותים המוגדרים כדי לערוך אותם. אם אין, לחץ על שירות חדש לחצן וליצור אחד.
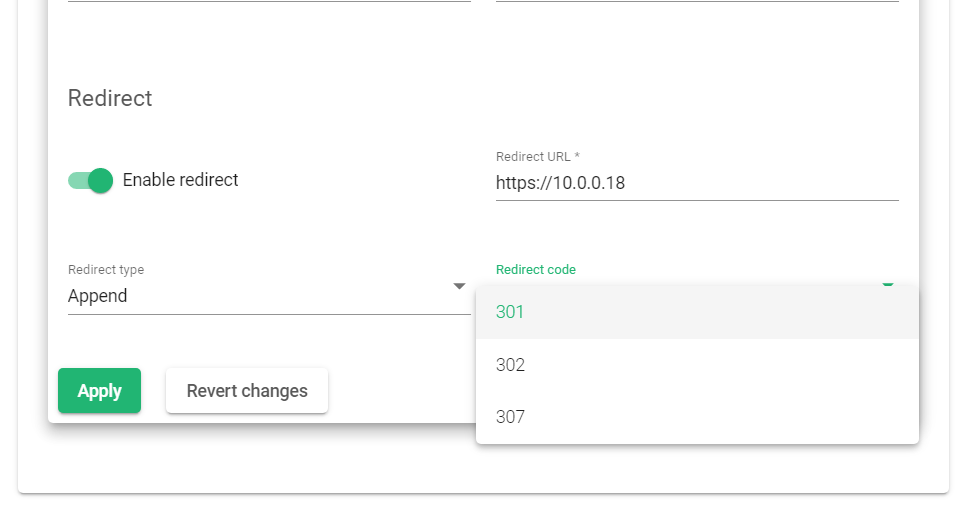
- גלול עד שתגיע ל- הפניה מחדש מקטע והפעל אפשר הפניה מחדש.
- בחר את סוג ההפניה מחדש צרף, קוד להפניה מחדש 301 וכתוב את כתובת האתר המלאה לאן להפנות מחדש. בדוגמה זו, בואו נשתמש http://10.0.0.18
- עדכן את התצורות על ידי לחיצה על החל לַחְצָן.
תצורות לדוגמה: שכתוב כללי כותרת #
כותרות HTTP חיוניות עבור מארחים ולקוחות כדי לשתף מידע נוסף מלבד בקשות שאילתות. כותרות אלו מאפשרות ללקוחות לגשת למשאבים בשפות המועדפות עליהם ולגשת לדפי אינטרנט המותאמים למכשירים שלהם. שרתי אינטרנט עשויים להשתמש במידע זה כדי לייעל את סוג המידע לשרת לקוחות באמצעות כותרות קובצי Cookie.
למרבה הצער, שימוש בכותרות תגובה רבות עלול לחשוף מידע רגיש רב שהאקרים עלולים להשתמש בו לניסיונות ניצול. לכן, חיוני להסיר כותרות לא מהימנות או לשנות תוכן מסוים. זה עוזר למנוע התקפות זדוניות כמו סקריפטים בין אתרים על ידי מתן X-XSS-Protection.
תצורות Nginx #
Nginx מספקת שתי הנחיות לשינוי והוספה של כותרות. אלו כוללות את add_header ו- more_set_headers . השתמשו בכותרות מיקום אלו בתוך בלוק המיקום.
דוגמה לקונפיגורציה באמצעות add_header ב-nginx.
מיקום / { ... add_header Server "serverName"; ... }
more_set_headers אינו מותקן באופן טבעי ב-Nginx, לכן משתמשים בדרך כלל מתקינים תוסף זה ידנית לפני קומפילציית nginx.
דוגמה לתצורה באמצעות more_set_headers.
מיקום /{ ... more_set_headers שרת "serverName"; ... }
RELIANOID תצורות #
- ראשית, ללכת LSLB>>חוות ובחר HTTP חווה שאת הכללים שלה תרצה לקבוע.
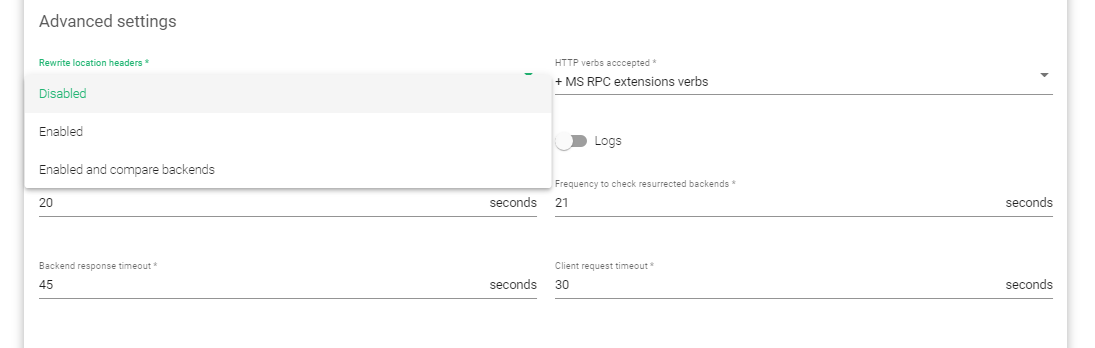
- תַחַת גלוֹבָּלִי הגדרות, לחץ על הגדרות מתקדמות TAB.
- בתוך הגדרות מתקדמות, בחר את אפשר אפשרות בתוך לשכתב את כותרות המיקום כְּלָל.
- עדכן את התצורות על ידי לחיצה על החל לַחְצָן.
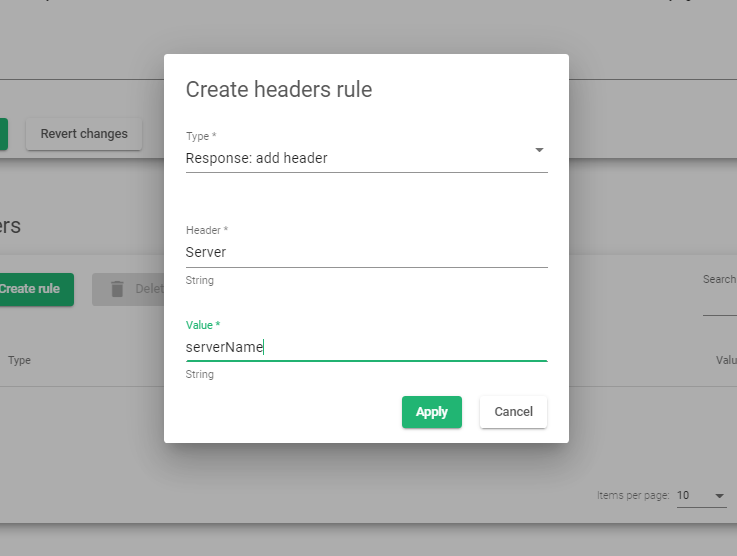
- גלול אל קטע הכותרות ולחץ על צור כלל לַחְצָן.
- בתוך סוּג אפשרות נפתחת, בחר אחת המתאימה ליישום שלך. בדוגמה זו, נשתמש תגובה: הוסף כותרת.
- הזן את הכותרת שאת הערך שלה ברצונך לשנות. עבור דוגמה זו, נשנה את הערך של שרת כותרת.
- שמור את התצורות על ידי לחיצה על החל לַחְצָן.
- הפעל מחדש החווה כדי שההגדרות ייכנסו לתוקף.
משאבים נוספים #
שימוש בתוכנית Let's encrypt ליצירה אוטומטית של אישור SSL.
איזון עומסים ב-Datalink/Uplink עם RELIANOID ADC.
איזון עומסים עם DNS RELIANOID ADC.
הגנה מפני התקפות DDoS.
ניטור אפליקציות, בריאות ורשת ב-Relianoid ADC.
תצורת חומת האש של יישומי אינטרנט.
הגדרת תעודות SSL עבור מאזן העומס.


