מהי התקפת איפוס HTTP/2? #
מתקפת איפוס HTTP/2, הידועה גם בשם התקפת "RST_STREAM", היא סוג של מתקפת סייבר המכוונת לפרוטוקול HTTP/2, המשמש לתקשורת אינטרנט. בהתקפת איפוס HTTP/2, תוקף שולח מסגרות RST_STREAM זדוניות או בעלות מבנה מיוחד לשרת אינטרנט בניסיון לשבש או לסיים חיבור HTTP/2 לגיטימי בין השרת ללקוח (למשל, דפדפן אינטרנט). המסגרת RST_STREAM היא חלק מפרוטוקול HTTP/2 ומשמשת לסיום פתאומי של זרם HTTP/2.
מצד שני, מתקפת האיפוס המהיר של HTTP/2 היא גרסה ספציפית של מתקפת האיפוס של HTTP/2 שמטרתה ליצור הפרעה וחוסר יציבות בחיבורי HTTP/2 במהירות וביעילות רבה יותר. בהתקפה זו, תוקף שולח מספר רב של מסגרות RST_STREAM ברצף מהיר לשרת יעד. המאפיין המרכזי של התקפה זו הוא המהירות בה נשלחות מסגרות RST_STREAM, מה שמכריע את יכולות העיבוד של השרת וגורם לשרת לסיים מספר משמעותי של זרמי HTTP/2 תוך פרק זמן קצר.
איך עובד HTTP/2 Reset Attack? #
בדרך כלל, מתקפת איפוס HTT/2 מתנהגת באופן הבא:
1. התוקף יוזם חיבור HTTP/2 עם שרת היעד.
2. במהלך החיבור, התוקף שולח מסגרות RST_STREAM עם מזהי זרם ספציפיים או פרמטרים זדוניים אחרים.
3. השרת, עם קבלת מסגרות RST_STREAM אלו, מנתק בפתאומיות את זרמי ה-HTTP/2 המשויכים, וכתוצאה מכך נקטע התקשורת בין השרת ללקוח עבור זרמים ספציפיים אלה.
4. שיבוש זה עלול להוביל לתוצאות לא רצויות שונות, כגון רינדור לא שלם של דפים, הפרעות בשירות או תשישות משאבים אפשרית בצד השרת.
המטרה של מתקפת איפוס HTTP/2 עשויה להשתנות. זה יכול לשמש לגרימת הפרעה בשירות, יצירת תנאי מניעת שירות (DoS), או אולי ניצול פגיעויות בערימת HTTP/2 בצד השרת. התוקף עשוי להשתמש בשיטה זו כדי לנצל חולשות בטיפול של השרת במסגרות RST_STREAM.
כיצד להפחית מתקפת איפוס HTTP/2? #
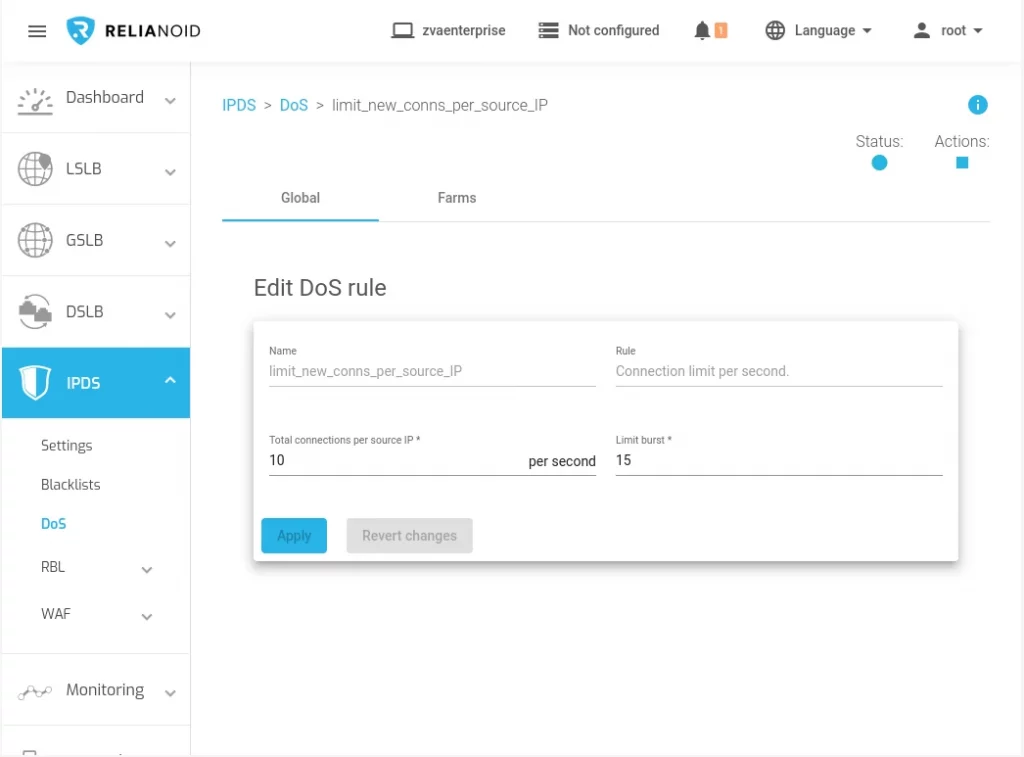
כדי למתן את התקפות איפוס HTTP/2, מנהלי שרתים ומפתחים צריכים לשמור על יישומי HTTP/2 מעודכנים, להפעיל אמצעי אבטחה ולשקול הגבלת קצב וסינון של תעבורת HTTP/2 נכנסת כדי למנוע או להגביל את ההשפעה של התקפות כאלה. בנוסף, עליהם לעקוב אחר ההתנהגות והיומנים של השרת שלהם עבור כל פעילות חריגה או חשודה.
עם Load Balancer עם תכונות אבטחה מתקדמות, כגון RELIANOID Load Balancer, אתה יכול לעשות שימוש ב DoS רכיב הכלול ב- IPDS מודול להגבלת קצב של חיבורים חדשים לכל לקוח.