סקירה כללית #
Snapt gone!.. מי יאזן את התנועה שלי? אומר מאות לקוחות זועמים על החלטתה של סנפט להפסיק את שירותי ה-ADC שלה. "לאן אני מעביר את מסירת הבקשה שלי?"
חלק מהתוצאות הן בלתי צפויות, אך מה שאתם יכולים לעשות הוא לעבור במהירות לחלופה מתאימה יותר מבחינת מחיר, תמיכה ואמינות. מעבר מ-Snapt ADC ל-Relianoid ADC יכול להיות תהליך מורכב, במיוחד אם יש לכם סביבת יישומים גדולה ומורכבת ואין לכם תמיכה.
מדריך זה יראה לכם כיצד להעביר בצורה חלקה שירותי ADC מ-Snapt Nova ל-Relianoid. למידע נוסף על מוצרי Relianoid, לחצו כאן. מוצרי Relianoid
תנאים מוקדמים #
כמשתמש קודם של Snapt, ודא שאתה עומד בדרישות הקדם הבאות.
- יש להתקין צומת ADC של Relianoid במחשב האישי שלך, בסביבה וירטואלית Bare-Metal, או שיהיה לו צומת פעיל ZVNCloud חֶשְׁבּוֹן. בקש הערכה לפריסה מקומית.
- חייבת להיות גישה לממשק הגרפי של האינטרנט. אם לא, עקוב אחר זה מהר מדריך התקנה.
- בשלב מסוים, השתמשת ב- Snapt Nova, Novasense או Aria, אבל אז הבנת שהפלטפורמה תפסיק בקרוב את התמיכה שלה. אז, אתה חייב להכיר את המושגים של Snapt.
- יש צורך ביכולת ליצור שרת וירטואלי במאזן העומסים של Relianoid. הנה מדריך קצר: תצורת שרת וירטואלי של שכבה 4 ושכבה 7
מושגים בסיסיים #
Node: ב-snapt, node הוא שרת או מופע וירטואלי שאחראי על טיפול בבקשות נכנסות ולאחר מכן ניתוב הבקשה לאחד ה-Backends בתוך הרשת. בעזרת Relianoid, ניתן לפרוס node באופן מקומי או מחוץ לרשת בפלטפורמות ענן כמו AWS או Digital Ocean.
Backends: ב-snapt, backends מתייחסים לשרתים המארחים את יישום האינטרנט או השירות המוגש על ידי מאזן העומסים. מאזן העומסים מחלק תעבורה נכנסת בין שרתי ה-backend, מה שמאפשר ליישום או לשירות להתרחב ולטפל בכמות גדולה יותר של בקשות. Relianoid משתמש באותו קונספט של Backends.
WAF: Snapt WAF הוא פתרון אבטחה שנועד להגן על יישומי אינטרנט מפני התקפות כגון cross-site scripting (XSS) , הזרקת SQL וסוגים אחרים של איומי סייבר. ה-WAF מנטר ומסנן תעבורה ליישום אינטרנט, וחוסם בקשות המכילות מטענים זדוניים. Relianoid משתמש במערכת IPDS חזקה לניטור תעבורה. המערכת כוללת WAF , הגנת DoS , מדיניות RBL ורשימות שחורות.
בדיקות תקינות: בדיקות תקינות עוקבות אחר תקינות וזמינות שרתי ה-backend. בדיקות אלו מבוצעות מעת לעת על ידי מאזן העומסים או ADC, ומשמשות לקביעת האם שרת backend מסוגל לקבל בקשות תעבורה ועיבוד. Relianoid משתמש בקבוצת פקודות בדיקת תקינות הנקראות Farmguardian.
קשירת האזנה: קשירת האזנה בדרך כלל משייכת כתובת IP ופורט לקבוצת שירותים ספציפית. זה נעשה לעתים קרובות כדי להבטיח שבקשות עבור שירות או יישום מסוים מנותבות תמיד לשרת או לשרתים הנכונים. ב- Relianoid ADC, ניתן לשייך IP ופורט מחייבים על ידי יצירת חוות LSLB , GSLB או DSLB.
תקינות צומת חי: Snapt Live Node Health מתייחס לתהליך של מעקב אחר הביצועים, הזמינות ומדדים אחרים של ה-ADC עצמו. ניטור יכול לשמש לזיהוי בעיות ב-ADC ולהתריע בפני מנהלים לנקוט בפעולה הנדרשת. ב-Relianoid, ניתן לנטר את תקינות שרתי ה-backend ואת כל הרשת דרך לוח המחוונים. לניתוח מתקדם, ניתן לבדוק את מודול הניטור , או לנתח קבצי יומן.
תצורות לדוגמה: סיום SSL #
סיום SSL שימושי למדי בסביבות בהן ישנם מספר שרתים על מאזן עומסים אחד, מכיוון שהוא מאפשר למאזן העומסים לפרוק את עיבוד ה-SSL על עצמו. זה עוזר לשפר את הביצועים הכוללים של אשכול שרתי האינטרנט על ידי הפחתת עומס העבודה. בנוסף, סיום SSL מסייע בסינון מטענים זדוניים שנשלחים על ידי תוקף על ידי ביצוע סינון תוכן על סקריפטים זדוניים בגוף הבקשה. למידע נוסף על ניתוק SSL, קראו מאמר זה: ניתוק SSL בחומרה של Relianoid ובמאזן עומסים וירטואלי.
בסעיף זה, נדגים כיצד ניתן להגדיר סיום SSL ב-Snapt ADC ונשתמש במושג דומה בהמשך ב-Relianoid ADC.
תצורות Snapt #
נדגים כיצד ניתן ליצור ADC חדש ולהוסיף לו סיום SSL.
- כדי ליצור ADC, אחד היה מרחף מעל ADCs פריט תפריט ולאחר מכן לחץ על ADCs פריט בתפריט המשנה.
- לאחר מכן גלילה מטה אל הוסף ADC סָעִיף.
- לאחר מכן היינו לוחצים על לִיצוֹר לַחְצָן.
- תן ל-ADC מתאים שם שמזהה אותו.
- תַחַת בחר סוג ADC, בחר סיום SSL.
- לחץ על חפש לחצן כדי לשמור את התצורות.
- לאחר מכן, נוכל להוסיף א שיטת איזון, התמדה בפגישה or להעלות אישור SSL. לעת עתה, נעלה אישור SSL בו נשתמש לסיום SSL. תחת אישורי SSL, בחר את ה הועלו תעודות אפשרות אם כבר יש לך אחת ב-ADC, או בחר את בואו נצפן אפשרות אם ברצונך ליצור אחת באמצעות תוכנית הבה להצפין.
- הגדר את התצורה Backends לאן אתה רוצה לשלוח את התנועה.
- לאחר מכן ניתן להתאים הגדרות אחרות כדי להוסיף עוד תכונות אבטחה כמו א WAF, שליטה בבוט or הגהה. לא נעסוק בכל אלה בסעיף זה.
- גלול למטה ולחץ על שמור לַחְצָן.
- עם תצורות אלה, אפשר היה ליצור Snapt ADC עם סיום SSL מופעל. תצורות אלו יאפשרו למאזן העומס לבצע החלפת תוכן וסינון הנחוצים בעת שימוש ב-WAF.
תצורות Relianoid #
-
- כדי להפעיל סיום SSL ב-Relianoid ADC, לחצו על LSLB תפריט.
- לחץ על חוות לַחְצָן.
- לחץ על ערוך סמל מלבד חווה עם פרופיל HTTPS. אם עדיין לא יצרת חווה, קרא את המדריך הזה: תצורת שרת וירטואלי של שכבה 4 ושכבה 7
- להבטיח את מקשיב מוגדר HTTPS והיציאה במקרה של שרת אינטרנט ל 443.
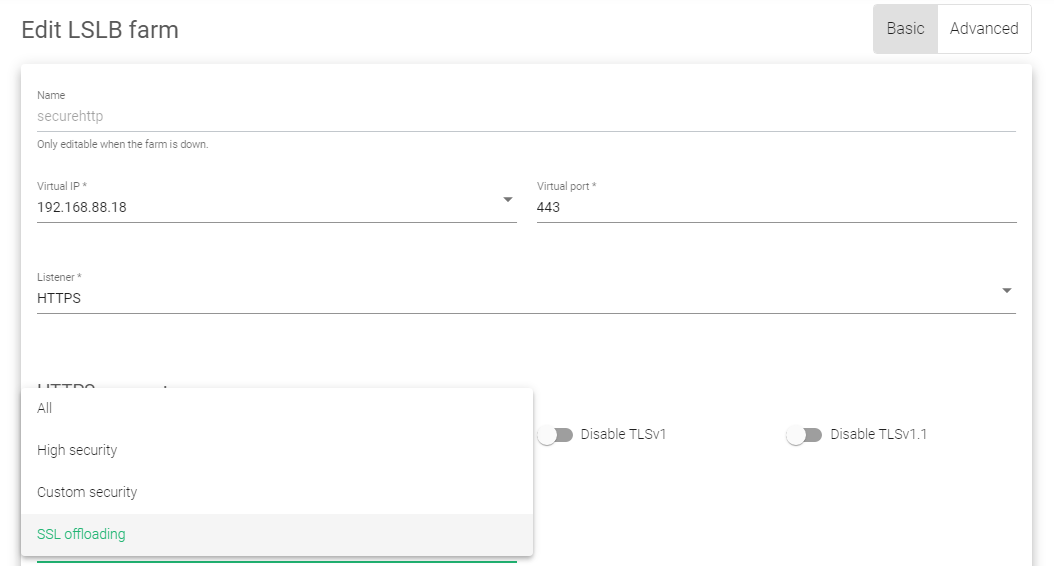
- גלול מטה אל צופן סָעִיף. שנה את אפשרות הצופן מ הכל ל פריקת SSL.
- גרור ושחרר אישור SSL שהועלה מ תעודות זמינות ל אישורים מופעלים.
- תחת פעולות בפינה השמאלית העליונה, לחץ על משחק ירוק לַחְצָן. ה מצב ישתנה מ Red ל ירוק.
למידע נוסף על תעודת SSL ב-Relianoid ADC, קראו את התיעוד הזה: LSLB | תעודות SSL
תצורות לדוגמה: תצורת חומת אש #
WAF פועל על ידי בדיקת תעבורה נכנסת לאפליקציית אינטרנט וחסימת כל בקשות שאינן עומדות בכללי האבטחה שנקבעו מראש. כללים אלו יכולים להתבסס על קריטריונים שונים, כגון סוג הבקשה, מקור הבקשה או תוכן הבקשה.
WAFs הם אמצעי אבטחה חשובים עבור יישומי אינטרנט, מכיוון שהם עוזרים להגן מפני מגוון רחב של איומים.
בסעיף זה, נדון כיצד ניתן להגדיר כללי WAF של Snapt ADC ובהמשך להשתמש במושגים אלה כדי להגדיר זיהוי והגנה של XXS ב- Relianoid ADC.
תצורות Snapt #
כדי להגדיר WAF ב-Nova, היה צורך לפרוס ADC של Nova בתוך Node.
- בתוך לוח המחוונים של נובה, אפשר ללחוץ על ADCs פריט בתפריט.
- לחץ על ADCs אפשרות בתפריט הנפתח.
- גלול מטה אל הוסף ADC ובחר את זה שהוא הגדיר לניהול האתר שלו.
- לחץ על ערוך כפתור לצד ה-ADC המעניין.
- בתוך הדף שהופיע, הוא/היא ניווט אל ביצועים ואבטחה TAB.
- גלול מטה עד שתגיע ל- אבטחה סעיף קטן.
- בתוך מדור האבטחה היה צריך הפעל את Nova WAF.
- גלול אל הכפתור ולחץ על שמור לַחְצָן.
- Snapt יעדכן אוטומטית את התצורה של חומת האש.
תצורות Relianoid #
WAF ב- Relianoid ADC עובד קצת אחרת, מכיוון שניתן להתאים אישית את הכללים שלהם לצרכים של האפליקציה. נשתמש בתצורות אלו כדי לתאר כיצד ניתן להגן על אפליקציית האינטרנט מפני כל סוגי התקפות XSS. עם זאת, ניתן לבצע הליך דומה כדי לאפשר זיהוי הזרקת SQL ומנגנונים לאיומי אבטחה אחרים.
כדי לאפשר זיהוי והגנה מפני סקריפטים בין אתרים, עליך ליצור תחילה ערכת כללים של WAF.
- תיכנס לאתר IPDS >> WAF >> ערכות כללים בתפריט הצד.
- לחץ על צור ערכת כללים של WAF לַחְצָן.
- הקצה א שם שמזהה בקלות את מערכת הכללים הזו.
- עזוב את ה העתק את קבוצת החוקים שדה כמו -ללא סט חוקים-.
- לחץ על החל כדי לשמור את השינויים.
- בתוך הגדרות כלליות, הפעל את בדוק את גוף הבקשה אוֹפְּצִיָה.
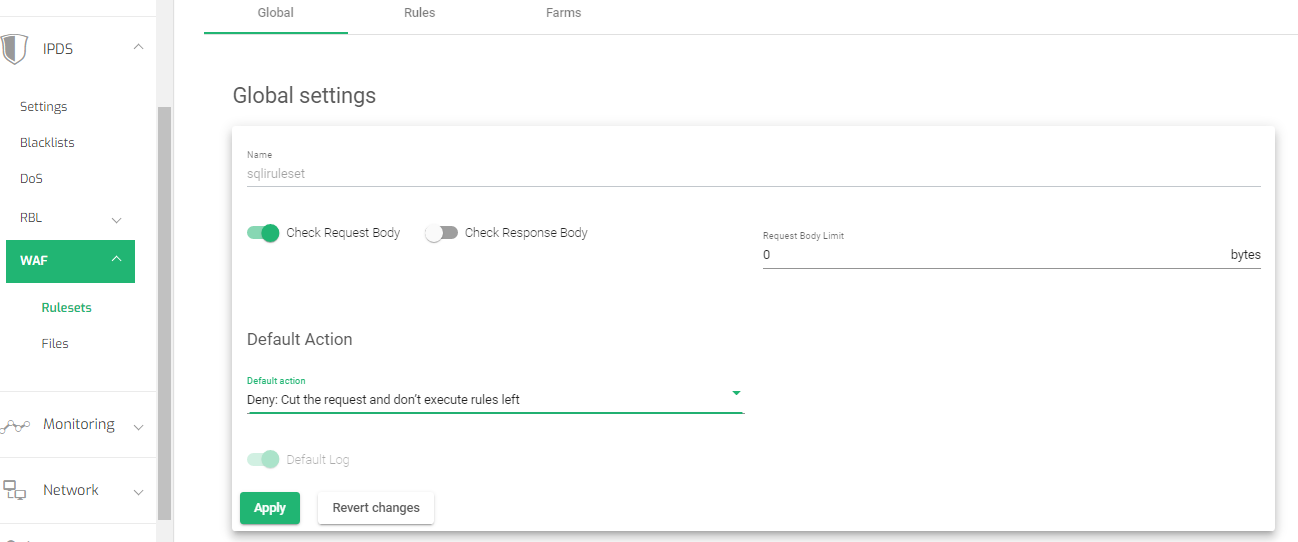
- שנה את פעולת ברירת המחדל ל דחה: חתוך את הבקשה ואל תבצע כללים שנשארו
- לחץ על החל כדי לשמור את השינויים.
-
הגדרת כללים #
- לחץ על חוקי לשונית כדי להוסיף כללים חדשים.
- לחץ על חוק חדש לַחְצָן.
- בחר את סוג הכלל כ פעולה.
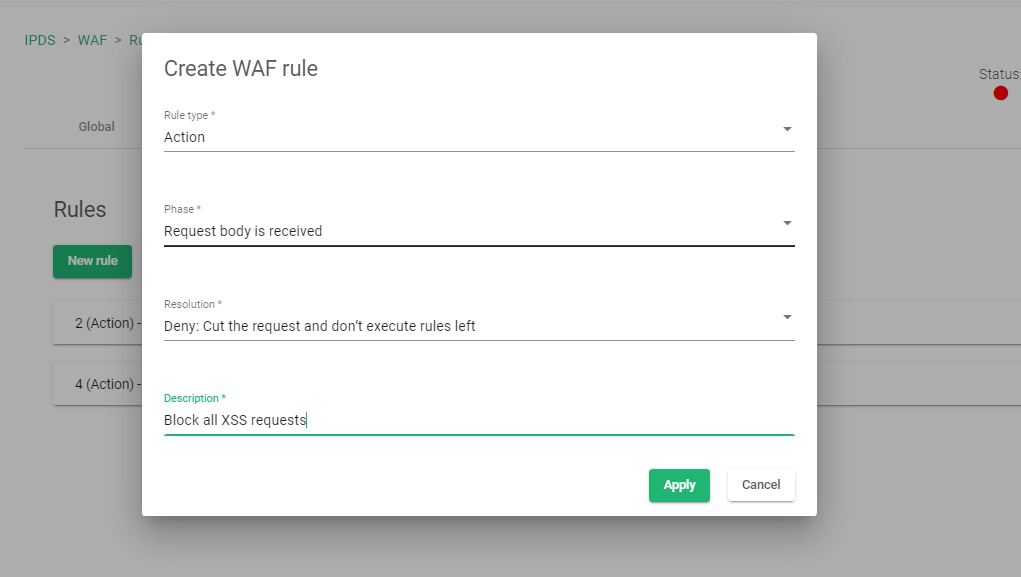
- בחר שלב as גוף הבקשה התקבל.
- בחר החלטה as דחה: חתוך את הבקשה ואל תבצע כללים שנשארו.
- הוסף תיאור לכלל כדי לזהות בקלות על מה הכלל
- לחץ על החל כדי לשמור את השינויים.
-
הוספת תנאים #
- לחץ על הכלל החדש שנוצר כדי להוסיף תנאים. התחל בלחיצה על צור תנאי לַחְצָן.
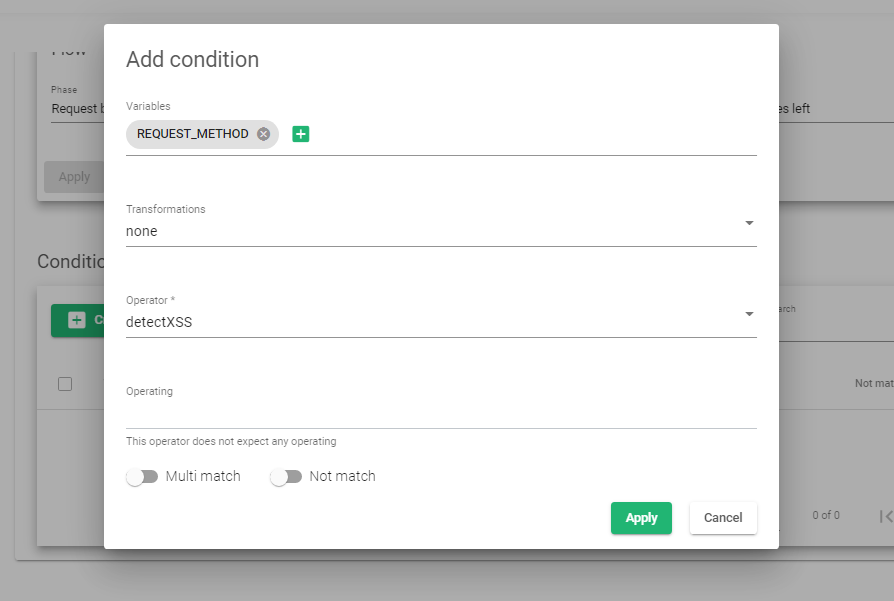
- בתוך משתנים שדה, בחר REQUEST_BODY ולאחר מכן לחץ על הוסף משתנה לַחְצָן.
- בתוך טרנספורמציה שדה, בחר באפשרות, אף לא אחד.
- בתוך מַפעִיל בחר, בחר -
- לחץ על החל לחצן כדי ליצור את התנאי החדש.
-
הפעלת כללים לחווה #
- לחץ על חוות לשונית כדי להוסיף כלל זה לשרת יעד וירטואלי (חווה) במאזן העומס.
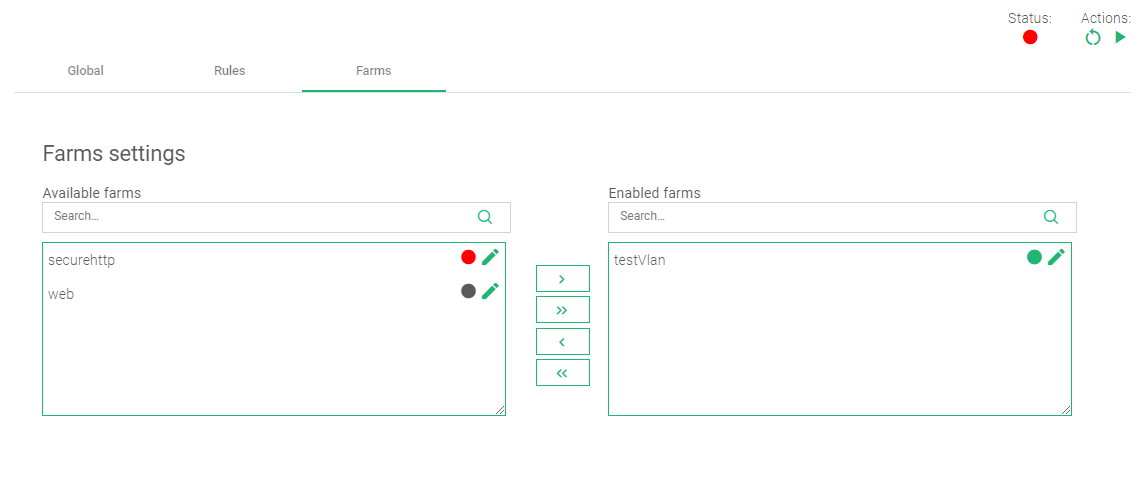
- בתוך הגדרות החווה, גרור ושחרר את החווה שנבחרה ממנה חוות זמינות ל חוות מופעלות.
- בפינה הימנית העליונה, יש פעולות. לחץ על כפתור ההפעלה הירוק כדי להתחיל את הכלל.
למשאבים נוספים על WAF, עיין במאמרים הבאים:
משאבים נוספים #
שימוש בתוכנית Let's encrypt ליצירה אוטומטית של אישור SSL.
איזון עומסים ב-Datalink/Uplink עם Relianoid ADC.
הגנה מפני התקפות DDoS.
איזון עומסי DNS עם GSLB.


