סקירה כללית #
A10 Networks היא אחת ממובילי אספקת היישומים, והיא נאבקת עם עתידה של החברה, ולכן, עם התמיכה והפיתוח המתמשכים של מוצרי אבטחת הרשת שלה.
מאמר זה ינחה אותך כיצד להחליף את A10 Networks vThunder ל RELIANOID אם אתה מתכנן לחפש חלופות ADC מודרניות יותר. כאן תמצא כמה דוגמאות תצורה ומושגים המשמשים ברשתות A10 ואשר מקבילים ב RELIANOID.
מושגים בסיסיים #
חלוקה: המחיצות ב- A10 Thunder תומכות בווירטואליזציה של שכבה 3 לבידוד רשת וירטואלית, זה דומה למושג מרחב השמות בלינוקס.
בריכה: בריכה היא קבוצת אובייקטים, במקרה זה קבוצה או קבוצה של כתובות IP.
קבוצת שירות: זה מגדיר קבוצה של שרתים אמיתיים או backends מוגדרים. RELIANOID משתמש במונח שירות לכל שירות וירטואלי של חווה על מנת להגדיר התנהגות ספציפית בתוך שירות וירטואלי.
שרת וירטואלי: זוהי הגדרת השירות הוירטואלי הנכנס, ב RELIANOID זה נקרא גם משק.
חברשרת אמיתי או Backend.
שירות איזון עומסים פשוט L4 #
דוגמה זו מראה כיצד שירות איזון עומסים פשוט של L4 מוגדר ב-A10 Networks Thunder ולאחר מכן פנימה RELIANOID ADC.
תצורת ADC רשתות A10 #
הדוגמה הבאה מגדירה ב-A10 vThunder ממשק VLAN 8 ב- ethernet 0 ומגדירה את כתובת ה-IP 10.1.1.222 עם הנתיב הסטטי המוגדר כברירת מחדל.
מחיצה פעילה PTEST vlan 8 ethernet לא מתויג 0 ממשק נתב ו-8 ממשק ו-8 כתובת IP 10.1.1.222 255.255.255.0 ! מסלול ip 0.0.0.0 /0 10.1.1.1
לאחר מכן, על מנת להגדיר שירות NAT מקורי פשוט ללא שקיפות ולאבד את כתובת ה- IP של הלקוח אך להסתיר את ארכיטקטורת הרשת שלנו, נדרש להגדיר את הפקודה הבאה.
ip nat pool POOL 10.1.1.110 10.1.1.119 מסיכת רשת /24
מאוחר יותר, מכיוון שהשרתים האמיתיים שלנו יארחו שירות אינטרנט, יידרש ליצור בודק תקינות כנגד כתובת URL מסוימת ולאסוף את תגובת HTTP 200 OK :
מוניטור בריאות SIMPLE_HTTP_CHECK שיטה http url GET /סטטוס צפוי תגובה-קוד 200
צור הגדרות שרת אמיתיות, 2 מהן במקרה זה, הגדר את השם, כתובת ה- IP והיציאה.
שרת slb RSERVER1 10.1.1.50 ללא יציאת בדיקת בריאות 80 tcp שרת slb RSERVER2 10.1.1.51 ללא יציאת בדיקת בריאות 80 tcp
צור את קבוצת השירות לפרוטוקול TCP, הקצה את בדיקת הבריאות ושני חברי המגבים שנוצרו בעבר.
slb service-group SG_GROUP tcp health-check SIMPLE_HTTP_CHECK חבר RSERVER1:80 חבר RSERVER2:80
לבסוף, צור את השירות הווירטואלי עם ההגדרות הקודמות שמקצות כתובת IP וירטואלית לחיבורים נכנסים עם יציאה ופרוטוקול מסוימים, קבע שם, שייך את מאגר ה- nat source ואז את קבוצת השירות בה מוגדרים החיבורים היוצאים.
slb שרת וירטואלי VIP_GROUP 10.1.1.100 יציאת 80 tcp שם VS_HTTP_GROUP מקור-נת בריכה POOL שירות-קבוצת SG_GROUP
בעזרת כל התצורות הללו אנו יכולים להגדיר שירות איזון עומסים 4 שכבה פשוט לשירות אינטרנט עם בדיקת בריאות.
RELIANOID תצורת ADC #
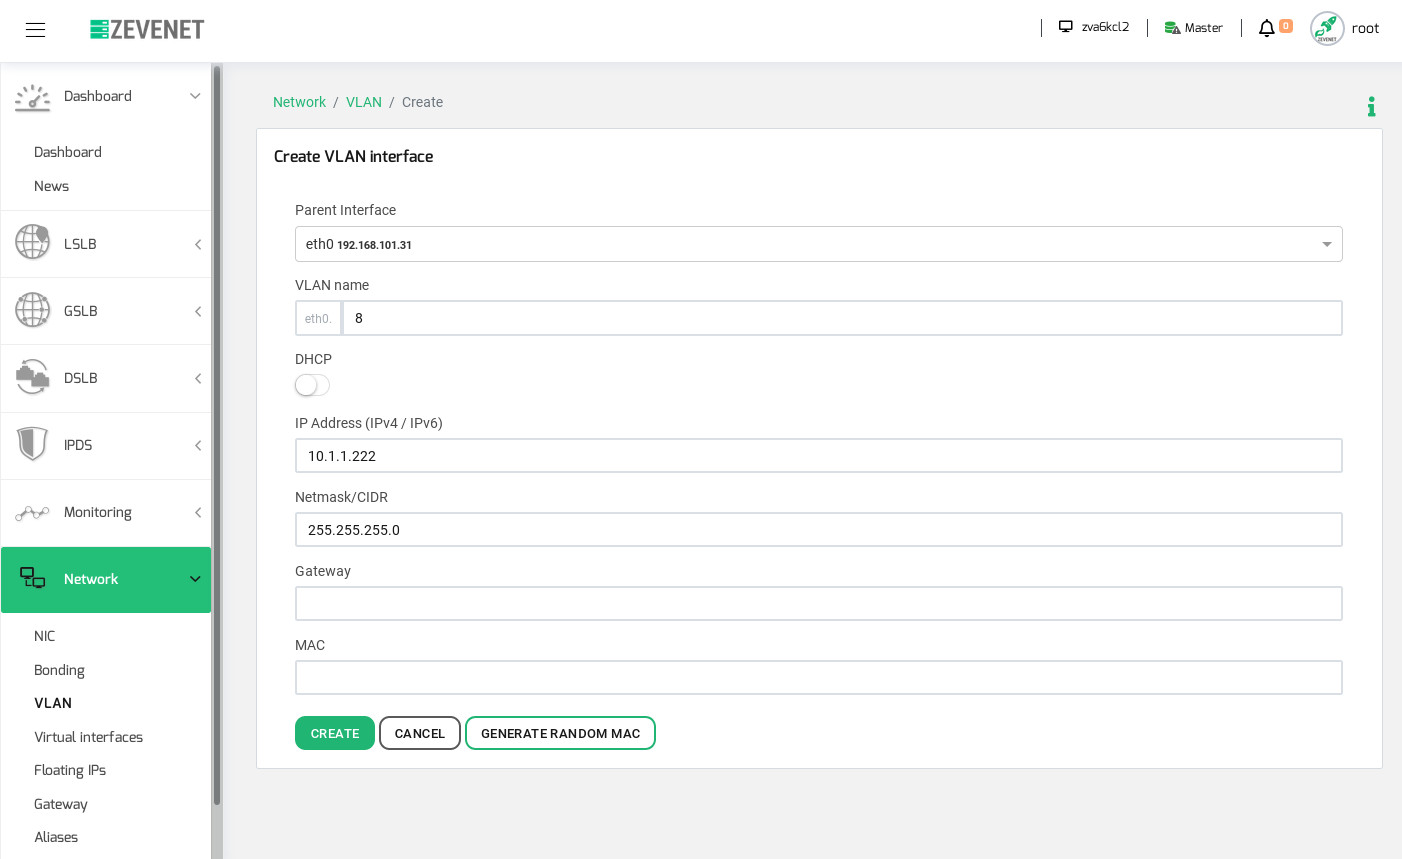
In RELIANOID, ניתן לבצע תצורה זו באמצעות ממשק גרפי אינטרנט או להפוך אותה לאוטומטית באמצעות rest API. בממשק המשתמש של האינטרנט, עבור אל הקטע רשת> VLAN ולחץ על הכפתור צור VLAN. בהמשך, בחר בממשק האב כממשק ה- Ethernet הראשון eth0, להגדיר את שם VLAN as 8, כתובת ה-IP 10.1.1.222 ו מסכת רשת. לחלופין, באפשרותך להגדיר שער לממשק חדש זה אך בכל מקרה, הנתיבים הסטטיים עבורו יוגדרו אוטומטית. לבסוף, לחץ על צור על מנת ליישם את השינויים.
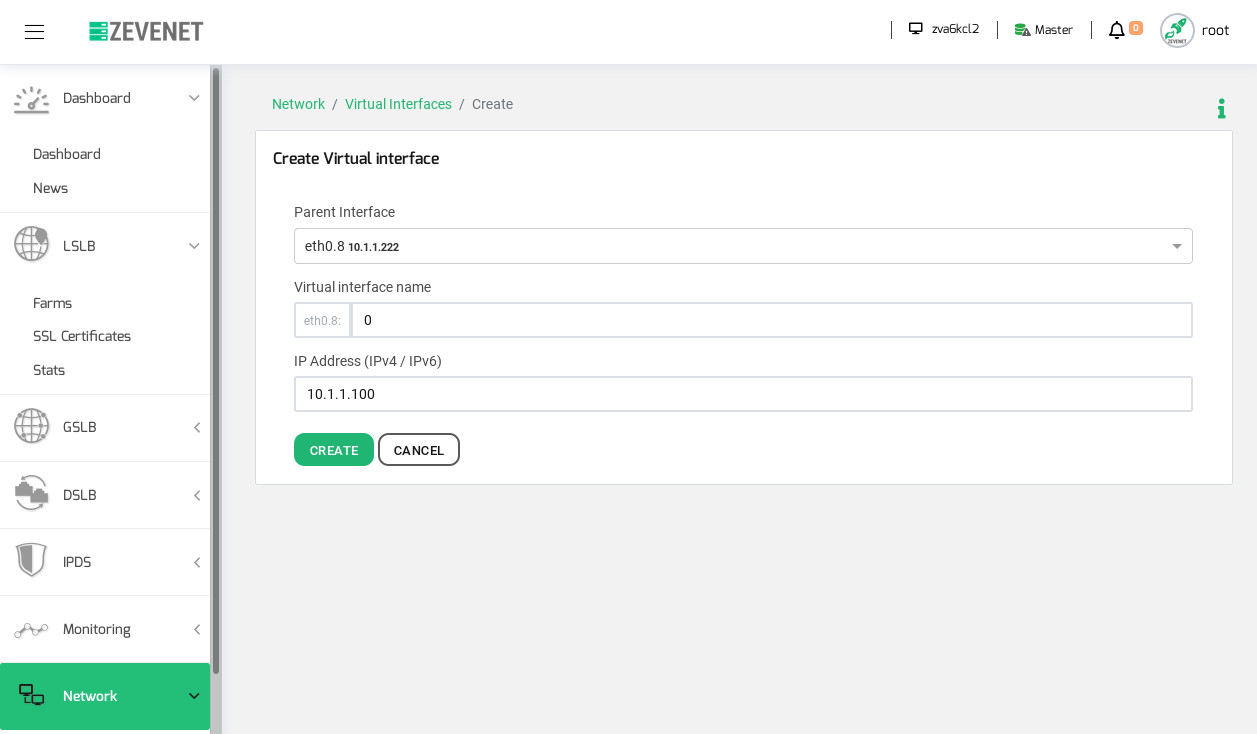
לאחר מכן, עבור אל הקטע רשת > ממשקים וירטואליים על מנת ליצור את ה-VIP שממנו תגיע התעבורה הנכנסת, ולחץ על צור ממשק וירטואלי כדי להגדיר את התצורה ולאחר מכן להחיל אותה באמצעות כפתור צור.
יש ליצור את שירות LSLB עם שם השירות הווירטואלי, הפרופיל שישמש (במקרה זה L4xNAT), כתובת ה-IP הווירטואלית שנוצרה קודם לכן, הפורט הווירטואלי ולבסוף, ללחוץ על כפתור "צור".
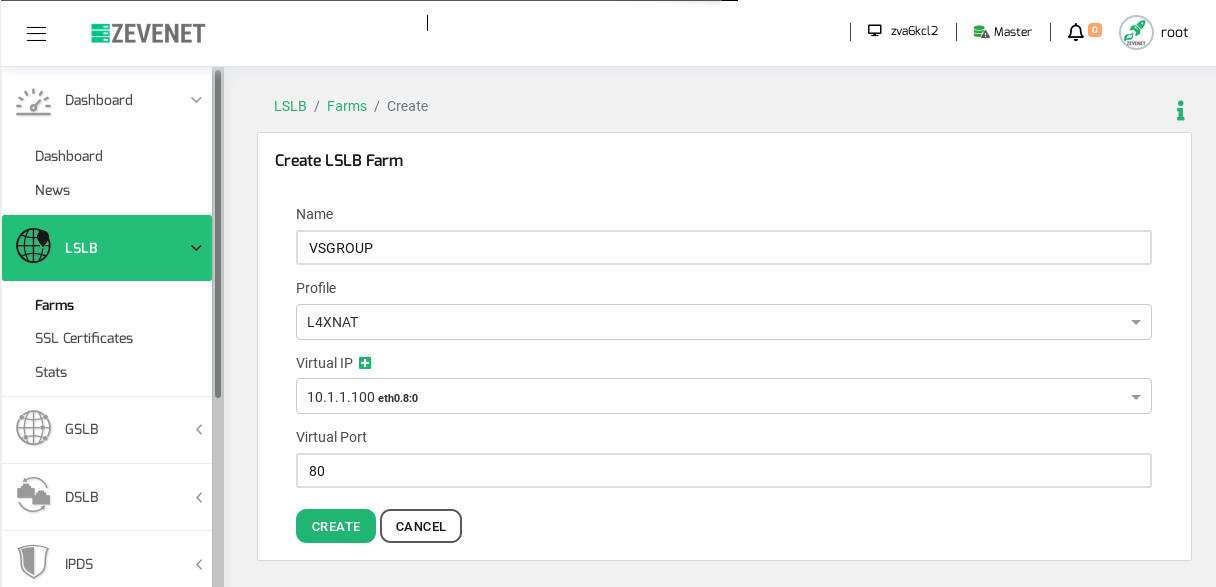
כברירת מחדל, שירות איזון העומסים המקומי של L4 משתמש בפרוטוקול TCP ובמקור NAT אך ניתן היה לשנות אותו בעתיד בהגדרות הגלובליות של החווה.
בהמשך, יש לגשת לחווה VSGROUP שזה עתה נוצרה ולנווט ללשונית שירותים . לאחר מכן, הוסיפו את השרתים או השרתים האחוריים האמיתיים במקטע שרתים אחוריים . לחלופין, נוכל לגשת למקטע רשת > כינויים כדי להקצות כתובות IP של שרתים אחוריים לשמות במקטע כינויי שרתים אחוריים, לחיצה על הכפתור הוסף כינוי IP.
לבסוף, נוכל להקצות בדיקת תקינות מתקדמת עם Farm Guardian ולזהות את תגובת HTTP 200 OK משרת backend. בודק זה ניתן להגדרה מלאה עם הרבה בדיקות תקינות מוגדרות מראש כברירת מחדל.
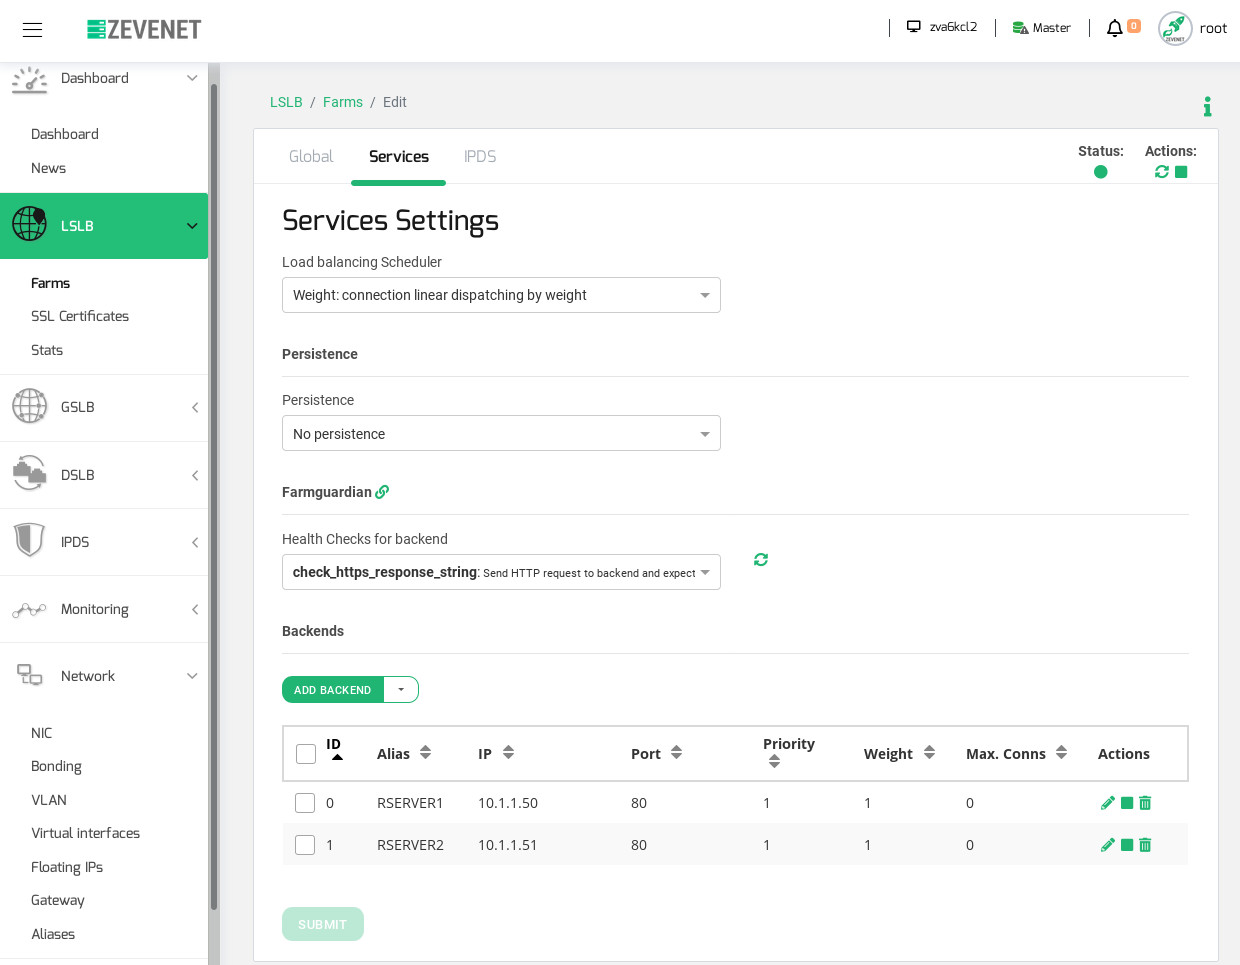
בנוסף, RELIANOID יכול להיות אוטומטי לחלוטין באמצעות הגרסה העדכנית ביותר מנוחה API של JSON זמין.
הפניות #
https://blog.michaelfmcnamara.com/tag/vthunder/
http://movingpackets.net/2016/09/27/unwrapping-device-configurations-a10/


