סקירה כללית #
Alteon הוא המוצר הארגוני ADC של Radware, בעוד DefensePro מבטיח אבטחה וניטור תעבורה. עם מוצרי Radware כמו Alteon, אתה עשוי להכיר בתכונות האבטחה שלה, בגמישות הפריסה והתמיכה שלה בווירטואליזציות מרובות של כל מכשירי Radware ברוב פלטפורמות הווירטואליזציה. אבל אז למה אתה צריך לחשוב מחדש על הבחירה שלך להשתמש ב-ADC אחר? הסיבות יכולות להיות:
- חוסר במשאבים תומכים נגישים בקלות.
- היעדר פרויקטים בקוד פתוח שיעזרו להבין את הפלטפורמה והפונקציונליות שלה.
- תמיכת לקוחות מושהית בזמן שאתה צריך את זה.
- בכל מקום שבו החברה שלך מבוססת, לא תמצא מסלולים מקיפים עם Alteon בגלל הכיסוי הגלובלי המוגבל שלה.
מאמר זה ידריך אותך כיצד להגדיר RELIANOID ADC מבוסס על תצורות Radware.
תנאים מוקדמים #
- A RELIANOID מופע חייב להיות מותקן במחשב האישי שלך, ב-Bare-metal, בסביבה וירטואלית, או שחייב להיות פעיל חשבון ZVNcloud. בקש הערכה לפריסה מקומית.
- חייבת להיות גישה לממשק הגרפי של האינטרנט. אם לא, עקוב אחר זה מהר מדריך התקנה.
- יש להיות משתמש פעיל בסדרת Radware Alteon ולהכיר את המושגים עליהם נדון בסעיף שלהלן.
- אדם חייב להיות מסוגל ליצור שרת וירטואלי ב- RELIANOID מאזן עומסים. הנה מדריך מהיר: תצורת שרת וירטואלי של שכבה 4 ושכבה 7.
מושגים בסיסיים #
שירות וירטואלי: שירות וירטואלי הוא תוכנית בתוך Alteon ADC שלקוח מבקש גישה למשאבים שלו. שירותים אלו כוללים HTTP, SNMP, SSH, SIP וכו'. RELIANOID יש 2 סוגים של שירותים, שירותים מרוחקים ומקומיים. גישה לשירותים אלה דרך מערכת >> שירותים.
שרת וירטואלי: אלו הם שרתים חזיתיים שמקבלים את כל הבקשות מהאינטרנט ומעבירים אותן לשירותים או לאחוריים המתאימים. לאלה יש א החברים, יציאה וירטואלית, ו מאזינים. שרת וירטואלי ב RELIANOID נקרא א משק.
זמינות גבוהה: זוהי היכולת של שירות להישאר פעיל גם כאשר השרתים המארחים או ADC אחד נופלים. זמינות גבוהה מיושמת על ידי קביעת תצורה של עותק מיותר של ה-ADC הראשי והצמדתו ל-Master. HA ב RELIANOID מושגת באמצעות א אשכול. גש לאשכולות על ידי לחיצה מערכת >> אשכול.
קבוצת שרתים: הוא אוסף של שרתים אמיתיים או שרתים פרטיים וירטואליים (VPS) המעבדים בקשות לקוח. קבוצת שרת זהה ל Backends והוא מיושם באמצעות א שירות חווה בעת שימוש RELIANOID.
שרתים אמיתיים: אלה הם פיזיים או VPS מארחים אפליקציה. שרתים אלה אחראים לעיבוד בקשות לקוח או לפעול כאחסון עבור קלט המשתמש. שרת אמיתי נקרא a קצה אחורי בעת שימוש RELIANOID.
בדיקות בריאות: אותות בדיקה שנשלחו לשרתים האחוריים כדי לבדוק את זמינותם או את זמינות ה- השירותים שלנו. בדיקות בריאות זהות ל חקלאי בעת שימוש RELIANOID.
הפניית תנועה גלובלית: מפנה תעבורה ממיקומים גיאוגרפיים שונים למרכז הנתונים הקרוב ביותר. RELIANOID מיישמת איזון עומסים גלובלי באמצעות ה חוות GSLB.
רישום מרחוק: משמש לרישום אירועים המתרחשים ב-ADC לאחסון או שרת נפרדים. אירועים אלה כוללים בעיות, שגיאות או נתונים על פעולות נוכחיות. אפשר להגדיר שרת רישום מרוחק RELIANOID על ידי גישה מערכת >> שירותים >> מקומי >> Rsyslog.
LinkProof: משמש כאשר אתה רוצה לטעון איזון בין ספקי אינטרנט שונים, או נתבים. RELIANOID מיישמת איזון עומסים בין ספקיות האינטרנט באמצעות ה חוות DSLB.
תצורות לדוגמה: DDoS והגנה על API #
התקפות DDOS הן סוג שקשה לעקוב אחריו מכיוון שהבחנה בין תעבורה לגיטימית וזדונית דורשת יותר מאסטרטגיה אחת. כדי למנוע מהשרתים שלך להיות מוצפים על ידי כמות גדולה של תעבורה לא אמינה, כלי אבטחה כמו RELIANOID IPDS מציע הגנת DDoS באמצעות; סינון תנועה, הגבלת קצב, עיצוב תנועה ועוד שיטות שונות.
בסעיף זה, נתאר את התצורה של כל צורות הגנת DoS באמצעות RELIANOID. תצורות אלו יתבססו על תצורות Radware.
תצורות RADWARE #
הגדר את הרשת #
- לחץ על רשת פריט תפריט בסרגל הצד השמאלי.
- לחץ על + לחצן כדי להוסיף רשת.
- הקצה א שם.
- לחץ על + כפתור שוב.
- תבחר את המועדף עליך סוג רשת, בין אם IPV4 או IPV6.
- השאר את סוג הערך בתור מסכת IP.
- הזן כתובת ו מסכה עבור אותה רשת.
- לחץ על חפש לַחְצָן.
צור פרופיל BDoS #
- נְקִישָׁה הגנת רשת >> פרופילי BDoS.
- לחץ על + לַחְצָן.
- הזן שם פרופיל.
- בתוך הגדרות הגנה מפני הצפות, הפעל את כל האפשרויות הזמינות.
- בתוך הגדרות רוחב פס, תוכל להגביל את רוחב הפס של תעבורה נכנסת ויוצאת ל-5000kbps.
- בתוך הגדרות מכסה, תוכל להגביל הגדרות TCP, UDP, ICMP ו-IGMP נכנסות ויוצאות באחוזים.
- בתוך דיווח מנות והגדרת מעקב, תוכל להפעיל את שתי תיבות הסימון, דוח מנות ומעקב אחר מנות.
- לחץ על חפש לַחְצָן.
צור מדיניות הגנת רשת #
- נְקִישָׁה הגנת רשת >> מדיניות הגנת רשת.
- לחץ על + לחצן כדי להוסיף מדיניות.
- הזן שם מדיניות.
- בתוך סיווגים, בחר רשת SRC as כל.
- בחר את רשת DST כמו זה שיצרת בסעיף הקודם.
- בחרו כיוון as דרך אחת.
- בתוך פעולה בכרטיסייה, בחר את פרופיל BDoS שכבר יצרת.
- בתוך כרטיסיית דיווח מנות והגדרת מעקב, הפעל את דיווח מנות.
- לחץ על חפש לַחְצָן.
- לחץ על הלחצן עדכן מדיניות מתחת לשורת התפריטים.
RELIANOID תצורות #
- נְקִישָׁה IPDS >> DoS >> צור כלל DoS.
- הזן שם כדי לזהות את החווה.
- בחר כלל מארבעת הכללים הטעונים מראש.
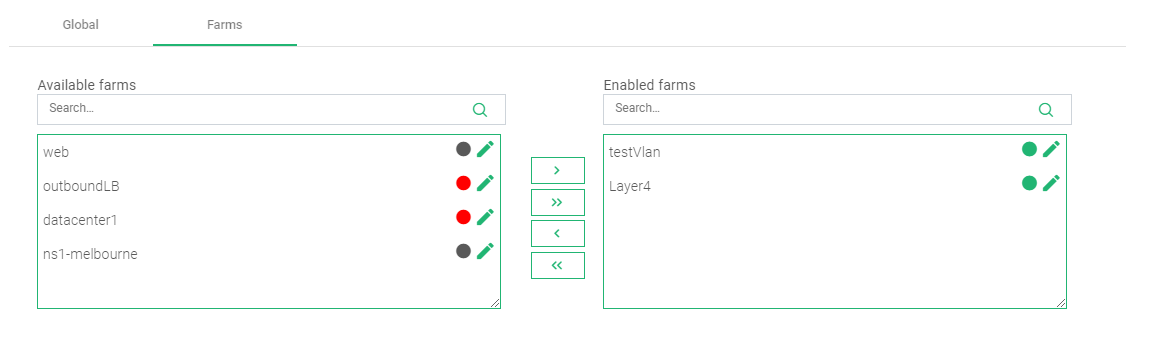
- כדי להחיל כלל זה בחווה, לחץ על חוות TAB.
- גרור ושחרר את החווה המעניינת ממנה חוות זמין ל מופעל חוות.
- בפינה השמאלית העליונה, לחץ על כפתור ההפעלה הירוק מתחת ל פעולות סָעִיף.
- חזור על התהליך והשתמש בכל ארבעת הכללים להפחתת DoS מקסימלית.
הערה:
למען הכלל, סך כל החיבורים למקור IP, הזן מספר כדי להגביל כמה חיבורים יכולים להיות כתובת IP אחת של מקור.
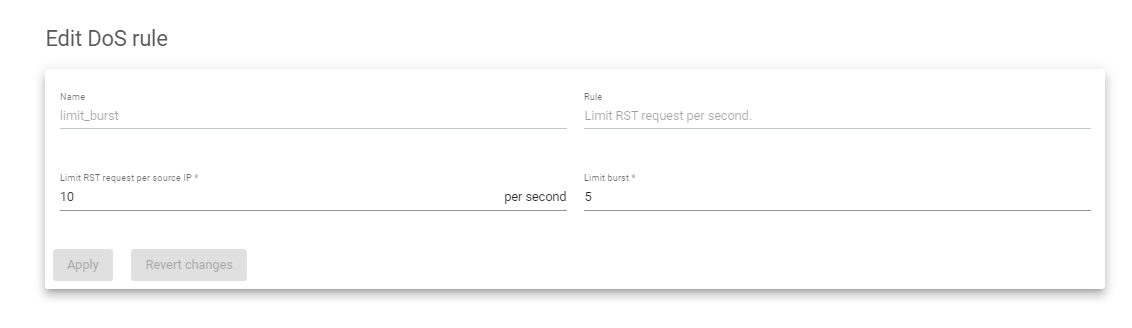
למען הכלל, הגבל בקשה RST לשנייה, הזן מספר כדי להגביל את מספר בקשות RST לכל מקור IP בתוך שנייה. הגבל פרץ פועל כמגבלה רכה לפני שמתרחשת חסימה בפועל.
תצורות אבטחה נוספות: VPN מאתר לאתר #
A VPN מאתר לאתר (רשת וירטואלית פרטית) מאפשרת לארגונים לחבר את הרשתות שלהם בצורה מאובטחת דרך האינטרנט. סוג זה של VPN בדרך כלל מחבר שני מיקומים מרוחקים, כמו סניף, לרשת המטה. VPN מאתר לאתר מופעל RELIANOID משתמש בפרוטוקולים כגון IPsec כדי להצפין את הנתונים המועברים בין שתי הרשתות, ומבטיח שהם מאובטחים ופרטיים.
IPsec משתמש בשני פרוטוקולים עיקריים כדי לספק אבטחה: Authentication Header ( AH ) ו-Encapsulating Security Payload ( ESP ). AH מספק אימות והגנה על שלמות חבילות IP, בעוד ש-ESP מספק סודיות, אימות והגנה על שלמות.
בסעיף זה, נגדיר VPN אתר לאתר עם RELIANOID להבטיח את אבטחת הנתונים המועברים דרך האינטרנט בין שני ארגונים או יותר של אותה חברה.
לעיון בתצורות VPN מאתר לאתר מבית Radware, עיינו במאמר זה. כיצד להגדיר מנהרת VPN מאתר לאתר דרך LinkProof.
הוראות: #
צור פרופיל VPN #
- נְקִישָׁה רשת >> VPN >> צור VPN.
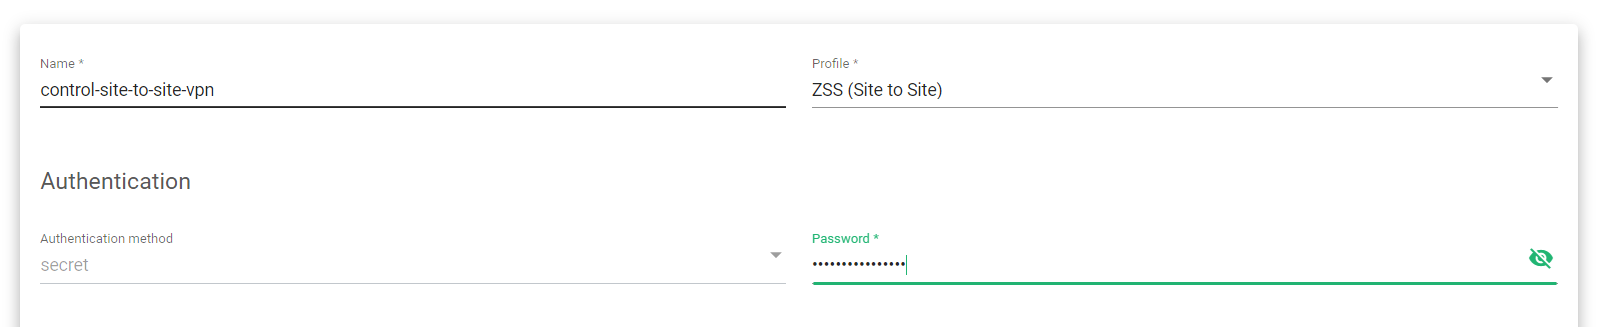
- הזן מתאים שם כדי לזהות את ה-VPN.
- בחר את הפרופיל ZSS(אתר לאתר).
- שיטת האימות, כברירת מחדל, היא סוד. הזן חזק סיסמה כדי להגן על אישורי ה-VPN.
תצורות שער #
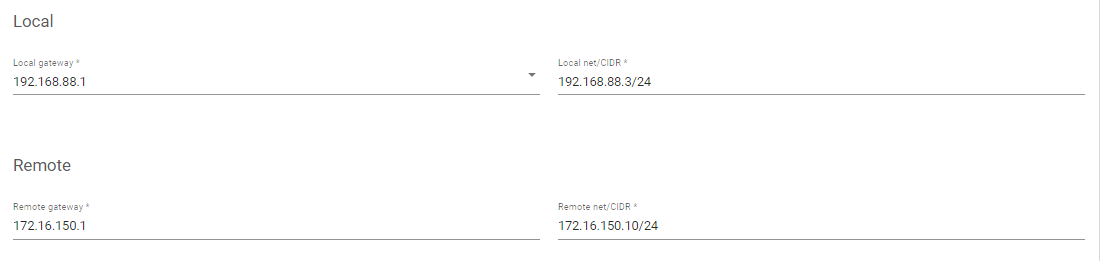
- הזן כתובת ה-IP של השער המקומי ושלו רשת מקומית/CIDR*
- הזן כתובת ה-IP של ה-Remote Gateway המודעה שלה רשת מרחוק/CIDR*
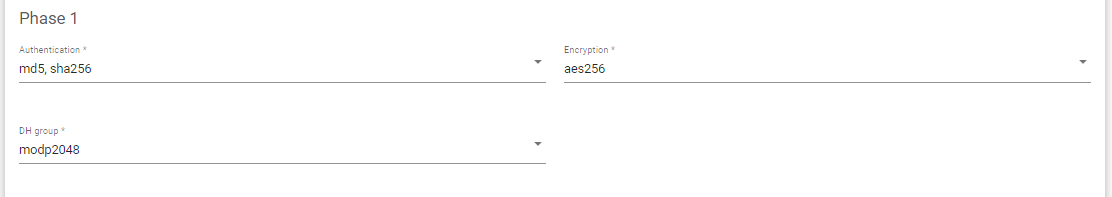
משא ומתן שלב 1 של IKE #
- בחר אימות שיטה לשלב 1.
- בחר הצף שיטה למשא ומתן שלב 1.
- בחר קבוצת DH למשא ומתן שלב 1.
משא ומתן שלב 2 של IKE #
- בחר שלב פרוטוקול עבור שלמות ואימות.
- בחר אימות שִׁיטָה.
- בחר הצף אלגוריתם.
- בחר את ה-Diffie-Hellman(קבוצת DH).
- בחר פונקציית פסאודו אקראית להשתמש.
- לחץ על החל לחצן כדי לשמור את התצורות.
הערה : ודא שאתה מבצע את אותן תצורות ב-ADC מרוחק או בענף מרכז הנתונים.
משאבים נוספים #
תצורת חומת האש של יישומי אינטרנט.
הגדרת תעודות SSL עבור מאזן העומס.
שימוש בתוכנית Let's encrypt ליצירה אוטומטית של אישור SSL.
ניטור אפליקציות, בריאות ורשת ב RELIANOID ADC.
איזון עומסים ב-Datalink/Uplink עם RELIANOID ADC.
איזון עומסים עם DNS RELIANOID ADC.


