כיצד פועל Exchange 2016? #
Microsoft Exchange 2016 הוא חלק מיישומי השרת של מיקרוסופט המספקים שירותי דיוור, תיבת דואר, פנקס כתובות, גישות לקוח, מחברי גילוי אוטומטי ועוד.
עבור שרת עצמאי, Microsoft Exchange 2016 משתמש ביציאות הרשת הבאות:
TCP / 25 ו TCP / 465 ל SMTP ו SMTPS שירותי דואר, בהתאמה.
TCP / 143 ו TCP / 993 ל IMAP ו IMAPS שירותי גישה ללקוח, בהתאמה.
TCP / 110 ו TCP / 995 ל POP3 ו POP3S שירותי גישה ללקוח, בהתאמה.
TCP / 80 ו TCP / 443 ל Outlook Web Access (OWA) שירותי גישה ללקוח, גילוי אוטומטי שירותים ו MAPI שירותים.
בארגון, כל השירותים הללו בשרת עצמאי אינם ארכיטקטורה תקפה מכיוון שהוא אינו מספק שירות זמינות גבוהה במקרה של תחזוקה או אם השירות אינו פעיל. מסיבה זו אנו מציעים ארכיטקטורה ניתנת להרחבה המספקת זמינות גבוהה ונמנעת מנקודת כשל אחת.
Microsoft Exchange 2016 הסביבה להרחבה #
להלן מוצגת הסביבה המוצעת לבנות Microsoft Exchange 2016 שירותים בזמינות גבוהה עם ארכיטקטורה גמישה וניתן להרחבה.
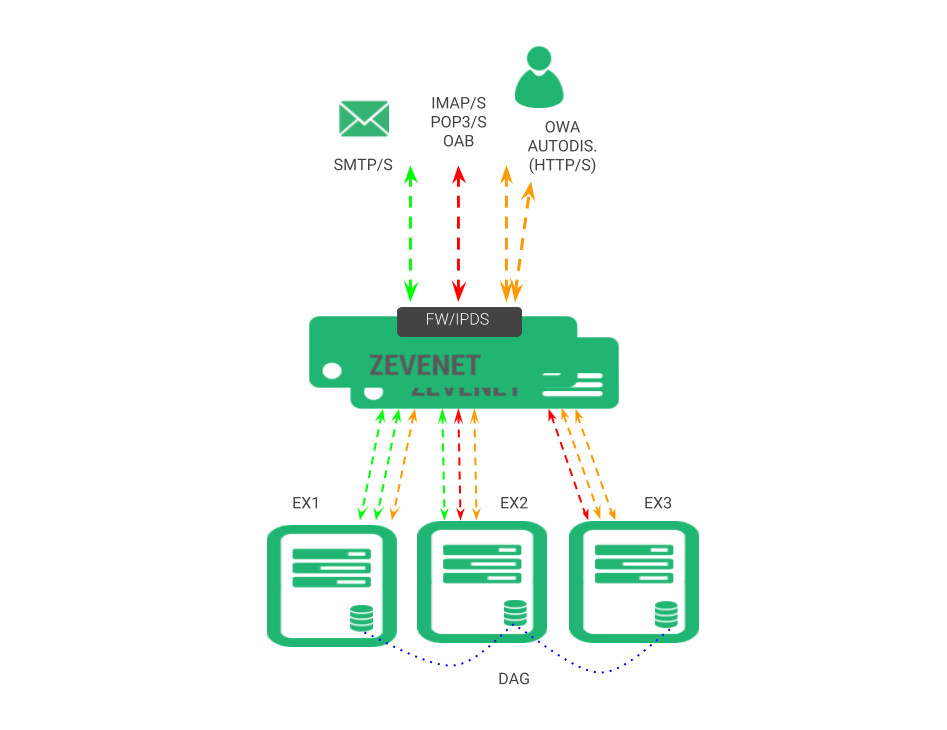
בעזרת ארכיטקטורה זו ניתן להשיג שירותי Exchange 2016 מבודדים כדי למנוע שירות אחד להשפיע על אחרים במהלך תחזוקה או כשל, על ידי קיבוץ שירותי דיוור מצד אחד ושירותי גישה ללקוח מאחד אחר. בנוסף, הוא מציע את הגמישות להגדיר backends ייעודי עבור כל שירות בצורה חלקה.
דרישות #
ראשית, תצורות אלה יש לטפל בשרתים backend כדי להמיר אותו כשירות להרחבה:
1. צור שם שירות . נדרש להגדיר את הספריות הווירטואליות או מרחב השמות של Exchange 2016 לשם שירות תוך הימנעות משימוש בשם המארח שהוא תצורת ברירת המחדל (לדוגמה, exchange.mydomain.com ). מרחב השמות החדש ישמש ב-CRT של רשות האישור על מנת ליצור אישור מאובטח חדש עבור השירות. בנוסף, יש לכלול את מרחב השמות שנבחר ב-DNS הארגוני על מנת לפתור את הכתובת הווירטואלית של החוות שייווצרו במאזן העומסים.
2. שירות MAPI . Exchange2016 אינו משתמש עוד בפורטים דינמיים עבור שירות זה. הוא נתמך ב-HTTP ומופעל כברירת מחדל, אך אל תשכחו להגדיר שירות זה כראוי. לקבלת שלבים ספציפיים כיצד להפעיל, להגדיר ולבדוק MAPI דרך HTTP, ראו https://technet.microsoft.com/en-us/library/mt634322(v=exchg.160).aspx.
3. הגדר את שירות DAG עבור שכפול מסד נתונים . הפעלת קבוצת זמינות מסד הנתונים (DAG) במערך CAS תאפשר יצירת שכפול שירות אשכול של תיבות דואר בין השרתים.
4. צור את שירותי איזון העומסים . להלן יוסבר כיצד להגדיר את השירותים הווירטואליים הנדרשים. שים לב כי בהתאם לדרישות שלך, לא יהיה צורך ליצור את כולם.
צור את השירותים הווירטואליים של Exchange #
פעם יחידה של RELIANOID נפרס ופרמטרי האתחול הראשונים מוגדרים, אנא עקוב אחר ההוראות המתוארות להלן.
ראשית, צרו ממשק וירטואלי ייעודי עבור שירותי Exchange על ידי כניסה לתפריט תחת רשת | ממשקים וירטואליים כפי שמוצג להלן.
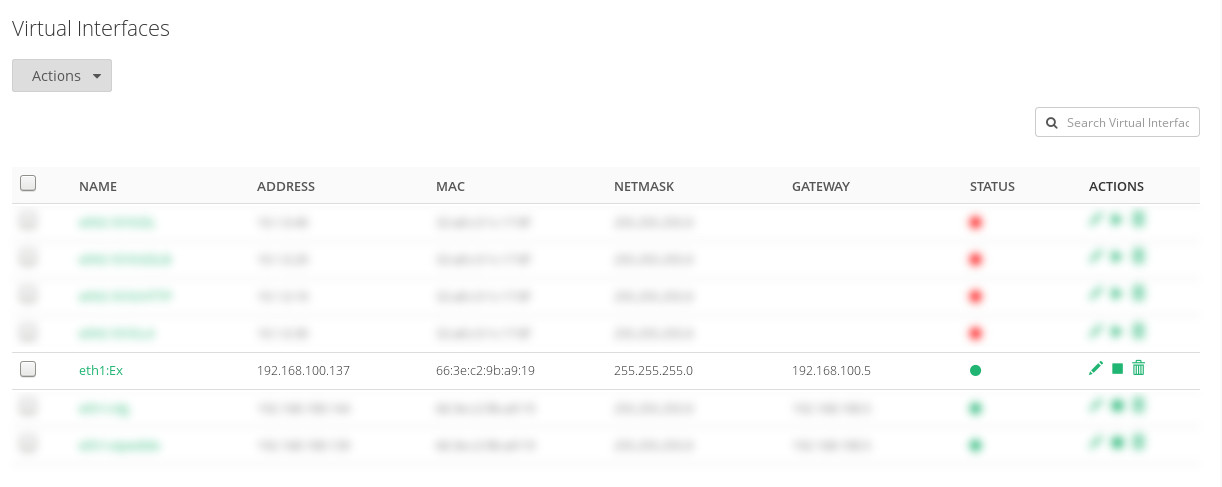
כתובת IP זו תהיה כתובת ה-IP הווירטואלית עבור שירותי Exchange שלנו, ויידרש שה-DNS הארגוני שלנו יפתור אותה בעת שאילתת exchange.mydomain.com.
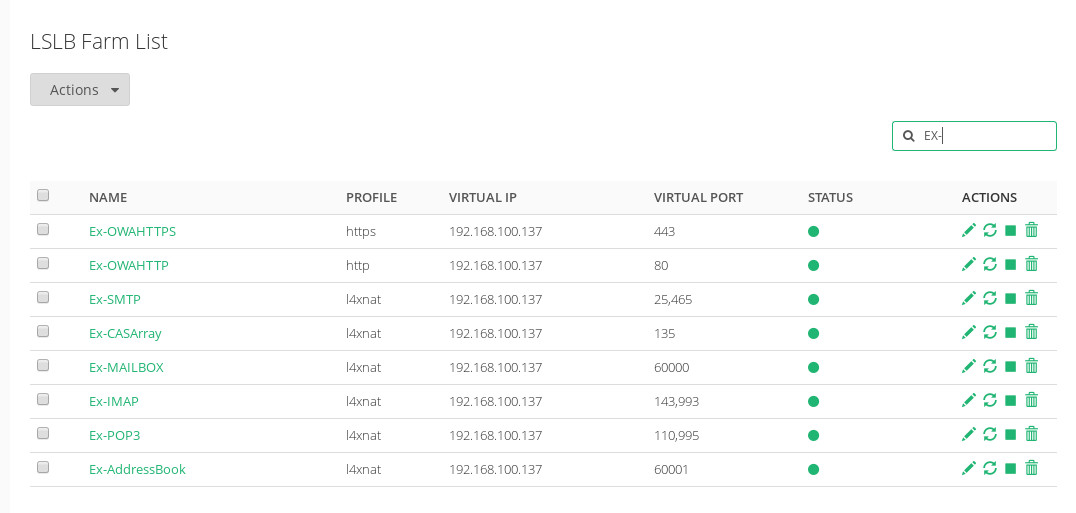
לאחר מכן, מאזן העומסים מוכן ליצור את השירותים הווירטואליים. גישה לתפריט LSLB | חוות מאפשרת ליצור את כל חוות איזון העומסים המוצעות על מנת לבודד את השירותים השונים של Exchange 2016, אשר יתוארו בפירוט בסעיפים הבאים.
יצירת SMTP / S שירות וירטואלי #
זוהי חוות LSLB עם פרופיל L4 שתשמש כשירות דיוור וירטואלי המשתמש ביציאות TCP 25 ו -465 במקרה שהאבטחה מופעלת במערכות האחוריות.
במקטע השירותים נוכל להגדיר בדיקת תקינות מתקדמת עבור SMTP.
check_smtp -H HOST -w 30 -c 30 -p 25 -t 32
אם משתמשים ביותר מיציאה אחת בשירות הווירטואלי, זה יהיה נוהג טוב לבדוק את היציאות השונות בבדיקת בריאות אחת בלבד.
לבסוף, להגדיר את backends לשמש שרתים אמיתיים עבור שירותים אלה.
צור שירות וירטואלי IMAP / S #
זוהי חוות LSLB עם פרופיל L4 שתשמש לספק קישוריות ללקוח לתיבת הדואר שלו דרך IMAP המשתמש ביציאות TCP 143 ו -993 במקרה שהאבטחה מופעלת במערכות ה-backend. שימו לב שזהו שירות אופציונלי, אנא אשרו אם Exchange 2016 מאפשר את יציאות ה-IMAP.
במקטע השירותים נוכל להגדיר בדיקת תקינות פשוטה עבור IMAP כפי שמוצג להלן.
check_tcp -H HOST -p 143 -w 30 -c 30 -t 32
אם משתמשים ביותר מיציאה אחת בשירות הווירטואלי, זה יהיה נוהג טוב לבדוק את היציאות השונות בבדיקת בריאות אחת בלבד.
לבסוף, להגדיר את backends לשמש שרתים אמיתיים עבור שירותים אלה.
יצירת POP3 / S שירות וירטואלי #
זוהי חוות LSLB עם פרופיל L4 שתשמש לספק קישוריות ללקוח לתיבת הדואר שלו דרך POP3 המשתמשת בפורטים 110 ו -995 של TCP במקרה שהאבטחה מופעלת במערכות ה-backend. שימו לב שזהו שירות אופציונלי, אנא אשרו אם Exchange 2016 מאפשר את פורטי POP3.
במקטע השירותים נוכל להגדיר בדיקת תקינות פשוטה עבור POP3 כפי שמוצג להלן.
check_tcp -H HOST -p 110 -w 30 -c 30 -t 32
אם משתמשים ביותר מיציאה אחת בשירות הווירטואלי, זה יהיה נוהג טוב לבדוק את היציאות השונות בבדיקת בריאות אחת בלבד.
לבסוף, להגדיר את backends לשמש שרתים אמיתיים עבור שירותים אלה.
צור RPC CAS תיבות וירטואליות #
זוהי חוות LSLB עם פרופיל L4 שישמש לשירות תיבת דואר המשתמש ביציאת TCP שתוקנה בשלב הקודם, בדוגמה שלנו היא תהיה 60000.
במקטע השירותים נוכל להגדיר בדיקת תקינות פשוטה עבור שירות זה כפי שמוצג להלן.
check_tcp -H HOST -p PORT -w 30 -c 30 -t 32
לבסוף, להגדיר את backends לשמש שרתים אמיתיים עבור שירותים אלה.
יצירת פנקס הכתובות של #
זוהי חוות LSLB עם פרופיל L4 שתשמש עבור שירותי פנקס כתובות המשתמשים ביציאת TCP שתוקנה בשלב הקודם, בדוגמה שלנו היא תהיה 60001.
במקטע השירותים נוכל להגדיר בדיקת תקינות פשוטה עבור שירות זה כפי שמוצג להלן.
check_tcp -H HOST -p PORT -w 30 -c 30 -t 32
לבסוף, להגדיר את backends לשמש שרתים אמיתיים עבור שירותים אלה.
יצירת מערך שירות וירטואלי של CAS #
זוהי חוות LSLB עם פרופיל L4 שישמש עבור שירותי CAS Array המשתמשים ביציאת TCP 135 כברירת מחדל.
במקטע השירותים נוכל להגדיר בדיקת תקינות פשוטה עבור שירות זה כפי שמוצג להלן.
check_tcp -H HOST -p PORT -w 30 -c 30 -t 32
לבסוף, להגדיר את backends לשמש שרתים אמיתיים עבור שירותים אלה.
צור OWA שירותים וירטואליים עם פריקת SSL #
זהו שירות המספק גישה לאינטרנט לדואר ללקוחות, והוא יכול להיות מוצע דרך פורטים 80 ו-443 של TCP . במקרה זה, אנו מציעים להשתמש ב-SSL offload במאזן העומסים, כך ששרתי Exchange לא יצטרכו להתמודד עם עומס SSL של האינטרנט ויקבלו חיבורים רק ב-HTTP.
כדי לבנות אותו, ראשית אנו יוצרים חוות LSLB עם פרופיל HTTP בפורט 80 ובקטע שירותים מגדירים את ההפניה ל-HTTPS כפי שמוצג להלן.

שימו לב שהשתמשנו בדומיין השירות, בדוגמה שלנו יהיה exchange.mydomain.com . אין צורך להוסיף שרתים אחוריים, מכיוון שכל התעבורה תנותב לחווה מאובטחת אחרת.
לבסוף, הפעל מחדש את החווה החדשה כדי להחיל את השינויים.
לאחר מכן, צור חוות LSLB חדשה עם פרופיל HTTP ומאזין HTTPS בנמל 443 עם אותה תעודה המשמשת בשירותי Exchange CAS Array שהומרו לפורמט PEM. ואז הוסף אותו לשירות כמו שמוצג למטה.
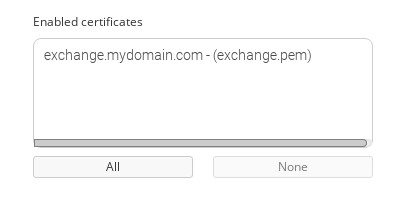
לבסוף, הגדר את בדיקת הבריאות המתקדמת והוסף את שרתי ה- backends המחוברים ליציאה 80.
check_http -H HOST -S -w 10 -c 10 -t 11 -u /owa/healthcheck.htm --expect='200'
הפעל מחדש את השירות כדי להחיל את השינויים.
שערי 2016 ב זמינות גבוהה ותצורה אוטומטית התאוששות מאסון #
זה נדרש כי ברגע שיש לנו את כל העומס השירותים מאוזנת בזמינות גבוהה, כדי למנוע את נקודת כשל יחידה במקרה איזון עומס יורד או עקב משימות תחזוקה.
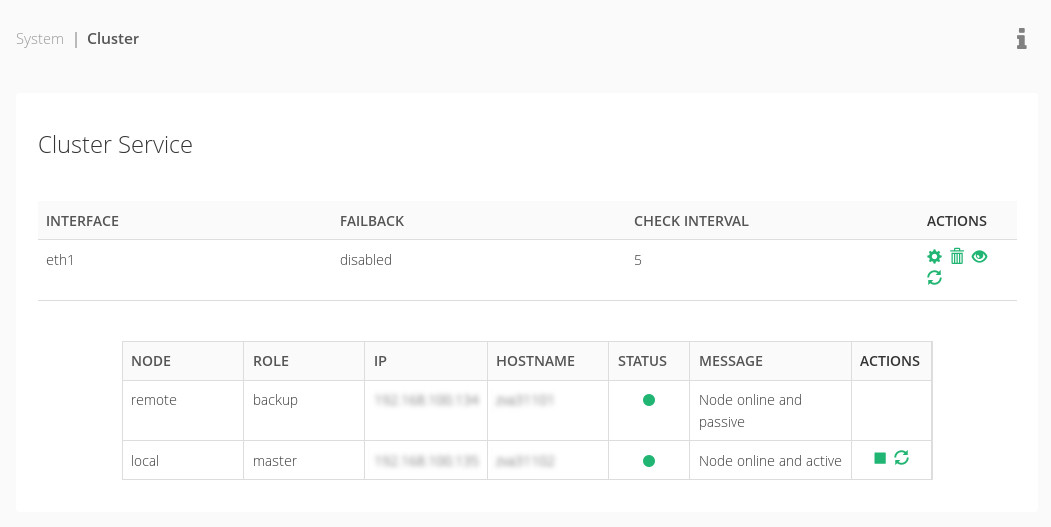
כמו RELIANOID פתרון אשכולות משכפל את כל החיבורים וההפעלות בזמן אמת, בניית אשכול שהלקוחות יכולים להעביר בשקיפות מצומת אחד למשנהו ללא הפרעה. שירות האשכול מספק זמינות גבוהה בשכבת אספקת יישומים אך גם יכולות שחזור מאסון אוטומטי שניתן להגדיר בקלות דרך הסעיף מערכת | אשכול.
Exchange 2016 אבטחה משופרת #
RELIANOID מערכת למניעת חדירות וזיהוי פריצות מוסיפה שכבת אבטחה נוספת לשירותי Exchange, כך שנוכל להבטיח שבקשות החיבור מהאתרים שלנו מהימנות. אנו ממליצים להפעיל מודול זה אם אחד מהשירותים הווירטואליים שלנו ציבוריים באינטרנט.
ליהנות משירותי Exchange הזמינים ביותר שלך!
כמה הפניות בשימוש במאמר זה:
https://docs.microsoft.com/en-us/exchange/plan-and-deploy/deployment-ref/network-ports?view=exchserver-2019
https://sysadminblogger.wordpress.com/tag/zen-load-balancer-exchange-2016/
https://sysadminblogger.wordpress.com/tag/zevenet-load-balancer-exchange-2016/
http://josemct.com/blog/2016/06/22/client-access-server-cas-array-zen-load-balancing/
https://blogs.technet.microsoft.com/exchange/2015/10/08/load-balancing-in-exchange-2016/


