סקירה כללית #
איזון עומסים עם Microsoft Azure מגיע בשלוש קטגוריות; Azure Load Balancer (מאזן עומסים ברשת), Application Gateway (מאזן עומסים ליישומים) ו- Traffic Manager (מאזן עומסים של DNS). היותה של Azure מותאמת לענן ויכולתה לשרת תעבורה בין תשתיות מקומיות הופכת אותה לאידיאלית. עם זאת, ישנם חסרונות רבים בשימוש ב-Azure לאיזון עומסים, וכמה מהם כוללים:
- מוּרכָּבוּת: Azure Load Balancer מוסיף מורכבות לארכיטקטורת האפליקציה הכוללת. לדוגמה, ייתכן שיהיה עליך להגדיר ולנהל משאבים מאוזני עומסים מרובים, להגדיר בדיקות בריאות וכללי איזון עומסים ולמקם אותם בקבוצת משאבים אחת. קביעת התצורה של קבוצות משאבים אלו דורשת מומחיות טכנית גבוהה, ואם לא תטופל ביעילות, מערכות מסוימות עלולות להתקלקל.
- התאמה אישית מוגבלת: Azure Load Balancer מספק קבוצה של אלגוריתמים מוגבלים של איזון עומסים ובדיקות בריאות. אם אתה צריך יותר התאמה אישית, חפש אפשרויות אחרות, כגון ZVNCloud.
- תלות ב-Azure: אם אתה משתמש ב-Azure Load Balancer לטעינת תעבורת איזון בין משאבי Azure מקומיים או בין אזורי Azure, תהיה תלוי בתשתית ובשירותי Azure. זה יכול להוות דאגה אם אתה שואף למזער את ההסתמכות שלך על ספק ענן אחד.
קרא עוד על השוואה בין ADC RELIANOID ו-Microsoft Azure במאמר זה: Microsoft NLB ו RELIANOID השוואה.
תנאים מוקדמים #
יש לעמוד בדרישות הבסיסיות הללו כדי להעביר תצורות מ-Azure אל RELIANOIDה-ADC המוצג במלואו.
- מופע של RELIANOID ADC חייב להיות מותקן במחשב האישי שלך, בסביבה וירטואלית, או בסביבה פעילה ZVNCloud חֶשְׁבּוֹן. בקש הערכה לפריסה מקומית.
- חייבת להיות גישה לממשק הגרפי של האינטרנט. אם לא, עקוב אחר זה מהר מדריך התקנה.
- אדם חייב להיות משתמש נוכחי של Microsoft Azure ומכיר את המושגים עליהם נדון בסעיף שלהלן.
- אדם חייב להיות מסוגל ליצור שרת וירטואלי ב- RELIANOID מאזן עומסים. הנה מדריך מהיר: תצורת שרת וירטואלי של שכבה 4 ושכבה 7.
הערות
RELIANOID יש תבנית ב שוק Azure Cloud תחת רישיון BYOL. הפריסה של RELIANOID בעננים של Azure הוא חלק ואינו אמור לעורר חששות.
מושגים בסיסיים #
בדיקה בריאותית: בדיקת בריאות היא פונקציונליות המשמשת את Microsoft Azure כדי לבדוק אם מופע של מכונה וירטואלית פועל והשירות הפועל עליו תקין. מנגנונים אלה פועלים על ידי שליחה ICMP ו פרוטוקול ספציפי בקשות למקרים אלה, ובתגובה, הם מקבלים א 200 אוקיי קוד סטטוס המראה שהשירות פועל כרגיל. RELIANOID משתמש חקלאי פונקציונליות לניטור המצב הבריאותי של Backends.
מאזן עומסים Azure: Azure Load Balancer מתפקד בשכבה 4 (TCP / UDP). כדי ליצור מאזן עומסים בשכבה 4 RELIANOID ADC, צריך ליצור חוות LSLB עם L4xNAT פּרוֹפִיל.
שער יישום: שער היישומים מאפשר לנהל תעבורה בשכבה 7 על ידי הטמעת תכונות אבטחה כמו סיום SSL וחומת אש של יישום אינטרנט (WAF) כדי להגן על יישום או מסדי נתונים מפני התקפות זדוניות כמו הזרקת SQL או סקריפטים חוצה אתרים(XXS). כדי ליצור מאזן עומסים בשכבה 7 RELIANOID ADC, צריך ליצור חוות LSLB עם HTTP פּרוֹפִיל.
מנהל תנועה: Azure Traffic Manager מאפשר למנהל מערכת לשלוט בחלוקת התעבורה על פני מספר נקודות קצה של שירות באזורים שונים. מודול זה משתמש ב-DNS כדי להפנות בקשות לקוח לנקודת הקצה המתאימה ביותר בהתבסס על שיטת הניתוב המוגדרת והסטטוס הנוכחי של נקודות הקצה. RELIANOID ADC משתמש ב- GSLB חווה לניתוב תנועה למרכזי נתונים שונים הממוקמים בגיאוגרפיות שונות.
מאגר אחורי: מאגר אחורי הוא קבוצה של משאבים שניתן להשתמש בהם כיעד לתעבורה נכנסת מאוזנת עומסים. משאבים אלה הם בעיקר מופעים של מכונות וירטואליות עם הקוד המגיש בקשות מהלקוחות דרך האינטרנט. מאגר אחורי זהה ל-a שֵׁרוּת in RELIANOID ADC.
מופע של מכונה וירטואלית: מופע מכונה וירטואלית הוא נקודת הקצה/שרת היעד שבו מעובדות בקשות לקוח מהאינטרנט. שרתים אלה ידועים בשם Backends בעת שימוש RELIANOID ADC.
קבוצת משאבים: קבוצת משאבים היא אוסף של משאבים בתוך Microsoft Azure. משאבים אלה יכולים להיות בדיקות בריאות, רשתות וירטואליות, מכונה וירטואלית מופעים וכו' בעת השימוש RELIANOID ADC, אין צורך ליצור קבוצת משאבים מכיוון שכל המשאבים ליצירת מאזן עומסים פונקציונלי מלא משולבים בתוך RELIANOID ADC. כל המכשיר עצמו הוא אוסף של משאבים.
תצורות לדוגמה: DDoS Protection #
התקפות DDoS הן מפחידות! לעולם אי אפשר לדעת מתי נחיל בוטנט תוקף. אבל מה שאנחנו בטוחים בו הוא שהן שואפות להפיל את המערכת כולה על ידי הצפתה בשיטפון של בקשות. בקשות אלו יכולות להגיע ממחשבים שולחניים, שרתים, מכשירי IoT, או כל מכשיר שהאקרים יכולים לגרום לתוכנה שלהם להיתפס. מכיוון שנחיל זה עשוי להופיע עם מיליוני מכשירים, לעתים קרובות קשה להפריד בין משתמשים לגיטימיים לבוטים, במיוחד במקרה של התקפת הצפה של HTTP.
RELIANOID ADC תוכנן עם הגנת DDoS במטרה להילחם בהתקפות כמו התקפות שיטפונות SYN-FIN, פינג המוות, הצפה ב-HTTP, הצפה ICMP(ping)., ועוד הרבה התקפות DDoS מתוחכמות. אם אתה משתמש ב-Microsoft Azure, אתה עשוי להבין שתוכנית ההגנה של DDoS מחוץ לתקציב שלך ואינה ניתנת לחיזוי, ומכאן שתעבור לתוכנית יציבה יותר עם RELIANOID ADC. בסעיף זה, נדון כיצד להגדיר הגנת DDoS ב RELIANOID ADC בהשוואה ל-Microsoft Azure.
תצורות Microsoft Azure #
כדי לקבל הגנת DDoS עבור רשת וירטואלית מיוחדת, יש לשלם עבור תוכנית DDoS נפרדת, והוא/היא חייבים להשתמש בתוכנית זו בשנון, מכיוון שהחשבונות יכולים להצטבר בקלות.
- בתוך סרגל החיפוש של Azure, הקלד הגנה DDoS.
- לחץ על תוכנית הגנה DDoS.
- יש ללחוץ על צור לחצן כדי להוסיף תוכנית הגנה DDoS.
- בחר תוכנית מנוי עבור הרשת הוירטואלית שלך.
- בחר קבוצת משאבים שבו נמצאת הרשת שלך.
- בעד פרטי מופע, הזן את המופע שם ו אזור.
- לאחר מילוי הפרטים הללו, יש ללחוץ על סקירה + יצירה לַחְצָן.
- בהנחה שכבר הגדרת את א רשת וירטואלית ב-Azure שברצונך לנטר, נווט אל הרשת הווירטואלית שיצרת.
- לחץ על הגנת DDoS הגדרות של אותה רשת.
- כברירת מחדל, תוכנית ההגנה הסטנדרטית של DDoS מושבתת. צריך ללחוץ על אפשר כפתור רדיו.
- בחר תוכנית הגנה DDoS ולאחר מכן לחץ על שמור לַחְצָן.
RELIANOID תצורות #
- כדי ליצור הגנת DDoS ב RELIANOID ADC, עבור אל IPDS חלק בתפריט ולחץ כדי להרחיב אותו.
- לחץ על DoS אוֹפְּצִיָה.
- לחץ על צור כלל DoS לַחְצָן.
- הזן שם שמזהה בקלות כלל DoS.
- ישנם ארבעה כללי DoS, בחר כלל. בדוגמה זו, נבחר את מגבלת החיבורים הכוללת לכל IP מקור. ולאחר מכן לחץ על החל לַחְצָן.
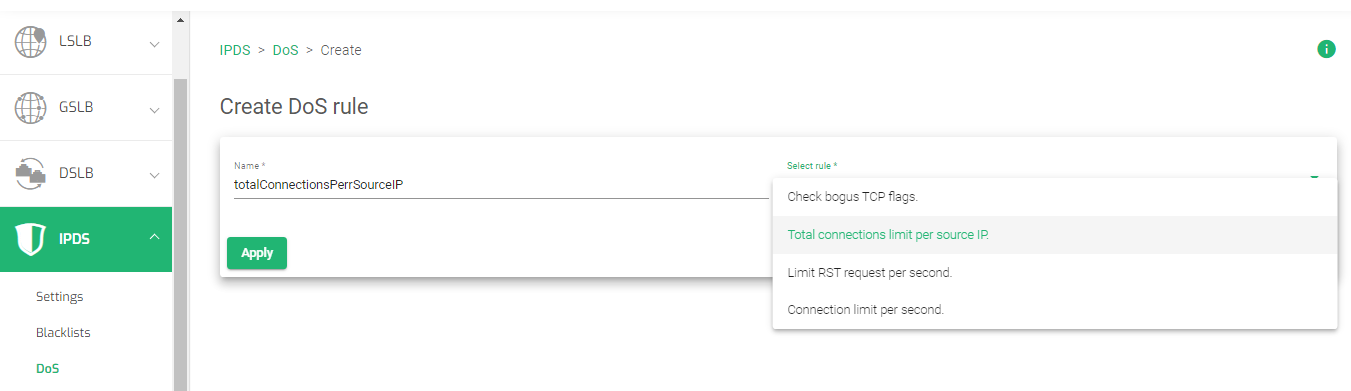
- הזן את המספר הכולל של חיבורים במקביל שברצונך שתהיה כתובת ה-IP של המקור לאחר לחיצת יד אחת של TCP
- לחץ על החל לחצן כדי לשמור את התצורות.
- מתוך ארבעת כללי הגנת DoS, אתה יכול ליצור את האחרים בעקבות תהליך דומה משורה 1. כללים אחרים אלה כוללים:
- בדוק דגלים TCP מזויפים
- מגבלת חיבורים כוללת לכל מקור IP.
- הגבל בקשה RST לשנייה
- מגבלת חיבור לשנייה.
- לאחר יצירת כללים או כולם, לחץ על חוות הכרטיסייה בתוך ההגדרות של כל כלל.
- גרור ושחרר את החווה שעליהן ברצונך להחיל את הכלל מה- חוות זמין סעיף ל מופעל חוות סָעִיף.
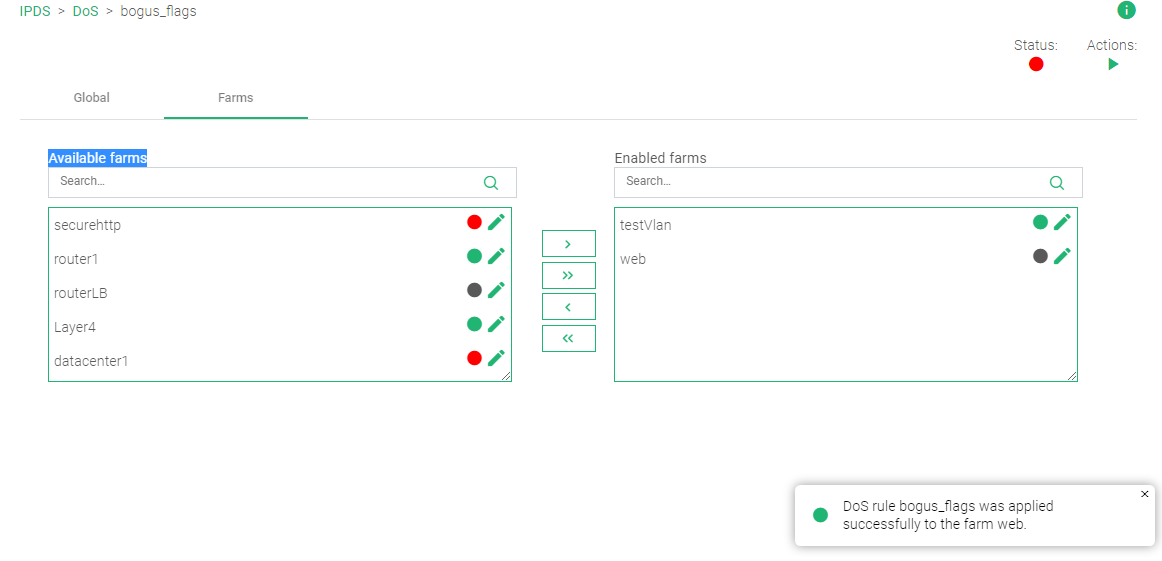
- בפינה הימנית העליונה, יש את פעולות סָעִיף. לחץ על משחק ירוק לחצן כדי שהכלל ייכנס לתוקף. ה מצב מחוון הצבע ישתנה מאדום לירוק
קרא עוד על כללי הגנה מפני DDoS בתיעוד זה. IPDS | DoS | עדכון.
תצורה לדוגמה: ניטור והתראות #
סוף סוף הגדרתם רשת פרטית, מאזן עומסים, חומת אש ובדיקות תקינות. עכשיו מה? איך שומרים על המדדים ? כדי לעקוב אחר כל פעילות או שימוש במשאבים בתוך בקר Application Delivery, עלינו לבצע הערכת נתונים . עלינו לעקוב אחר עומס התעבורה, שימוש במעבד ובזיכרון, יומני פעילות, יומני רשת וכו'. בסך הכל, מערכת הניטור מספקת פלטפורמה למנהלי מערכת לצפות כיצד התעבורה זורמת אל תוך ויוצאת מרשת פרטית ואם שרתי היישומים מתפקדים ביעילות.
מערכת הניטור חזקה, עם ויזואליזציה באמצעות גרפים, תרשימי עוגה, תרשימי עמודות וכו'. אוטומציה של נתונים אלה עשויה לשמש להפעלת התראות והודעות דוא"ל במקרה של איום אבטחה מתעורר.
בחלק זה, נדון כיצד להשתמש בגרפי ניטור כדי לעקוב אחר הפעילות ברשת והיישומים בה. נדון במעקב עם RELIANOID ADC בהשוואה ל-Azure Monitoring.
מושגי ניטור והתראה של Azure #
בחלק זה, נדון במושגים נוספים של ניטור Azure. בסעיף המאוחר יותר, נשתמש במושגים אלה כדי להדגים עם ניטור RELIANOID ADC.
כדי להפעיל ניטור ב-Azure, יש לנווט למקטע ניטור . חיפוש מהיר דרך סרגל החיפוש יביא אתכם לשם.
ניטור נתוני באמצעות Azure מגיע בפורמטים שונים. זה יכול להיות באמצעות מדדים , התראות , יומני פעילות ויומני מערכת.
מקטע המדדים אוסף נתונים ממשאבים שונים בקבוצות משאבים. ניתן להגדיר את הניטור למעקב אחר שימוש ברשת , שימוש במעבד , שימוש בזיכרון , תעבורה נכנסת ויוצאת , או מהירות המעבד הממוצעת.
התראה מודיעה למנהל באמצעות הודעות SMS או דוא"ל במקרה של פעילות חריגה. זה יכול להיות עלייה חדה בתעבורת הרשת, התקפות Brute-Force וכו'.
יומני פעילות עוזרים למנהלי מערכת לעקוב אחר פעילויות כמו הפעלה, עצירה, הפעלה והשבתה של מכונות וירטואליות, שינוי משאבים, הוספת קבוצות משאבים וכו'.
יומני רישום מספקים פרטים מהיישומים המרכזיים. לדוגמה, אלה יכולים להיות יומני יישומים, יומני מסד נתונים או יומני וירטואליים.
בואו נשתמש במושגים האלה עם RELIANOID כדי להראות כיצד אתה יכול לנטר את הפעילות במאזן העומס שלך.
RELIANOID תיאורים ותצורות #
השמיים ניטור מודול ב RELIANOID ADC מציגה 3 סעיפים, גרפים, סטטיסטיקה, ו חקלאים.
גרפים #
מקטע הגרף מציג את התצוגה הגרפית של המשאבים המשמשים את המכשיר ( מערכת ), את ממשקי הרשת שלו ואת חוות הבודדות שתצורתן נקבעה במאזן העומסים.
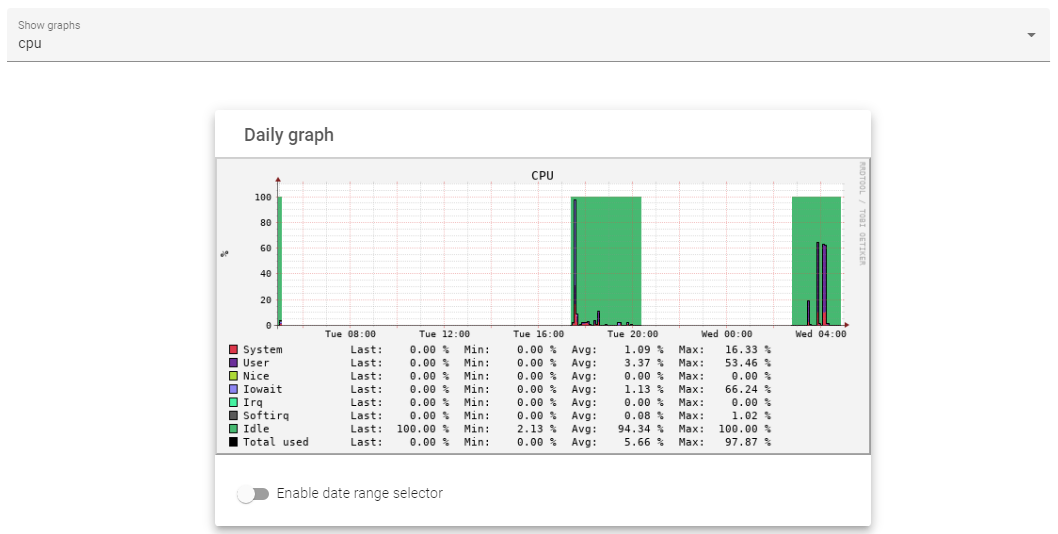
גרפי המערכת מציגים את הניתוחים אודות השימוש במעבד , בעומס , בזיכרון RAM וב- SWAP . ניתן לצפות במספר המשאבים שנוצלו במהלך יום, שבוע, חודש או שנה קודם לכן.
הגרף מציג את השימוש במשאבים על ידי ה-CPU ב-24 השעות הקודמות.
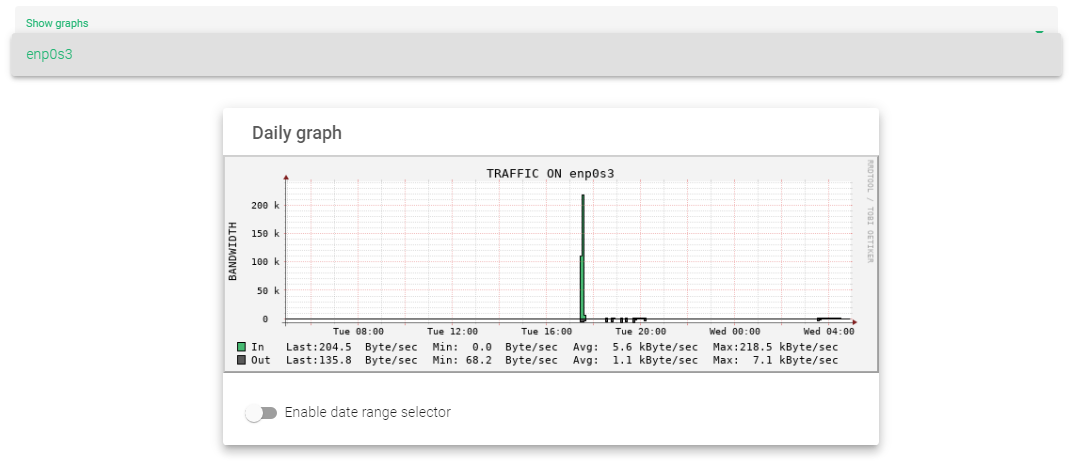
קטע הממשק מציג את כמות התעבורה הזורמת פנימה והחוצה ממאזן העומס במהלך 24 השעות, השבוע, החודש או השנה האחרונות בממשק רשת שנבחר.
הגרף מציג את התנועה נכנסת ויוצאת דרך ממשק במהלך 24 השעות האחרונות.
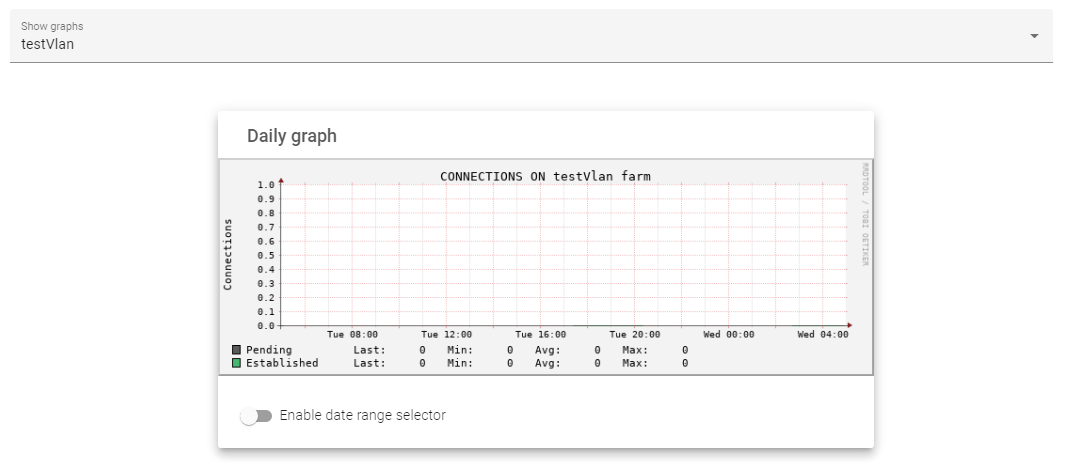
מקטעי חוות מציגים את המספר הכולל של חיבורים ממתינים והקיימים לחווה במהלך היום, השבוע, החודש או השנה הקודמים מחוות נבחרת.
הגרף שלהלן מציג את המספר הכולל של חיבורים ממתינים והוקמו במהלך 24 השעות הקודמות לחווה שנבחרה.
כדי לקבל הסבר מעמיק יותר על גרפי ניטור, קראו את התיעוד הזה: ניטור | גרפים
סטטיסטיקה #
סעיף הסטטיסטיקות מציג את הייצוג המספרי של הנתונים המוצגים בגרפים. הנה הסבר מעמיק יותר על סטטיסטיקות ניטור.
חקלאי #
הסעיף Farmguardian מאפשר להתאים אישית בדיקות תקינות עבור שירות מסוים בצומת ה-ADC שלו.
בואו נדגים על ידי יצירת התאמה אישית SIP בדיקת בריאות.
- לחץ על חקלאי תפריט משנה.
- הזן מתאים שם שמזהה את בדיקת הבריאות הזו.
- RELIANOID ל-ADC כבר יש א לגימת צ'ק מוניטור בריאות. הקלק על ה להעתיק חקלאי שדה ובחר את לגימת צ'ק תבנית. אם ברצונך לבצע בדיקת תקינות מותאמת אישית לחלוטין שאינה קיימת במאזן העומס, השאר את ה-Copy farmguardian check well as -ללא שומר חווה-
- לחץ על החל לַחְצָן.
- עזוב את ה פיקוד ללא שינוי. לבדיקת תקינות מותאמת לחלוטין, הזן פקודה מותאמת אישית לביצוע בדיקת תקינות
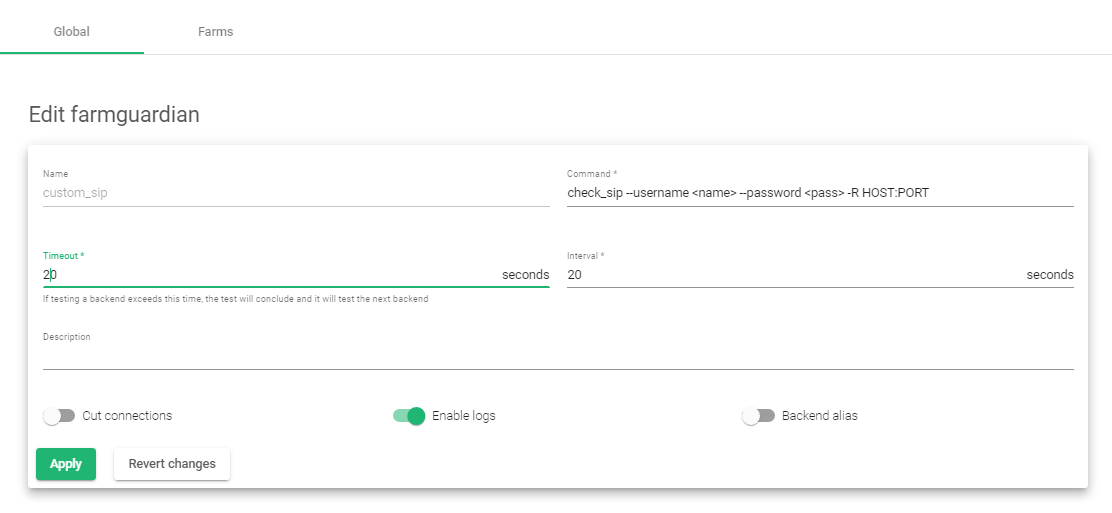
- ערוך פסק זמן ו הפסקה לערך מתאים.
- לחץ על אפשר יומנים כפתור להחלפה.
- לחץ על החל לחצן ליצירת בדיקת תקינות מותאמת אישית.
משאבים נוספים #
תצורת חומת האש של יישומי אינטרנט.
הגדרת תעודות SSL עבור מאזן העומס.
שימוש בתוכנית Let's encrypt ליצירה אוטומטית של אישור SSL.
איזון עומסים ב-Datalink/Uplink עם RELIANOID ADC.
איזון עומסים עם DNS RELIANOID ADC.


