סקירה כללית של Azure Clustering #
המאמר הבא מתאר כיצד להגדיר שירותים מתקדמים לאיזון עומסים RELIANOID מאזן עומסים לזמינות גבוהה בתשתית מכונות וירטואליות בתכלת הרקיע. אנו מתארים את ההליך להגדרת תצורה של RELIANOID לאסוף ולהגדיר פרופיל איזון עומסים TCP עבור שירותי HTTP איזון עומסים עם חוות של שרתי קצה.
Cloud Load Balancer סביבת אשכולות #
הפעם, אנו הולכים להדגים כיצד ניתן ליישם אותו בתכלת באמצעות שירותי Azure. התרשים הבא מתאר את הארכיטקטורה שאנו רוצים לפרוס. איזון עומסים באינטרנט עם RELIANOID בקר אספקת יישומים ב-Azure.
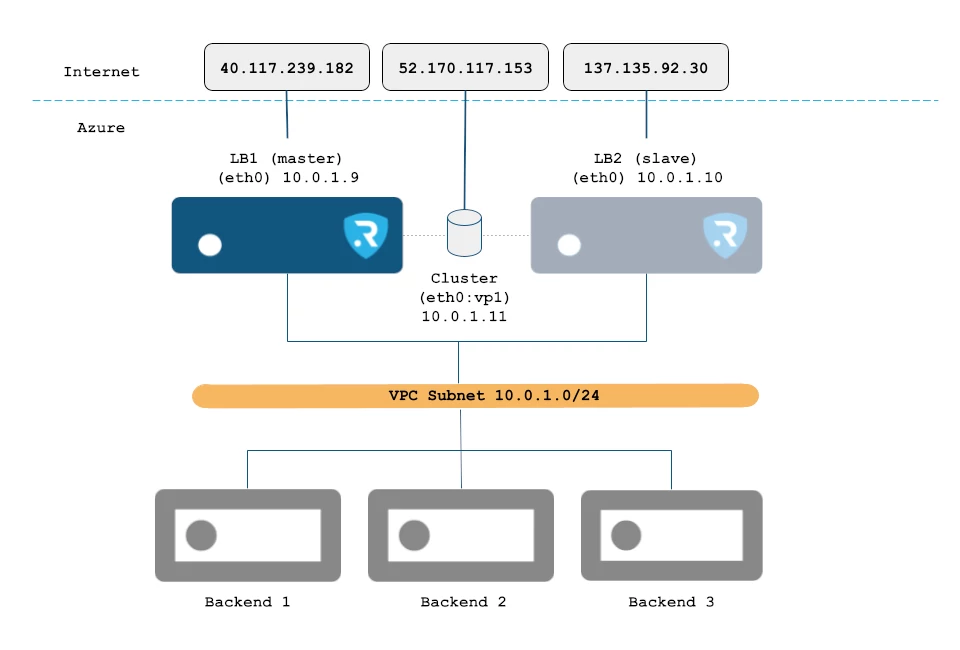
כל אחד RELIANOID VM יוגדר עם ממשק רשת אחד eth0 ועם שניהם א הציבור וכן IP פרטי.
LB1 מוקצה ל 10.0.1.9 כ-IP פרטי ו 40.117.239.182 כ-IP ציבורי.
LB2 מוקצה ל 10.0.1.8 כ-IP פרטי ו 137.135.92.30 כ-IP ציבורי.
כמו כן, כתובת IP וירטואלית נוספת (סוג משני ) מוקצית ל-LB1 בשם eth0:vp1 וכתובת IP פרטית 10.0.1.11 , אשר תשמש להגדרת שירות או חווה וירטואליים לאיזון עומסים ותיכלל כחלק מהאשכול ליצירת זמינות גבוהה. רק צומת אחד באשכול יוקצה ל-IP וירטואלי כזה בכל פעם, הצומת הראשי (או הפעיל) הנוכחי. כתובת IP וירטואלית כזו נגישה דרך כתובת ה-IP הציבורית 52.170.117.153 , המשמשת את המשתמשים להתחברות לשירות הווירטואלי שפורסם.
השרתים האחוריים, אשר מקצים את האפליקציה האמיתית, מוגדרים כמכונות וירטואליות בענן ברשת הפרטית 10.0.1.0/24 . בדרך זו, השרתים האמיתיים אינם חשופים לאינטרנט.
הטמעת Clustering של Cloud Balancer עומסים ב-Azure #
כדי להגדיר את הארכיטקטורה המתוארת, נפרוס שני מופעים של RELIANOID מאזן עומסים, נגיש דרך Azure שוק. פשוט נווט אל דף הבית של פורטל Azure, בחר צור משאב, וחפש את ה RELIANOID טען איזון מוצר.
אתה יכול להתאים אישית כל פרמטר VM עבור צמתי איזון העומס בדומה לכל מכונה וירטואלית אחרת. להלן שיקולי המפתח:
מידה: לצרכים שלנו, B1ls מספיק.
ממשק רשת: נוצר ממשק רשת משויך עבור כל מכשיר מאזן עומסים. הגדר את ה-IP הציבורי, הרשת הפרטית וקבוצת האבטחה שלו בטופס יצירת המאזן. זכור שה-IP הציבורי חיוני לגישה לממשק המשתמש הגרפי (GUI). ודא שהרשת הווירטואלית שנבחרה תואמת את הרשת שבה נמצאים המאזן והקנדים האחרים, שכן כל רשת וירטואלית מבודדת מאחרות.
זהות מנוהלת: נדרש IT כדי לאפשר א זהות מנוהלת שהוקצתה על ידי המערכת. ב ניהול שוטף סעיף, הפעל את זהות אוֹפְּצִיָה. לשם כך, החשבון שלך צריך את תורם מכונה וירטואלית הקצאת תפקיד. למידע נוסף על סעיף זה, עיין ב- קבע תצורה של זהויות מנוהלות עבור Azure.
לאחר פריסת ה RELIANOID מכשירי VM של איזון עומסים שבהם סטטוס מופע מראים ריצה במצב, כמה תצורות נחוצות עבור נגישות ואשכולות:
1. קבוצות אבטחה: RELIANOID משתמש יציאת TCP 444 למטרות ניהול GUI אינטרנט של HTTPS וה- יציאת TCP 22 ב-SSH לשירותי ניהול שורת פקודה ואשכולות. בנוסף, כל אחד יציאה וירטואלית בשימוש במאזן העומס השירותים הווירטואליים יידרשו להיכלל בקבוצת האבטחה שלך. במקרה זה, עלינו להגדיר את הכלל הנכנס כך שיאפשר תעבורה נכנסת ב- יציאת TCP 80 על מנת לקבל גישה לשירותי HTTP של הקצה האחורי שלנו. ניתן להגדיר תצורות רשת אלו ב-a קבוצת אבטחת רשת.
2. גישת זהות מנוהלת: עבור האשכולות נדרש להעניק גישה למשאבים באמצעות Azure RBAC. נווט אל המשאב הרצוי ובחר בקרת גישה (IAM) ולאחר מכן בחר הוסף > הוסף הקצאת תפקיד. בחלק זה, בחר את תורם מכונה וירטואלית תפקיד ב תפקיד > תפקידי מנהל מועדף. בלשונית הבאה חברים בחר הקצה גישה לזהות מנוהלת ולחץ על + בחר חברים. לבסוף, בחר את מִנוּי, מכונה וירטואלית as זהות מנוהלת שהוקצתה על ידי המערכת ובחר את שני ה-VMs של מאזני עומסים. לחץ על בחר, לאחר מכן הַבָּא ולבסוף סקירה + הקצאה.
3. ממשקי רשת: חפש את ממשקי הרשת שנוצרו עבור שני ה-VMs ולחץ על תצורות IP סָעִיף. בתוך ה אב צומת (LB1), אנו זקוקים לשתי כתובות IP שונות: א ראשי IP פרטי וציבורי, ואחד או יותר המשני פרטי וירטואלי (ו-IP ציבורי אופציונלי) שהוקצה לשירות האשכולות המשמש למטרות איזון עומסים HA. בתוך ה עבד צומת (LB2), רק את ראשי יהיה צורך, כמו ה RELIANOID שירות אשכולות ישנה את המשני בצומת הפעיל (צומת עם תפקיד מאסטר נוכחי).
לאחר הגדרת כתובות ה-IP, מאזני העומס הוירטואליים יהיו נגישים באופן הבא:
LB1 יהיה נגיש דרך https://40.117.239.182:444 המשתמש שורש וסיסמא את מזהה מופע.
LB1 יהיה נגיש באמצעות ssh ב- IP 40.117.239.182, זה מוגדר בזמן הפריסה של מכונה וירטואלית.
LB2 יהיה נגיש דרך https://137.135.92.30:444 המשתמש שורש וסיסמא את מזהה מופע.
LB2 יהיה נגיש באמצעות ssh ב- IP 137.135.92.30, זה מוגדר בזמן הפריסה של מכונה וירטואלית.
אם אתה שוקל לשנות את שם המארח לפני שתמשיך, אנא אתחל את מופע המחשב הווירטואלי כדי להחיל שינויים.
כאשר הגישה לממשק המשתמש הגרפי של האינטרנט תושלם בהצלחה, תראו שני ערכים חשובים, שם המארח ומפתח האישור , שני פריטי המידע ייחודיים לכל מאזן עומסים וקשורים לרישיון ההפעלה; השתמשו במידע זה בכתובת האתר הבאה כמתואר: https://www.relianoid.com/activate-enterprise-edition-cloud-evaluation/.
לאחר מילוי הטופס, הדפדפן יוריד את אישור ההפעלה. בבקשה, העלה את רישיון ההפעלה של PEM שהתקבל דרך ממשק ה-GUI של האינטרנט בכל מאזן עומסים. לאחר השלמתו, ה-GUI של האינטרנט לא נעול וכל התכונות מופעלות לחלוטין ופועלות. בצע את אותו הליך הפעלה בשני הצמתים LB1 ו-LB2.
כעת אנו מוכנים להגדיר את RELIANOID שירות אשכולות. עבור אל ה-Load Balancer web GUI ב-LB1 דרך ה-IP הציבורי שהוקצה https://40.117.239.182:444סעיף מערכת> אשכול למילוי הטופס הבא:
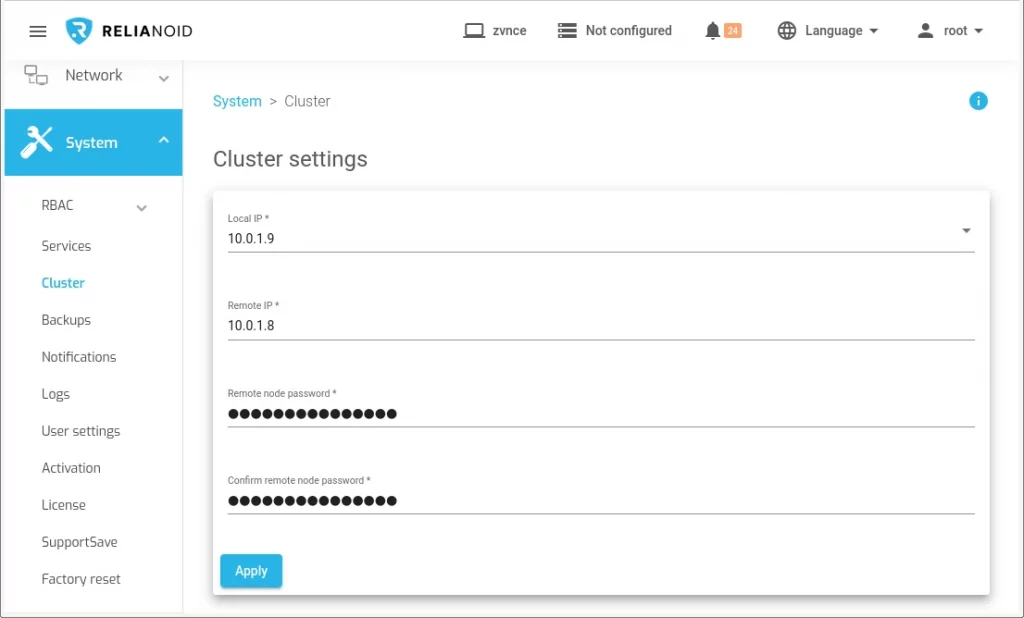
הגדר אשכול:
- כתובת IP מקומית: בחר את ה- IP וה- NIC של eth0.
- IP מרוחק: הזן כאן את ה- IP של eth0 בצומת LB2.
- סיסמת צומת מרחוק ו אשר סיסמה: הזן כאן את סיסמת השורש עבור ssh בצומת השני, כברירת מחדל מזהה המופע של LB2.
לחץ על כפתור "צור" והמתן מספר שניות בינתיים, הצומת שבו אתה מפעיל את התצורה ייקח את תפקיד המאסטר (LB1) והשני (LB2) ייקח את תפקיד העבד.
צור שירות איזון עומסים ב- Azure #
בנקודה זו, RELIANOID ה-Cluster הוגדר ב-Azure והוא מוכן לעבודה, אז בואו נגדיר את השירות הראשון שלנו עם איזון עומסים באשכולות, שירות פשוט עם איזון עומס ברשת עבור יישומי אינטרנט. לך ל LSLB> חוות> צור חווה עם הפרמטרים הבאים.
קחו בחשבון שכתובת ה-IP הווירטואלית 10.0.1.11 שבה נעשה שימוש היא כתובת ה-IP הווירטואלית שהוגדרה קודם לכן ומשאב של האשכול שאליו יהיה ניתן להגיע תמיד מהצומת הראשי . לחצו על החל והמשיכו להגדיר את המקטע שירותים עם כתובת ה-IP הפרטית של הקצה האחורי.
השתמש בכתובת IP עקבית עם פסק זמן של 60 שניות למקרה שתצטרך להבטיח שאותה כתובת IP של הלקוח תהיה מחוברת לאותו backend לאורך פרק זמן מסוים. קבע את התצורה של בדיקות התקינות המתקדמות באמצעות FarmGuardian . השתמש ב- check_tcp כבדיקת תקינות פשוטה כדי לוודא שיציאת TCP backend 80 פתוחה בכל backend. לאחר מכן, הוסף את כתובות ה-IP הפנימיות והיציאה של שרתי backend שבהם פועלים שירותי האינטרנט האמיתיים.
כעת בדקו את החיבור לכתובת ה- IP הציבורית http://52.170.117.153/ שהוקצתה לכתובת ה-IP הפנימית 10.0.1.11 , החיבור יעבור דרך מאזן העומסים באמצעות eth0:vp1 ויועבר לאחד משרתי ה-backend הזמינים.
לאחר מכן, ניתן לאלץ שינוי של תפקיד המאסטר באשכול, לדוגמה, לאתחל את הצומת עם תפקיד זה, הצומת השני ייקח את השירות הווירטואלי ויתחבר שוב לכתובת ה-IP הציבורית. חיבורי הלקוח הנוכחיים והחדשים ייווצרו מול אותו backend אך הפעם דרך צומת המאסטר החדש.
פתרון בעיות: מארח זה לא הקצה זהות מערכת #
אם תקבלו את ההודעה: " This host has not assigned a System Identity. Please configure it in Azure Portal ", משמעות הדבר היא ש-Azure client waagent , azure-cli או System Identity לא הוגדרו כראוי עבור מאזן העומסים. כדי לפתור בעיה זו, אנא נסו את הפקודות הבאות ממאזן העומסים:
root@noid-ee-01:~# systemctl status walinuxagent
root@noid-ee-01:~# az login --identity
root@noid-ee-01:~# az account show

אם ה-waagent ו-azure-cli אינם מותקנים במערכת, אנא בצע את הפקודות הבאות:
root@noid-ee-01:~# apt-get install waagent azure-cli
תיהנו מאיזון עומסים מתקדמים ומקבצים ב-Azure עם RELIANOID!


