RELIANOID חומת אש של יישומי אינטרנט #
חומת האש של יישומי אינטרנט (WAF) מתפקדת ככלי מכריע בזיהוי ומניעת תעבורת HTTP זדונית בתוך חוות HTTP(S). על ידי ניתוח דפוסים, היא אוכפת מדיניות אבטחה מתקדמות על קבוצות כללים מאורגנות, אשר לאחר מכן מוחלות על חוות HTTP. לאחר פענוח חבילות SSL, כללי ה-WAF נבדקים בקפידה, מה שמאפשר יישום של דפוסים על גוף ה-HTTP בתוך תעבורת SSL.
השמיים RELIANOID IPDS החבילה משלבת את OWASP ModSecurity Core סט כללים, טעון מראש ומוכן לשימוש, בעוד המשתמשים שומרים על הגמישות ליצור ערכי כללים מותאמים אישית להגנה מקיפה על המערכת מפני התקפות מגוונות. כדי לחקור פרטים נוספים על כללי OWASP, משתמשים יכולים לפנות לפרויקט OWASP Modsecurity. בנוסף, ראוי לציין כי RELIANOID מודול WAF מרחיב את הפונקציונליות שלו מעבר להגנת HTTP להקיף מניפולציה מתקדמת של תוכן HTTP, לרבות הפניות ו משכתב.
תצוגת חוקים של WAF #
תצוגת ערכי החוקים של WAF מציגה סקירה כללית של ערכי הכללים הזמינים ושירותי החווה שהוקצו:
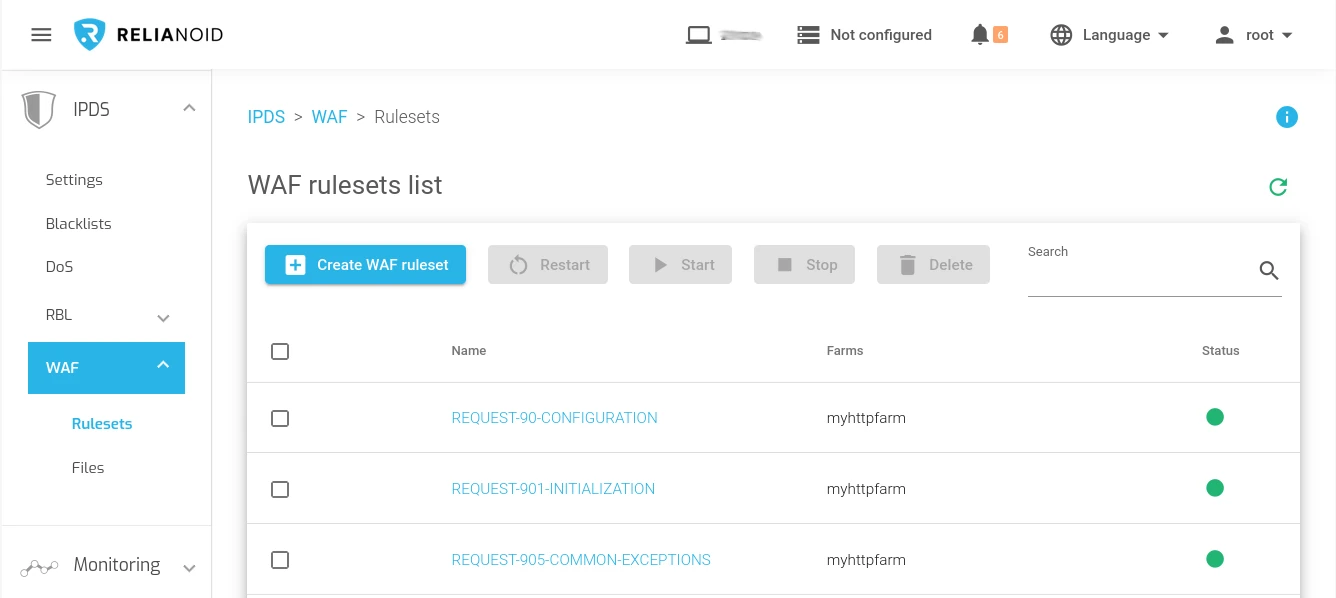
שם. שם תיאורי לזיהוי ערכת כללים. לחץ עליו כדי להיכנס לטופס העריכה.
חוות. החוות שעליהן חל הכלל. אתה יכול להרחיב את רשימת החווה באמצעות חץ כלפי מעלה המוצב בסמוך ל FARMS כותרת העמודה מימין. כברירת מחדל מוגבלת ל-20 תווים.
סטָטוּס. סטטוס ערכת הכללים מיוצג על ידי קודי צבע הסטטוס הבאים:
- ירוק. אומר ENABLED. ערכת הכללים נבדקת עבור החוות שמשתמשות בה.
- Red. אומר DISABLED. מערך הכללים אינו מופעל, ולכן אין לו השפעה על החווה.
פעולות . פעולות מותרות עבור סטטוס כללי ה-WAF:
- ערוך. שנה את הגדרות ערכת הכללים או הקצה שירות חווה במידת הצורך.
- הפעל מחדש. אתחול מחדש של כלל WAF.
- הַתחָלָה. החל את ערכת הכללים של WAF.
- מחק. הסר מערך כללים.
הבנת מערכת חוקים OWASP CRS #
מערך הכללים של OWASP CRS כולל כללי זיהוי תקיפות גנריים, המציעים רמת הגנה בסיסית לכל יישום אינטרנט.
דרכי פעולה #
ערכות החוקים הטעונות מראש של OWASP CRS פועלות בשני מצבים:
מצב ניקוד אנומליות (ברירת מחדל): מצב זה מומלץ בשל מידע יומן מדויק ומדיניות חסימה גמישה. מצב זה, המכונה גם "מצב זיהוי שיתופי", מקצה 'ציון אנומליות' לכל כלל תואם. בסוף הערכות הכללים הנכנסים והיוצאים, ניקוד האנומליות מפעיל פעולות חסימה, מה שמביא בדרך כלל לשגיאה 403 המוגדרת כברירת מחדל.
מצב עצמאי : מצב זה מחיל פעולות באופן מיידי. תוך הפחתת השימוש במשאבים, הוא מקריב גמישות במדיניות חסימה וביומני ביקורת מפורטים (רק האיום הראשון שזוהה נרשם). הכללים עוקבים אחר הפעולה המשבשת שציינת (למשל, דחייה, ביטול). כלל ההתאמה הראשון מבצע פעולה זו, מה שמוביל לעתים קרובות להפסקת ההערכה לאחר ההתאמה הראשונית, בדומה למערכות IDS רבות.
כללי OWASP CRS בסיסיים #
כללי ההגנה הטעונים מראש אלה מסודרים על סמך העדפות. אם תבחר להשתמש בהם, אנא שקול ויישם אותם באופן הבא:
בקשת-90-קונפיגורציה בקשת-901-אתחול
# החל כל ערכת חוקים אחרת של OWASP בהתבסס על מה שאתה רוצה להגן
REQUEST-949-BLOCKING-EVALUATION RESPONSE-959-BLOCKING-EVALUATION RESPONSE-980-CRRELATION # למטרות רישום, הפעל זאת רק לפתרון בעיות.
בתוך מערך הכללים של OWASP Core, מערך הכללים REQUEST-901-INITIALIZATION משמש כאלמנט יסודי, המציע מגוון רחב של אפשרויות לקביעת התצורה הכוללת של כללי האבטחה. הוא מספק למשתמשים את הגמישות לכוונן את ההגדרות כדי להתאים אותן לצורכי אבטחה ספציפיים, ויוצר את עמוד השדרה של תהליך קביעת התצורה של הכללים. במעבר למערכי הכללים REQUEST-949-BLOCKING-EVALUATION ו- RESPONSE-959-BLOCKING-EVALUATION , אלו ממלאים תפקיד קריטי במצב האבטחה הפרואקטיבי על ידי הערכה וביצוע פעולות חסימה המבוססות על ציוני אנומליות. הם תורמים משמעותית ליכולתו של מערך הכללים של OWASP Core לזהות ולמנוע איומים פוטנציאליים בזמן אמת. בנוסף, מערך הכללים RESPONSE-980-CORRELATION מתמקד בקורלציה וניתוח תגובות, ומשפר את היכולת הכוללת של מערך הכללים של OWASP Core לזהות ולהגיב ביעילות לאתגרי אבטחה מתפתחים. יחד, מערכי כללים אלה מעצימים את המשתמשים ליישם מסגרת אבטחה חזקה וגמישה עבור יישומי האינטרנט שלהם.
הבנת רמות פרנויה, דגימה וציון אנומליה #
ההגדרה רמת פרנויה מאפשרת לך לציין את עוצמת בדיקות הכללים, להשפיע על ציוני חריגות. רמות פרנויה גבוהות יותר משפרות את האבטחה על ידי הפעלת כללים נוספים, אך עשויות להגביר את הסיכון לחסימת תנועה לגיטימית עקב תוצאות חיוביות שגויות. המלצות לכל רמה:
פרנויה רמה 1 (ברירת מחדל): מתאים למתחילים, התקנות מגוונות והגדרות אבטחה סטנדרטיות, עם תוצאות שגויות נדירות.
פרנויה רמה 2: מומלץ למשתמשים בינוניים עד מנוסים המחפשים כיסוי מקיף ואבטחה מוגברת. צפו לכמה חיוביות כוזבות.
פרנויה רמה 3: מיועד למשתמשים מנוסים המטפלים בתוצאות שגויות, עבור התקנות עם צרכי אבטחה גבוהים.
פרנויה רמה 4: מומלץ למשתמשים מנוסים המגינים על התקנות עם דרישות אבטחה גבוהות מאוד, אך צפויים לייצר מספר גבוה של תוצאות חיוביות שגויות הדורשות פתרון לפני העלייה לאוויר.
כדי להעלות את רמת הפרנויה החוסמת , נווט אל ערכת הכללים REQUEST-901-INITIALIZATION , לאחר מכן ערוך במצב גולמי ושנה את מזהה הכלל 901120. החלף את setvar:'tx.blocking_paranoia_level=1′ ברמה המועדפת עליך.
על ידי שימוש ברמת גילוי פרנויה , ניתן להפעיל כללים מרמת פרנויה גבוהה יותר מבלי להתחשב בהם בניקוד האנומליות. גמישות זו מאפשרת שילוב של כללים מרמת פרנויה 2 במערכת מכווננת היטב ברמת פרנויה 1, ובכך להפחית חששות לגבי תוצאות חיוביות שגויות אפשריות שעלולות להעלות את הציון מעבר לסף שנקבע. כברירת מחדל, רמת גילוי הפרנויה מתיישרת עם רמת הפרנויה החוסמת. כדי להגביר את רמת גילוי הפרנויה , נווט אל ערכת הכללים REQUEST-901-INITIALIZATION , לאחר מכן ערוך במצב גולמי ושנה את מזהה הכלל 901125. החלף את setvar:'tx.detection_paranoia_level=%{TX.blocking_paranoia_level}' ברמה המועדפת עליך (לדוגמה, setvar:'tx.detection_paranoia_level=2′ ).
לכל כלל במערכת ה-CRS מוקצית רמת חומרה, כאשר נקודות הניקוד המוגדרות כברירת מחדל מציינות את ההשפעה על ציון האנומליה כאשר כלל תואם. רמות החומרה והציונים המתאימים להן הן כדלקמן:
קריטי: ציון חריגות של 5, בעיקר מכללי התקפת יישומים (קבצים 93x ו-94x).
ERROR: ציון אנומליה של 4, שנוצר בעיקר על ידי כללי דליפה יוצאת (95x קבצים).
אזהרה: ציון אנומליה של 3, מופעל בעיקר על ידי חוקי לקוח זדוניים (91x קבצים).
הודעה: ציון אנומליה של 2, הנובע בעיקר מחולי פרוטוקול (92x קבצים).
במצב אנומליה , ציונים אלה מצטברים, מה שמאפשר לבקשה אחת להפעיל כללים מרובים. התאמות לנקודות ברירת מחדל אלה אינן נחוצות בדרך כלל, אך ניתן להתאים אותן אישית בהתאם לדרישות ספציפיות.
ניתן להגדיר את ציון האנומליה המצטבר שבו בקשה נכנסת או תגובה יוצאת ייחסמו. כברירת מחדל, רוב האיומים הנכנסים שזוהו מקבלים ציון קריטי של 5, בעוד שהפרות קטנות יותר נושאות ציונים נמוכים יותר. בספי החסימה המוגדרים כברירת מחדל, מערכת ה-CRS מתנהגת באופן דומה לגרסאות קודמות, וחוסמת ורישום בקשות עם התאמת כלל קריטי יחידה. התאמת ספי החסימה לערכים גבוהים יותר, כגון 7 או 10, יכולה להפוך את מערכת ה-CRS לפחות רגישה, ולדרוש התאמות כללים מרובות לפני החסימה. עם זאת, מומלץ לנקוט משנה זהירות, שכן העלאת ספים עשויה לאפשר להתקפות מסוימות לעקוף כללים או מדיניות. לחלופין, אסטרטגיית פריסה מומלצת כוללת הגדרה תחילה של ספי ניקוד אנומליה גבוהים (>100) והורדתם בהדרגה ככל שהאמון במערכת גובר, מה שמציע גישה פרואקטיבית לשיפור האבטחה לאורך זמן.
כברירת מחדל, סף ציון האנומליה הנכנסת מוגדר ל-5 וסף ציון האנומליה היוצאת מוגדר ל-4. כדי לשנות את סף ציון האנומליה הנכנסת , נווט אל ערכת הכללים REQUEST-901-INITIALIZATION , לאחר מכן ערוך במצב גולמי ושנה את מזהה הכלל 901100. החלף את setvar:'tx.inbound_anomaly_score_threshold=5′ ברמה המועדפת עליך (לדוגמה, setvar:'tx.inbound_anomaly_score_threshold=4′ ). עשה זאת באותו אופן עבור סף ציון האנומליה היוצאת, כאשר מזהה הכלל 901110 מחליף את setvar:'tx.outbound_anomaly_score_threshold=4′.
מצב חסימה של ניקוד אנומליות מוקדם מאפשר הערכה מוקדמת של ציוני אנומליות בקשה ותגובה בסיום שלב 1 ושלב 3, בהתאמה, במקום להמתין עד סוף שלב 2 ושלב 4. הפעלת מצב זה מאפשרת חסימה מיידית אם סף האנומליות מגיע במהלך ההערכה המוקדמת, תוך עקיפת ביצוע שלב 2 (ושלב 4, בהתאמה). כדי להפעיל חסימה מוקדמת, הפעל את מזהה הכלל 901115 בתוך מערך הכללים REQUEST-901-INITIALIZATION , אשר מגדיר את המשתנה tx.early_blocking ל-1 (מושבת כברירת מחדל). חשוב לציין שחסימה מוקדמת עשויה להסתיר התראות פוטנציאליות, מכיוון שמטענים המפעילים התראות שלב 2 (או שלב 4) לא יוערכו אם חסימה מוקדמת מופעלת. השבתת חסימה מוקדמת בעתיד עשויה לחשוף התראות חדשות משלב 2.
התכונה Easing In / Sampling Percentage נועדה לצמצם בעיות פוטנציאליות בעת שילוב ה-CRS באתר קיים, כגון תוצאות חיוביות שגויות והשפעות בלתי צפויות על הביצועים. כדי להכניס את ה-CRS בזהירות, ניתן להפעיל אותו בתחילה עבור מספר מוגבל של בקשות. לאחר שבעיות כלשהן מטופלות, וביטחון בהגדרה נוצר, ניתן להגדיל בהדרגה את יחס הבקשות הכפופות למערכת הכללים. התאימו את אחוז הבקשות המעובדות על ידי כללי הליבה על ידי הגדרת tx.sampling_percentage במזהה הכלל 901130 בתוך מערכת הכללים REQUEST-901-INITIALIZATION ; ברירת המחדל היא 100, כלומר כל בקשה עוברת בדיקות CRS. בחירת הבקשות המסומנות מבוססת על מספר פסאודו-אקראי שנוצר על ידי ModSecurity. אם בקשה מורשית לעבור ללא בדיקת CRS, לא יהיה לה ערך ביומן הביקורת מסיבות ביצועים, אך נרשמת ערך יומן שגיאות. כדי להשבית את ערך יומן השגיאות, הנפיק את ההנחיה שצוינה לאחר הכללת ה-CRS.


