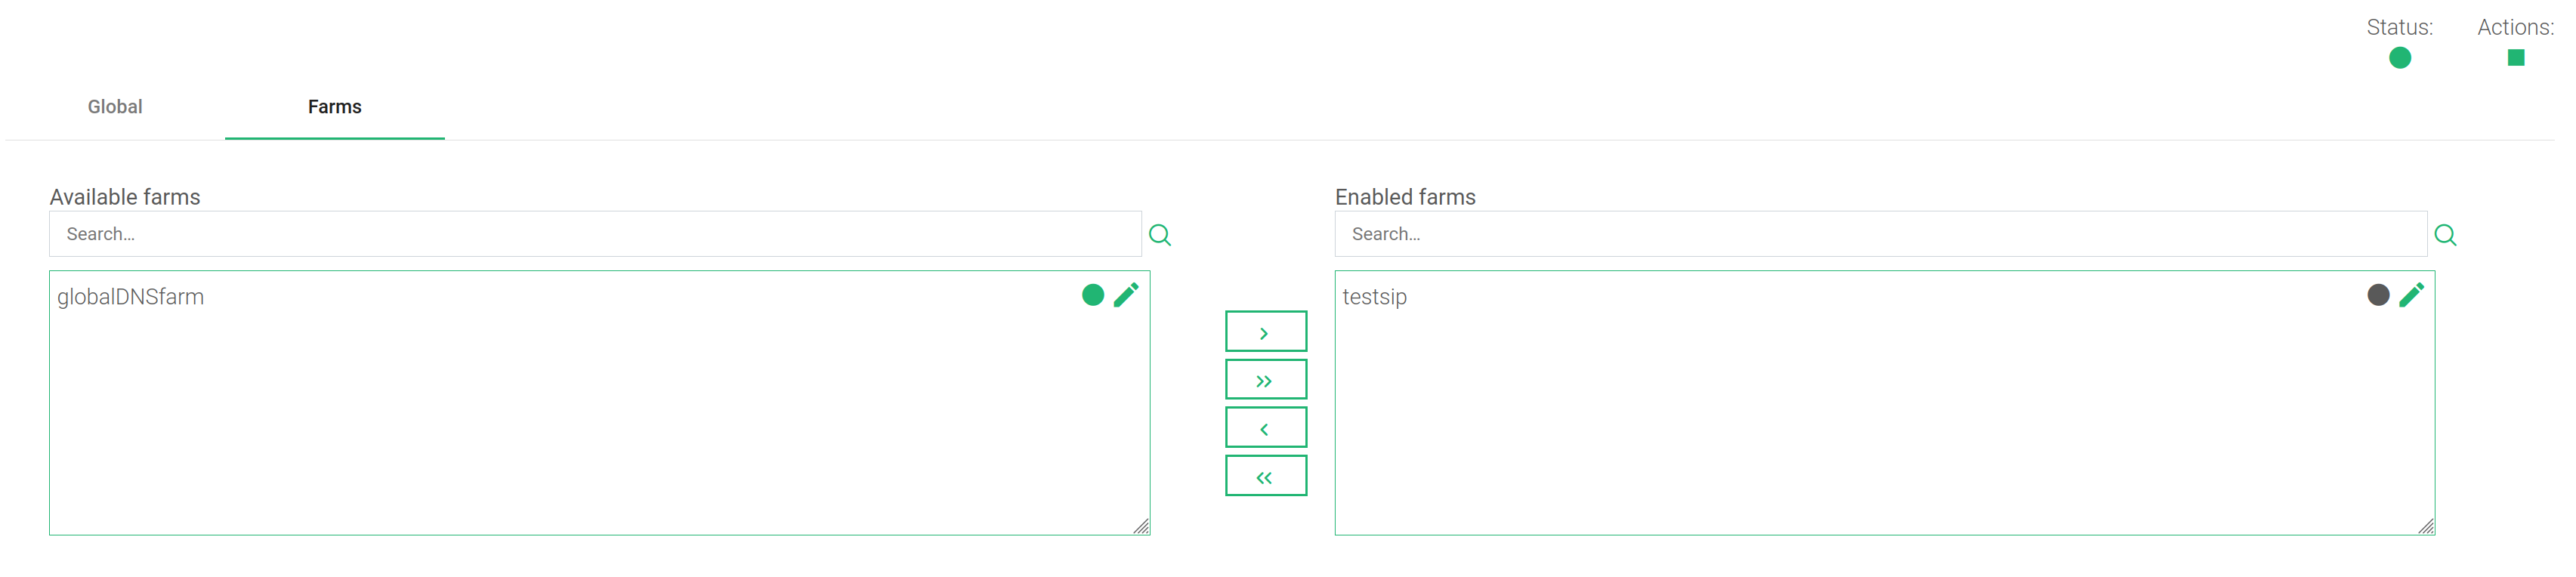
סעיף זה מציג את תצורת כללי ההגנה של DoS המאורגנת בשתי כרטיסיות, כלומר הכרטיסיות גלובליות וחוות . שימו לב שכל שינוי בסעיף זה יחול בעת לחיצה על כפתור החל.
הגדרות גלובליות #
ראה למטה את האפשרויות השונות הזמינות עבור תצורת הכלל.
שם. שם תיאורי של קבוצת הכללים.
כלל. סוג הכלל המגדיר את התנהגות החיבורים.
מגבלת חיבור לשנייה #
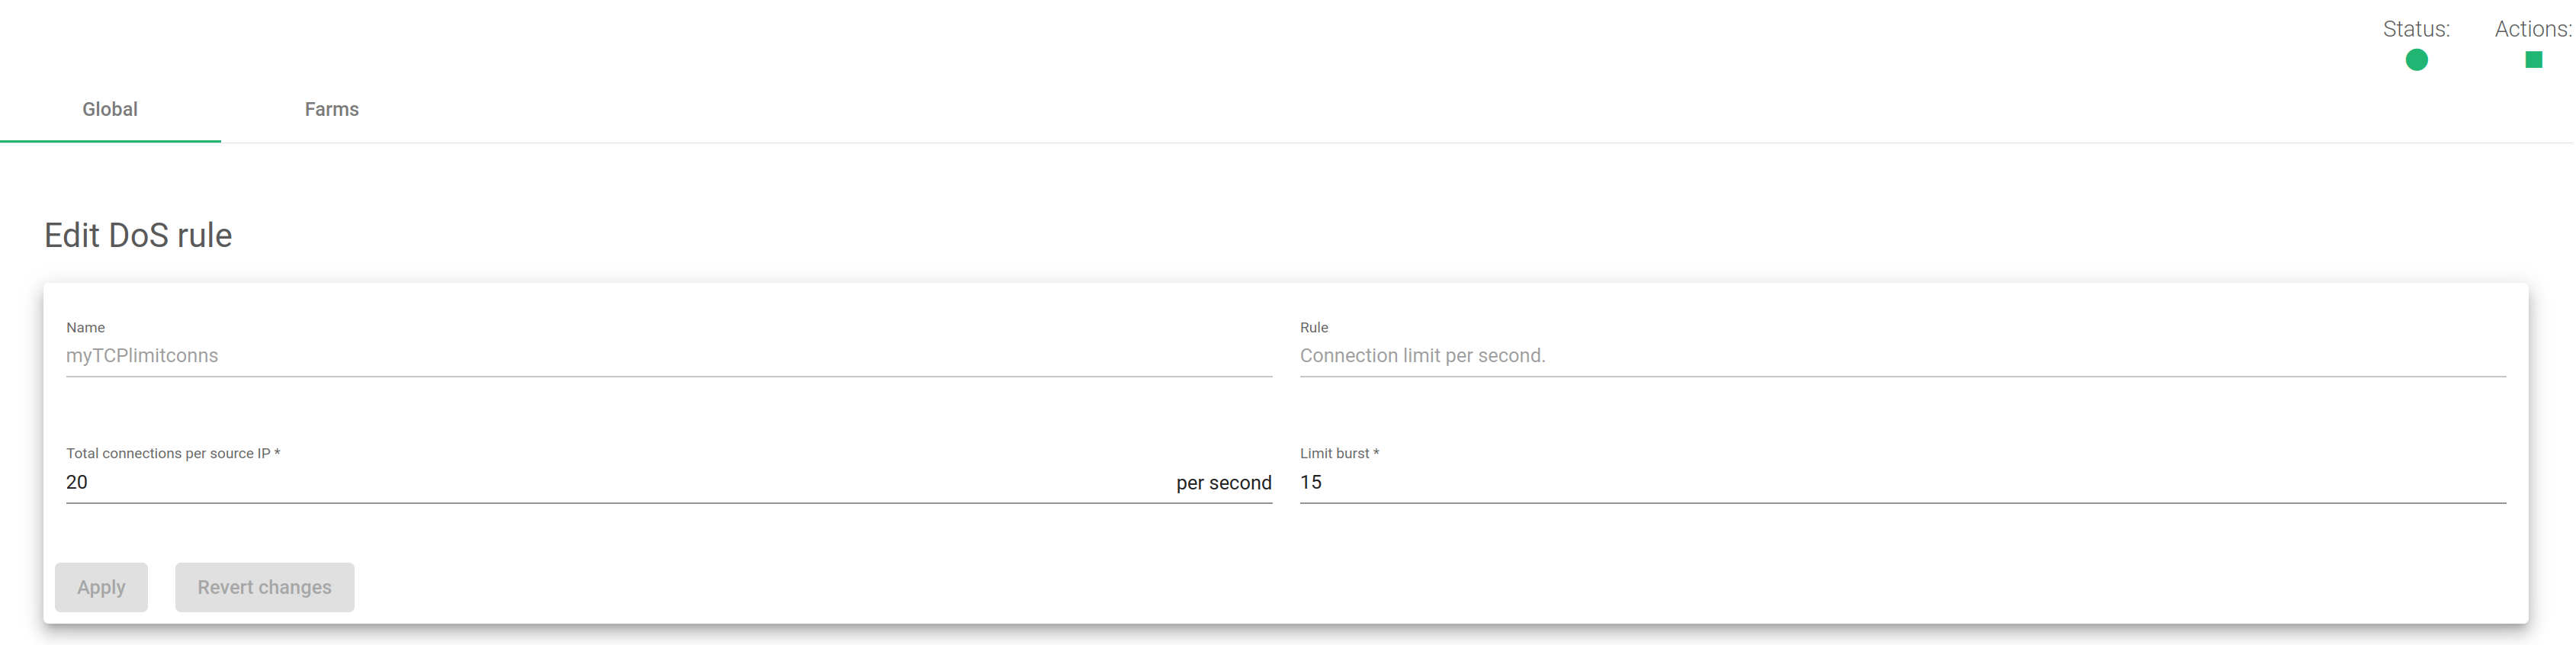
כמה הגדרות בנוגע לכלל מגבלת החיבור לשנייה הן:
סה"כ חיבורים למקור IP. מספר החיבורים המותרים במסגרת זמן מסוימת לכל לקוח או כתובת IP מקור. אפשרות זו פועלת כמו גבול רך.
הגבל פרץ. החיבורים המרביים המותרים לכל כתובת IP מקור לפני המגבלה של 1 לשנייה מתחילה לחסום. אפשרות זו פועלת כמגבלה קשה.
סך כל החיבורים למקור IP #
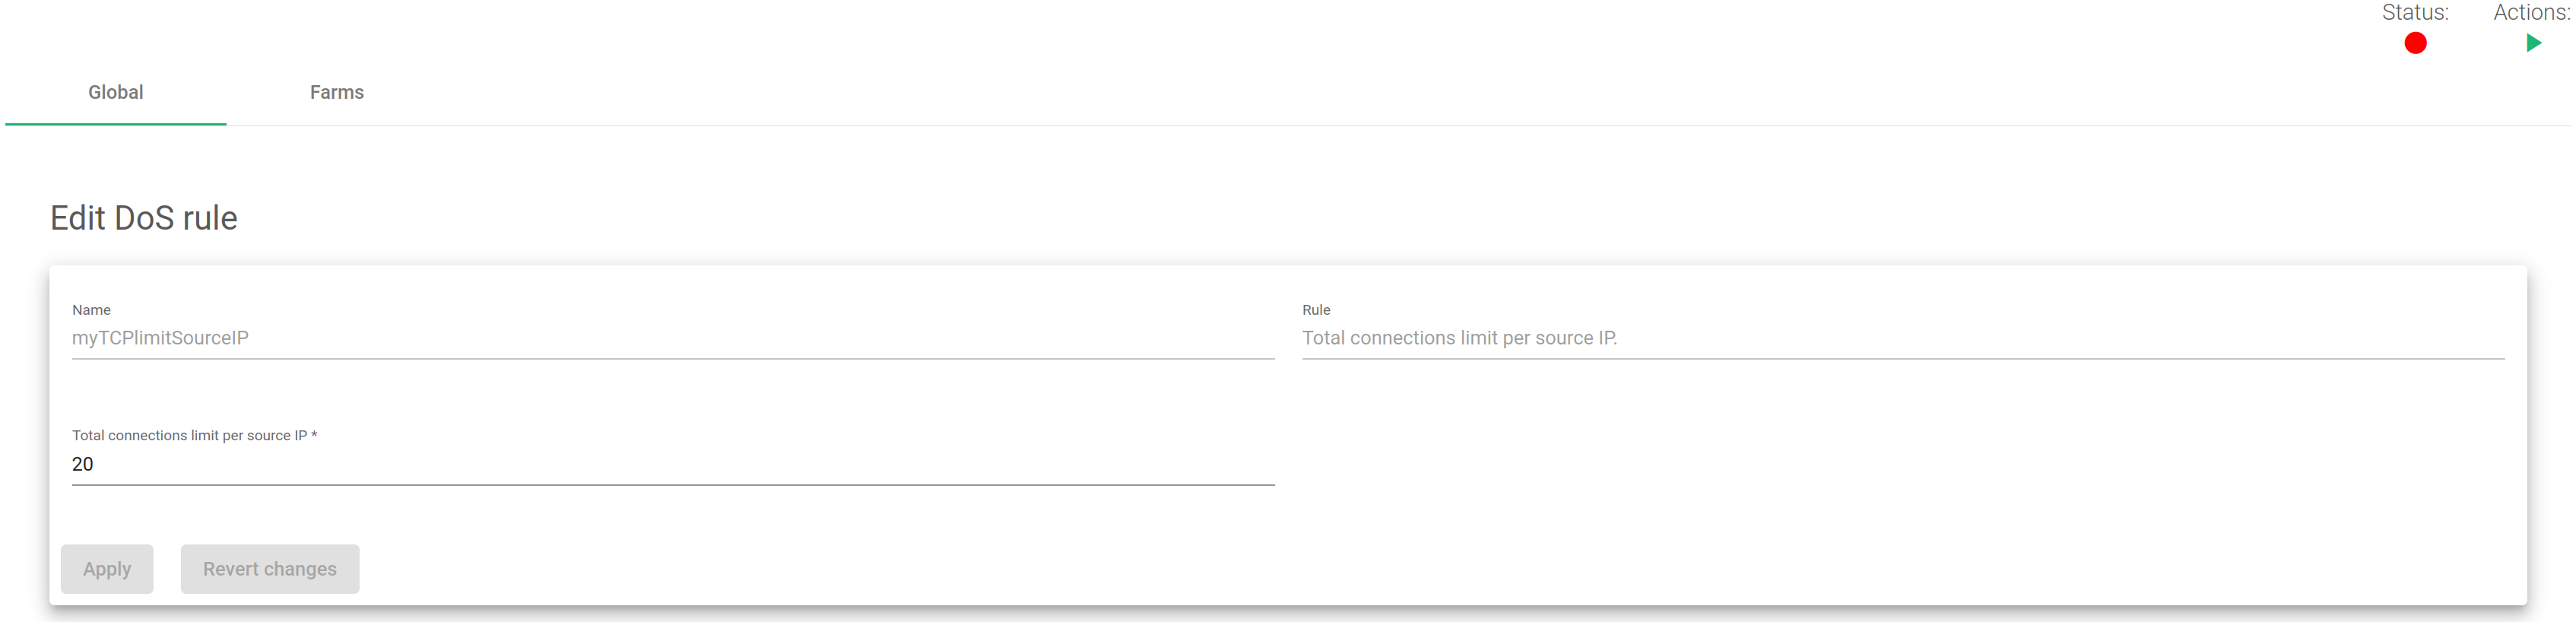
מגבלת חיבורים כוללת לכל כתובת IP של המקור . סיכום החיבורים המותרים לכתובת IP של לקוח או של המקור.
בדוק דגלים TCP מזויפים #
אין הגדרות גלובליות זמינות עבור כלל זה.
הגבל בקשה RST לשנייה #
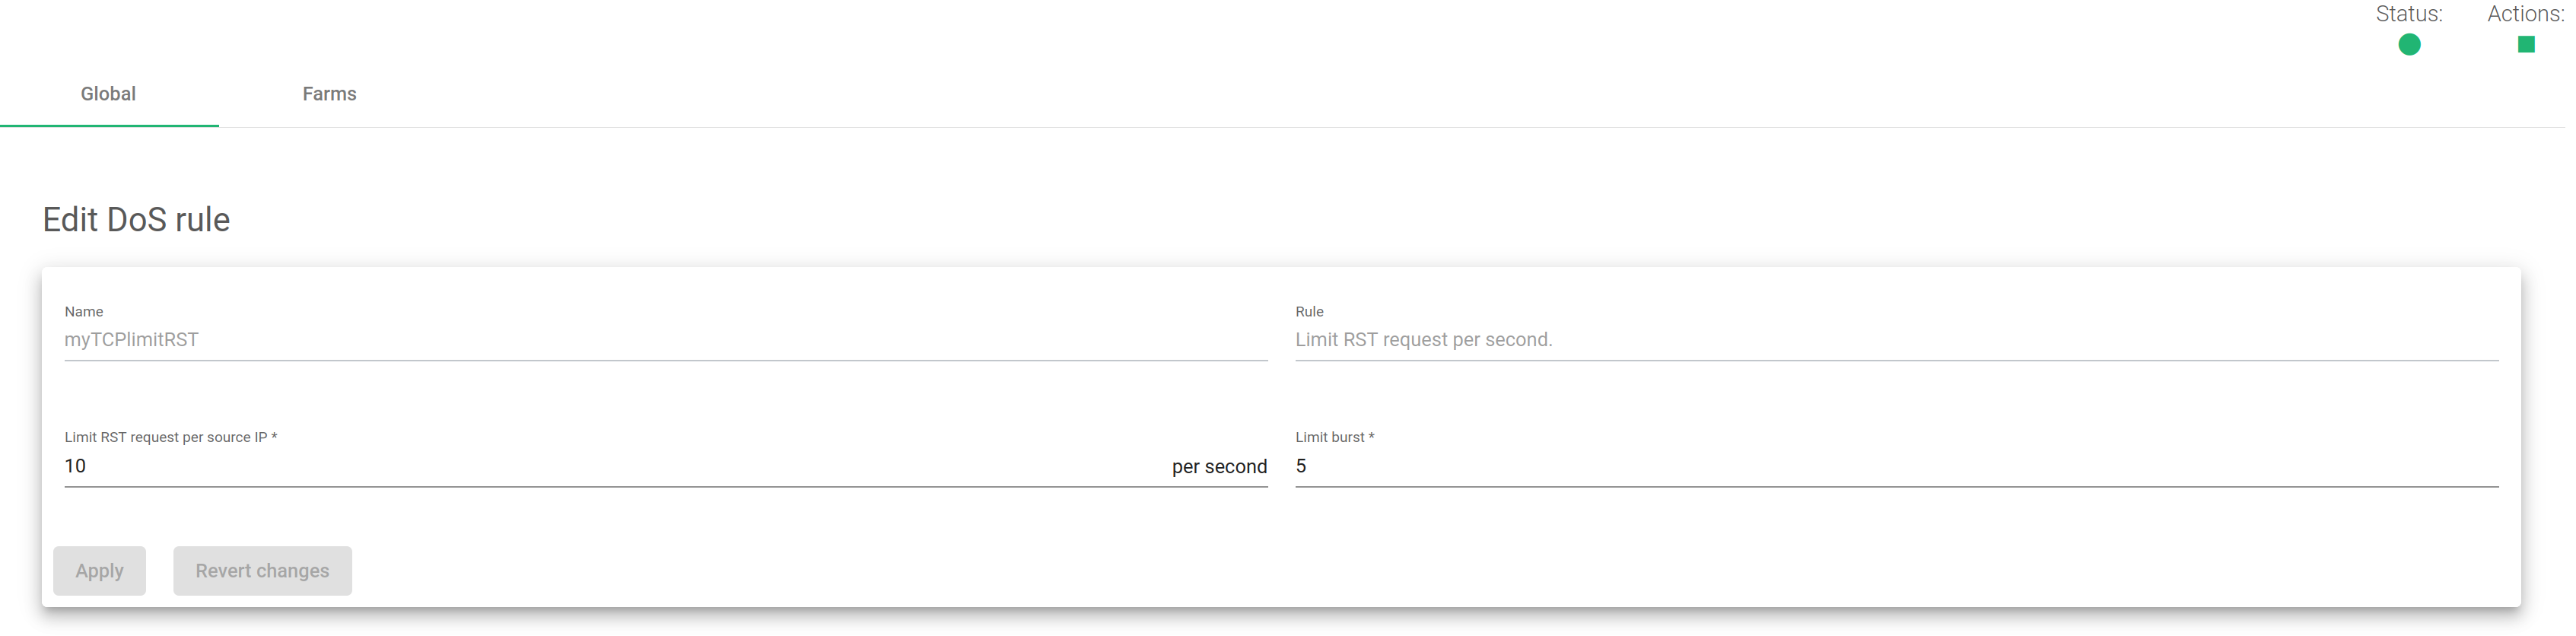
הגבל בקשת RST למקור IP. מספר מנות TCP עם דגל RST מופעל המותרות לכל לקוח או כתובת IP מקור. זה פועל כמו גבול רך.
הגבל פרץ. חבילות ה-RST המקסימליות המותרות לכל כתובת IP מקור לפני המגבלה של 1 לשנייה מתחילה לחסום. זה מתנהג כמו גבול קשה.
חוות דוס כללים הגדרות #
סעיף זה מאפשר להקצות את כלל ה-DoS לחוות אחת או יותר כדי להקצות או להסיר את הכלל בכל החוות באמצעות לחצני החץ הכפול ימינה או שמאלה. בחר חוות אחת או יותר (עם מקש Shift לחוץ) והקצה, או הסר את כלל ה-DoS ואז, לחץ על לחצן החץ היחיד ימינה או שמאלה.