הגדרות בקרת גישה מבוססת תפקידים #
Relianoid Load Balancer כולל מודול בקרת גישה מבוססת תפקידים ( RBAC ). RBAC הוא מנגנון בקרת גישה ניטרלי למדיניות המוגדר סביב משתמשים, תפקידים והרשאות. המודול מחבר מקורות נתונים שונים ומבקש אישורי משתמש מסוימים.
אלו הם מקורות הנתונים הנתמכים.
LDAP. המשתמשים מחוברים למערכת LDAP קיימת, למשל OpenLDAP, מדריך Active Directory של מיקרוסופט ופתרונות יישומי LDAP אחרים.
מְקוֹמִי. המשתמשים נרשמים מול המקומי מסד נתונים של משתמשי לינוקס (/ וכו '/ צל).
תצורת מערכת אימות #
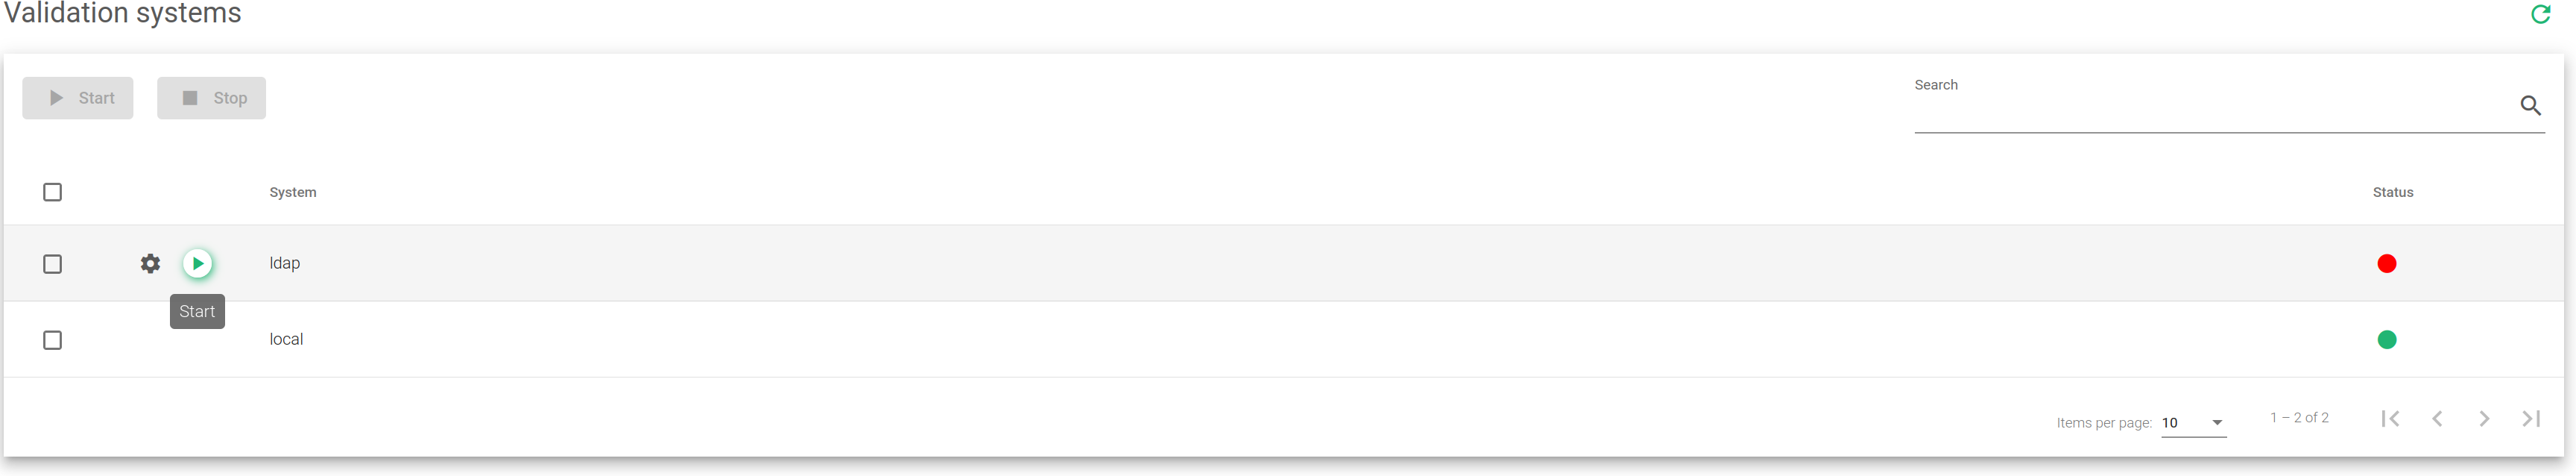
כפי שמוצג בצילום המסך למעלה, ניתן להפעיל או להשבית את מערכות האימות לפי הצורך. במקרה שיותר ממערכת אימות אחת מופעלת, יבוצע ניסיון לניתוק המשתמש דרך LDAP. אם המשתמש לא יימצא, הוא ינסה להתנתק דרך מקור הנתונים המקומי ( /etc/shadow ).
השדות ב מערכת אימות הטבלה מתוארת להלן:
מערכת. מגדיר את מודול האימות עבור משתמשים מחוברים. בגרסה זו, התחברות נגד LDAP ו מְקוֹמִי נתמכים. במקרה של אימות LDAP, יש להגדיר את המערכת כפי שהוסבר בפרקים המאוחרים של סעיף זה.
מצב. הסטטוס מופעל או מושבת. מציג א ירוק מחוון אם מערכת האימות פעילה ו Red אם הוא מושבת.
פעולות. הפעולות הנתמכות הן:
- הַתחָלָה. כדי להפעיל את השימוש במודול האימות.
- עצור. כדי לבטל את השימוש במודול האימות.
- גדר. כדי להגדיר את מודול האימות ולהריץ כמה בדיקות כדי לבדוק אם מחבר ה-LDAP מוגדר כהלכה.
הגדרת מחבר אימות LDAP #
עליך למלא פרמטרים אלה כדי להגדיר מחבר LDAP נכון.
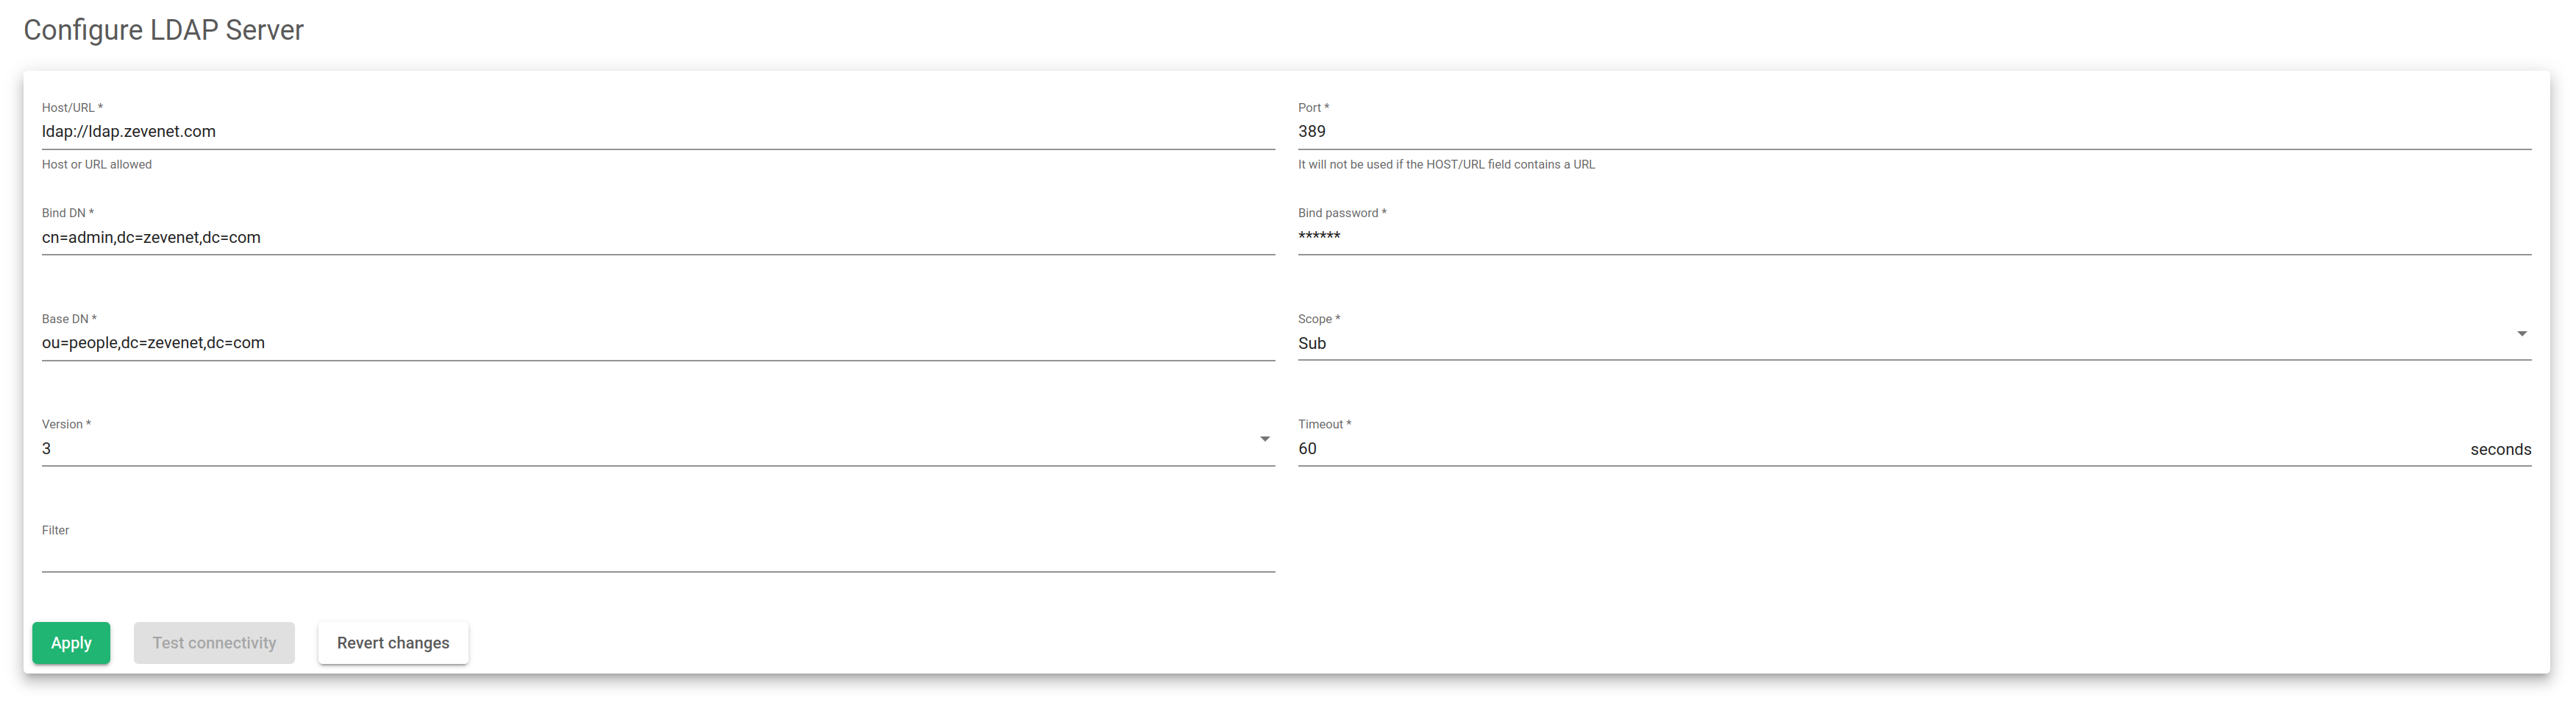
מארח/כתובת אתר. השרת שבו ה-LDAP נגיש.
נָמָל. יציאת ה-TCP שבה שרת ה-LDAP מאזין. כברירת מחדל, הוא 389 או 636 עבור LDAPS (SSL).
לאגד את ד.נ.. האישורים (שם משתמש) לשימוש בעת אימות בשרת LDAP.
כבל סיסמא. הסיסמה עבור לאגד את ד.נ. המשתמש.
בסיס DN. נקודה בתוך ספרייה שבה שרת ה-LDAP מתחיל לחפש אימות משתמש.
היקף. היקף זה מציין כמה עמוק צריך להתרחש חיפוש LDAP.
גִרְסָה. ציין איזו גרסת LDAP תיגש לשרת LDAP.
פסק זמן. קובע את משך הזמן הקצוב של LDAP למקרה שהוא לא מוצא את החיפוש.
סינון. תכונה שמציינת או מגבילה את מספר המשתמשים או הקבוצות שיכולים לגשת לאפליקציה.
החיפוש שלהלן הוא דוגמה המשתמשת בשדות שתוארו לעיל. ניתן לראות שנמצא משתמש ב-LDAP בנוסף למשתמש ה-DN הנדרש.
root@client:~$ ldapsearch -h ldap.relianoid.com -D cn=admin,dc=relianoid,dc=com -b ou=people,dc=relianoid,dc=com -W הזן סיסמת LDAP: # LDIF מורחב # # LDAPv3 # בסיס with subtree # filter: (objectclass=*) # requesting: ALL # # people, relianoid.com dn: ou=people,dc=relianoid,dc=com objectClass:organizationalUnit objectClass: top ou: people # johndoe, people, relianoid .com dn: cn=johndoe,ou=people,dc=relianoid,dc=com cn: johndoe givenName: John gidNumber: 500 homeDirectory: /home/users/johndoe sn: doe loginShell: /bin/sh objectClass: inetOrgPerson objectClass: posixAccount objectClass: top uidNumber: 1000 uid: johndoe userPassword:: e2NSWVBUfXVLdXXXXFcxNGZaOGfdaJyZW8= # חיפוש תוצאת חיפוש: 2 תוצאה: 0 הצלחה # numResponses: 3 # numEntries: 2
שים לב כי יש להשתמש בתכונות uid ו- password באימות מודול RBAC.
לאחר אישור התכונות הנדרשות וגם חיפוש LDAP עובד, מודול RBAC LDAP יוגדר כפי שמוצג להלן.
- שרת LDAP: ldap.relianoid.com .
- נָמָל: לא כלול בפקודה, אז כברירת מחדל 389.
- לאגד את ד.נ.: cn=admin,dc=relianoid,dc=com .
- כבל את סיסמת DN: סיסמה סודית.
- חיפוש בסיסי: ou=אנשים,dc=relianoid,dc=com .
- סינון: לא בשימוש בדוגמה.
פעולות . חלק מהפעולות זמינות לאחר התצורה.
- החל. שלח והחל את התצורה החדשה.
- בדוק קישוריות. הפעל בדיקת קישוריות LDAP.
- החזר שינויים. אפס את שדות הטופס שהשתנו עם הערכים שהוחלו לאחרונה.
שיקולים #
מארח השדה תומך בפורמטים הבאים: מארח or כתובת האתר. השתמש בכתובת האתר אם ברצונך לציין את הפרוטוקול (ldap://ldap.relianoid.com or ldaps://ldap.relianoid.com).
נָמָל אין צורך להשתמש בשדה במקרה שתגדיר כתובת URL. היציאה אינהרנטית, אך אם יציאת ה-LDAP המשומשת אינה ברירת המחדל, ציין את היציאה.
היקף ניתן להשתמש בשדה כדי לציין את רמת החיפוש שיש להחיל. תַת: החיפוש מתבצע ב-Base DN המוגדר ובכל רמות המשנה הזמינות. אחת: החיפוש מתבצע ב-Base DN המוגדר ובראש שלב אחד ברמת משנה. בסיס: החיפוש מתבצע רק ב-Base DN ללא חיפוש בכל תת-רמה.
סינון השדה משמש כתנאי. אם נתון uid אינו כולל את התכונה המצוינת כאן, אז הכניסה תהיה שגויה גם אם הסיסמה נכונה. שדה זה משמש גם לשינוי התנהגות הכניסה למקרה שמערכת LDAP משתמשת בתכונה אחרת למטרות כניסה. עליך לציין כאן את התכונה בשימוש. לדוגמה, של Active Directory משתמש בתכונה sAMAccountName לכניסה. ניתן לשרשר מסננים כך שכל התנאים יתאימו, למשל: (& (sAMAccountName =% s) (memberOf = CN = sysadmins, OU = yourOU, DC = yourcompany, DC = com)).


